ランサムウェアをもう恐れない
国境をまたぐリスクに挑むHISのセキュリティ刷新戦略
株式会社エイチ・アイ・エス
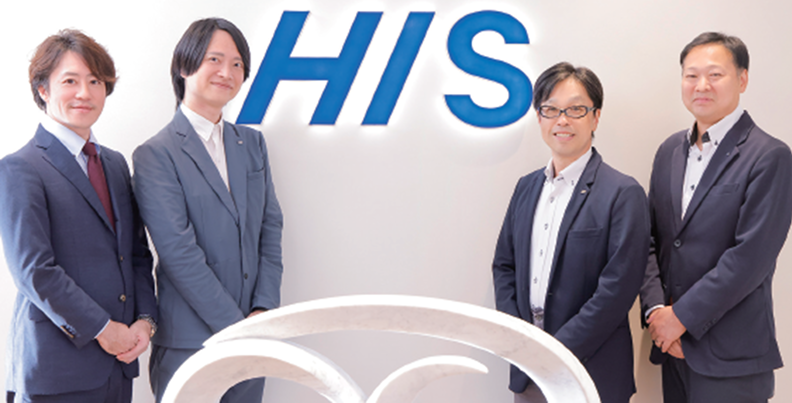
国内150 拠点、海外58 カ国109 都市に140 拠点を展開するエイチ・アイ・エス(以下、HIS)。1980 年の創業以来、格安航空券の販売から始まり、現在では旅行事業を中心に、ホテル事業、損害保険事業などの旅行関連事業に加え、飲食事業、交通事業、通信事業など多角的に事業を展開している。
同社は2022 年、セキュリティ体制のさらなる強化に向けて新たなステージへと歩みを進めた。CrowdStrikeの柔軟なライセンスモデル「CrowdStrike Falcon Flex」(以下、Falcon Flex)を活用し、「CrowdStrike Falcon Next-Gen SIEM」を含む包括的なセキュリティソリューションを導入することで組織の課題やニーズに応じた最適なゼロトラストセキュリティの実現を目指している。
背景には、巧妙化するサイバー攻撃への危機感と海外拠点を含めた包括的なセキュリティガバナンスの確立という喫緊の課題があった。
HIS は海外拠点のランサムウェア被害を機に、セキュリティ体制の再構築に踏み出した。境界防御の限界を超えて“ 止まらない事業” を支える仕組みとして、なぜCrowdStrike を選定したのか。同社の事例を紹介する。
国内拠点のマルウェア被害がセキュリティ変革の転機に
HIS のセキュリティ強化の取り組みが本格化したきっかけはコロナ禍だ。テレワークの増加によって従来の境界型防御が通用しなくなる中、国内拠点でマルウェア「Emotet」による感染が発生した。早期対応によって深刻な被害には至らなかったが、既存のセキュリティ対策の限界を明確に露呈させた。
こうした状況を受けて、髙野清氏は抜本的なセキュリティ強化の必要性を痛感した。サイバー脅威の進化と海外拠点の拡大を踏まえ、従来の対策では不十分だと判断した。
「顧客と会社の大切な情報を守ることが最優先です。IT 部門のスタッフがセキュリティについて不安を感じることなく本来の業務に集中できる環境をつくりたいという思いがありました。もちろん私もインシデントにおびえながら仕事をしたくはありません。そのためにもしっかりとしたセキュリティ体制の構築が不可欠だと考えました」
執行役員 情報システム本部長
DX 推進本部長
情報システム本部
IT セキュリティグループ
リーダー
情報システム本部
IT セキュリティグループ
セキュリティチーム
HIS は石谷進氏を中心に、セキュリティ強化のためのリスク分析を実施。旅行業特有のリスクとして、パスポート情報という重要な個人情報を、国境を越えて頻繁に移動させる必要があることが挙がった。
「情報セキュリティの観点から見て、非常にリスキーな業務が日常的に発生しています。特にパスポート情報の保護は最優先事項です」
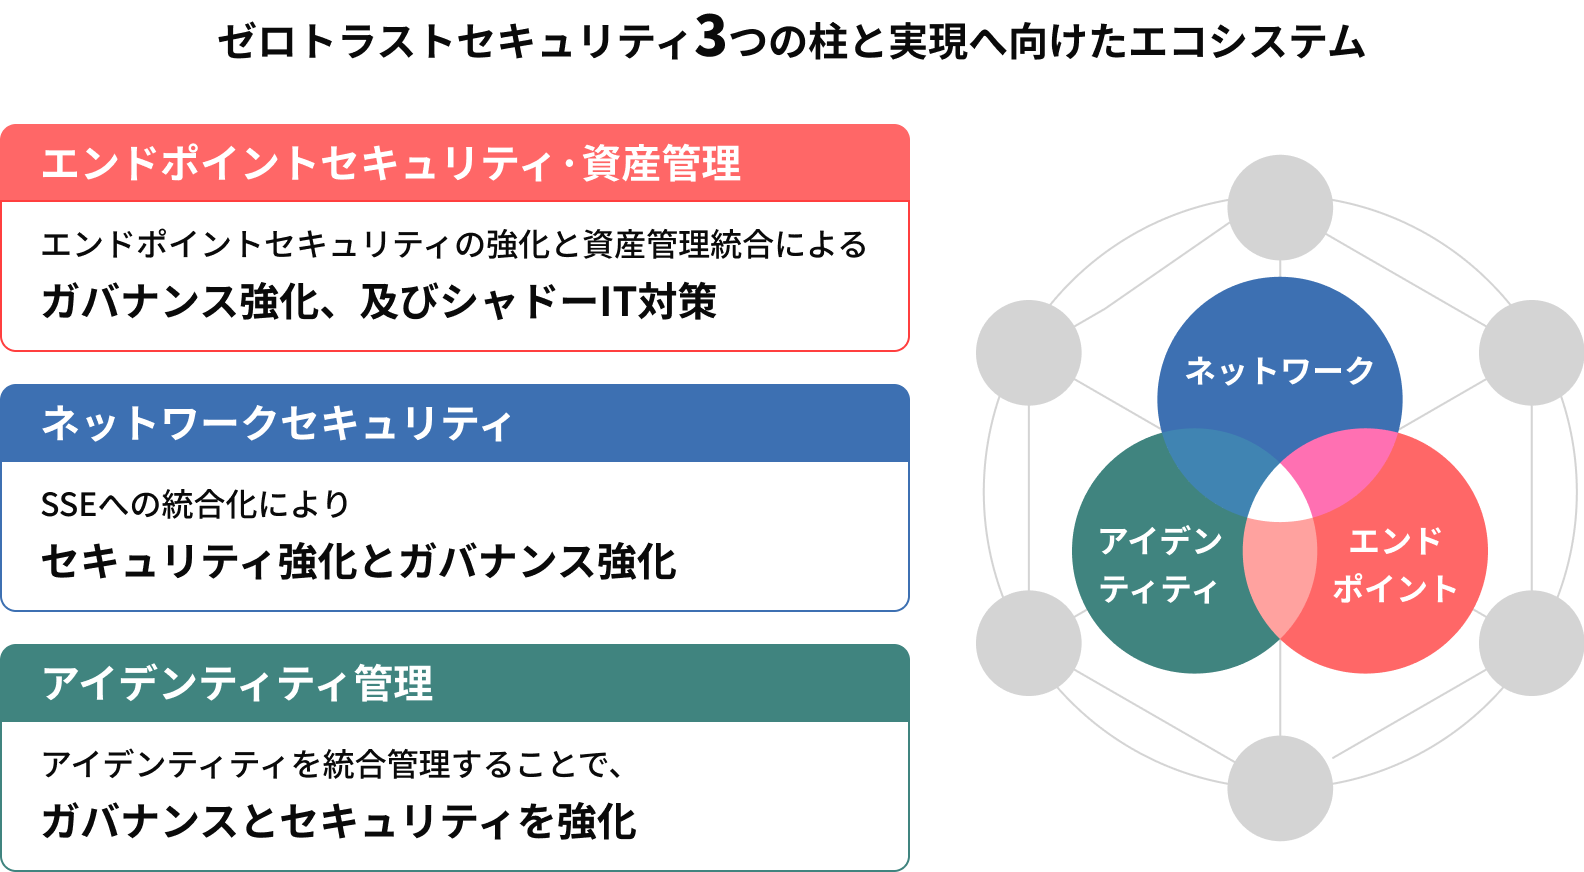
分析を踏まえて、HIS はセキュリティ強化計画を策定した。まず端末回りの資産管理とアンチウイルスから着手し、次にネットワーク、最終的にIDaaS による認証強化という3 段階のロードマップを描いた。
CrowdStrikeの導入でセキュリティ基盤を刷新
HIS は以前からアンチウイルス製品を導入していたが、パターンマッチング型では未知の脅威に対応できないことが明らかになっていた。
EDR(Endpoint Detection and Response)機能への移行が不可欠という判断から、「CrowdStrike Falcon」が最有力候補として浮上した。業界で高い評価を得ていること、EPP(Endpoint Protection Platform)分野でのリーダーシップ、高度な脅威インテリジェンス能力が決め手となった。同製品は単一の軽量エージェントでEDR や次世代アンチウイルス(NGAV)、脅威ハンティング、IT 資産管理など包括的なエンドポイントセキュリティを提供する統合プラットフォームだ。
導入を支援したのは、長年のパートナーであるエーピーコミュニケーションズ(以下、APC)だ。APC は仮想化環境での検証を実施し、高い性能を確認した上で導入を推奨した。
同時に、APC はコストの最適化についても提案した。当時、HISはセキュリティ製品ごとに異なるディストリビューターと取引しており、ボリュームディスカウントができない状況にあった。APC の山根康裕氏は、ディストリビューターをSB C&S に統合することを提案した。
「SB C&S は幅広いポートフォリオを持っており、CrowdStrikeはもちろん、HIS が将来的に導入を検討しているZscaler などのネットワークセキュリティ製品も取り扱っています。ディストリビューターをSB C&S に一本化することで、今後のゼロトラスト実現に向けた投資を長期的に最適化できると考えました」
HIS はこの提案を受け、柔軟なライセンス契約モデルのFalcon Flex でCrowdStrike Falcon を導入した。必要な機能を必要なときに追加できる契約によって、追加の費用調達なしで新機能を迅速に展開できる体制を整えた。2022 年10 月に導入作業を開始し、2023 年1 月にクライアント、同年7 月にサーバへの展開を完了した。
Next-Gen SIEM導入でコストを最適化
Falcon Flex の柔軟性が早速生かされたのは2023 年のことだ。HIS は他社のSIEM を使用していたが、必要な相関分析を十分に実施しようとするとコストが膨らむという課題を抱えていた。
「従来使っていたSIEM は優れた製品でしたが、分析範囲を広げるたびにライセンスやリソースのコストが増加する点がネックでした。ちょうどそのタイミングで、CrowdStrike Falconの新モジュールとしてFalcon Next-Gen SIEM がリリースされ、Falcon Flexの契約内で導入できることが分かりました。コストを最適化しながら、より多くのデータを取り込んで分析できる体制を整えるために導入を決断しました」(石谷氏)
Falcon Next-Gen SIEM はAI ネイティブな次世代型SIEMで、従来のSIEM よりも150 倍高速な検索性能と95%のノイズ削減を実現する。インデックスフリーのアーキテクチャによってペタバイト規模のデータも高速検索でき、AI を活用した自動化でアナリストの業務負荷を大幅に軽減する。
今後HIS はコスト効率を維持しながら新たなログやデータソースを順次取り込み、セキュリティインシデントへの迅速かつ正確な対応体制をさらに強化する方針だ。
「以前は、端末で怪しい事象があった際の調査に数日かかっていました。DHCPで振られたIPアドレスを調べ、『Active Directory』(AD)アカウントを割り出し、端末使用者を特定し、資産管理をたどる……という複雑な作業が必要だったからです。Falcon Next-Gen SIEMは過去のIPアドレスと端末のひも付けを自動的に記録しているため、これらの作業が今ではわずか1 ~ 2 分で完了します」
この効率化は組織横断的な効果ももたらした。セキュリティ部門が直接管理していないDHCPやADのデータを一括収集できるようになり、他部門への依頼や待ち時間が不要になって、システム全体のログを統合管理することで部門間の連携も著しく改善された。
フルマネージドは現実的ではないHIS流セキュリティ内製
HIS のセキュリティ強化の取り組みにおいて特筆すべきは、APCの伴走型支援だ。一般的なフルマネージドサービスは社内のやりとりを結局従業員が実行する必要があり、完全な外部委託は実現できない。HIS はこの課題を認識し、より柔軟な支援体制を求めていた。
「フルマネージドと言いながら実際は半分しか任せられない。それでは効果的ではありません。APC には常駐支援でかゆいところに手が届く緩やかなマネージド体制を提案してもらいました。まさに伴走的な支援で、内製化を目指しながらノウハウを蓄積できる理想的な形です」(石谷氏)
APC の支援スタイルについて山根氏は次のように説明する。「当社は伴走支援を中心に置き、顧客の内製化支援を重視しています。どこで支援が必要か、どのように支援できるかのバランスを取りながら、顧客が自立してセキュリティ管理できるようにサポートしています」
現在、HIS のセキュリティチームにはAPC のメンバーも参画しており、リモートのバックアップ要員も配置されている。APC のメンバーから、過検知への対処やホワイトリスト管理などの運用支援を受けながら、HIS は内製化への道を着実に歩んでいる。
iTOC 事業部 BzD 部
0-WANエンジニアリングマネージャー
グループ全体でのゼロトラスト実現へ
HIS は、CrowdStrike を日本だけでなく世界各地の拠点に展開している。GDPR(EU 一般データ保護規則)の関係で別製品を使用している欧州拠点を除き、ほぼ全世界の拠点がカバーされている。その結果、アジア拠点での検知数が多いなど、地域別の課題も明らかになった。
今後の展望について、石谷氏は「セキュリティは全世界統一の運用でないとうまくいきません。海外もグループ会社も含めて統一のツールやルール、運用にまとめていく。日本で構築した土台を全世界に広める予定です」とビジョンを示す。
次のステップとして、同社はネットワークセキュリティの強化に着手する。Zscaler の導入も進めており、アジア10 カ国での展開を始めた。端末、ネットワーク、そして次はアイデンティティと、ゼロトラスト実現の取り組みは着実に前進している。
役員向けのウイルスレポートを月次で提出している石塚氏によると、CrowdStrike 導入後、重大なインシデントはゼロに抑えられているという。全世界の検知状況を把握し、1 台の端末が感染してもそれ以上の拡大を防ぐ体制が確立された。
グループ会社への展開も重要な課題であり、グループ全体のセキュリティレベルを底上げする計画だ。
髙野氏は最後に「セキュリティ投資は企業の競争力に直結します。CrowdStrike とAPC の支援により、われわれは世界中の拠点で安心して事業に集中できる環境を手に入れつつあります。これは単なるツールの導入ではなく、グローバル企業としての持続的成長を支える戦略的な投資です。今後もグループ会社を含めた展開を促進させ、真のグローバル統一セキュリティ基盤を実現していきます」と締めくくった。
転載元:ITmediaエンタープライズ
ITmediaエンタープライズ 2025年11月7日掲載記事より転載
本記事はITmediaエンタープライズより許諾を得て掲載しています
記事URL:https://www.itmedia.co.jp/enterprise/articles/2510/31/news003.html

