

SASEとは? UTM・EDRとの違いと、これからのセキュリティ対策をわかりやすく解説
はじめに:UTMとEDRがあれば十分?
「UTMもEDRも導入している。では、なぜSASEまで必要なのか?」
SASEを検討する際、多くの企業で最初に出てくる疑問です。UTMはネットワークの境界を守り、EDRは端末上の不審な挙動を検知・封じ込めます。どちらも、これからも重要なセキュリティ対策です。
一方で、働く場所や利用するアプリケーションは大きく変わりました。オフィスだけでなく、自宅や外出先からSaaSやクラウドサービス、社内アプリケーションへ直接アクセスすることが当たり前になっています。
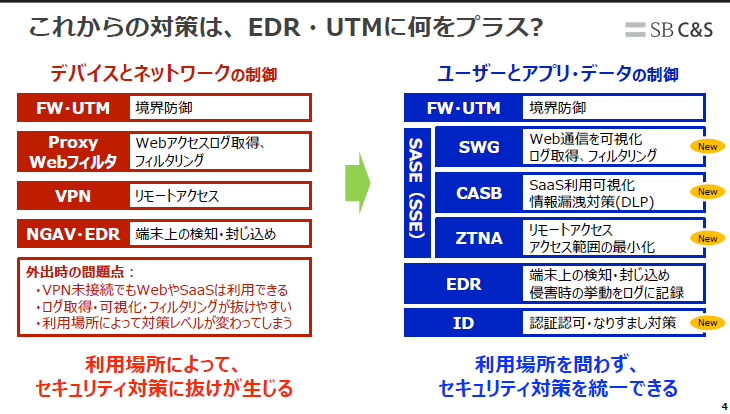
その結果、従来の「社内ネットワークの境界」と「端末」を中心とした対策だけでは、利用場所によってログ取得や可視化、アクセス制御に抜けが生じるケースがあります。
SASEは、UTMやEDRを不要にするものではありません。既存対策に、ユーザー、アプリケーション、データへのアクセスを一貫して制御する仕組みを加える考え方です。
SASEとは?
SASE(Secure Access Service Edge)は、ネットワーク機能とネットワークセキュリティ機能をクラウド上で統合して提供する考え方です。
ポイントは、社内/社外という場所ではなく、ユーザーとアプリケーションを基準にアクセスを制御することです。利用場所を問いません。
企業の利用者が、オフィス・自宅・外出先・海外拠点など、どこから接続しても、必要なアプリケーションへ安全にアクセスできる環境を実現することを目指します。
SASEは大きく、「WAN Edge」と「SSE(Secure Service Edge)」で構成されます。WAN Edgeはネットワーク側、SSEはセキュリティ側の機能を担います。
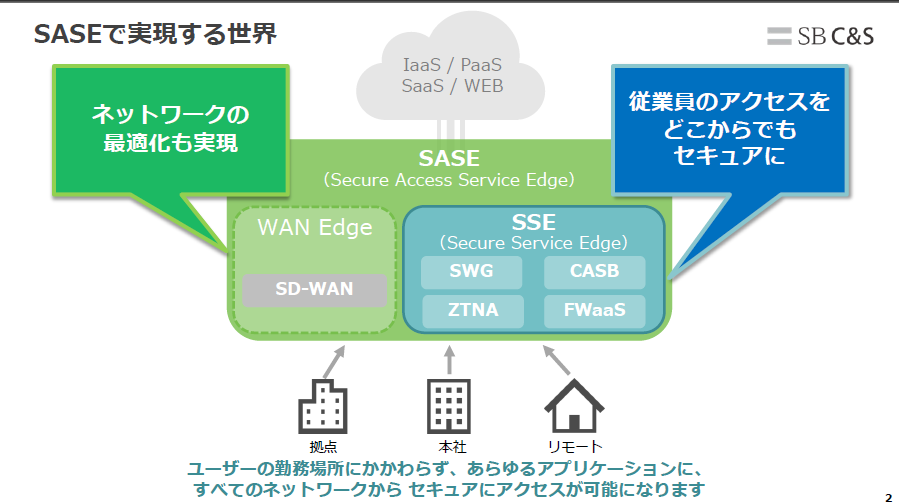
SASEを構成する主な要素
|
領域 |
主な機能 |
役割 |
|
WAN Edge |
SD-WAN |
拠点などのネットワーク接続を最適化 |
|
SSE |
SWG |
Web通信の可視化、ログ取得、フィルタリング |
|
SSE |
CASB |
SaaS利用の可視化、情報漏えい対策 |
|
SSE |
ZTNA |
リモートアクセス、アクセス範囲の最小化 |
なぜ今、SASEが必要なのか
従来のセキュリティは、社内ネットワークを信頼できる領域として、その境界をFW・UTMで守る設計が中心でした。社外から社内へアクセスする場合はVPNを利用し、WebアクセスはProxyやWebフィルタを経由させる構成が一般的です。
しかし、SaaSやクラウドサービスの利用が増え、利用者が必ずしも社内ネットワークを経由しなくなりました。たとえば外出先では、VPNに接続しなくてもWebやSaaSを利用できます。
この場合、従来の構成では、社内にいるときは取得できていたWebアクセスログやフィルタリングが、社外では同じように適用されないことがあります。つまり、利用場所によってセキュリティ対策のレベルに差が生まれます。
SASE/SSEでは、利用場所ではなく「誰が」「どのアプリケーションへ」「どのようにアクセスするか」を軸に制御します。これにより、オフィス、自宅、外出先などの利用環境を問わず、一貫したセキュリティ対策を適用しやすくなります。
UTM・EDRとSASEは何が違う?
SASEを理解するときに重要なのは、UTMやEDRとの優劣ではなく、守っている対象が異なることです。
|
対策 |
主に守る対象 |
主な役割 |
|
FW・UTM |
ネットワーク境界 |
境界で不要な通信を閉じる |
|
EDR |
端末 |
端末上の不審な挙動を検知し、封じ込める |
|
SWG |
Web通信 |
Web通信を可視化し、ログ取得やフィルタリングを行う |
|
CASB |
SaaS・データ |
SaaS利用を可視化し、情報持ち出しを制御 |
|
ZTNA |
ユーザーとアプリ間のアクセス |
リモートアクセスとアクセス範囲の最小化 |
|
ID |
ユーザー認証・認可 |
なりすまし対策、認証・認可の制御 |
従来のFW・UTMやEDRは、今後も必要です。SASE/SSEは、それらを置き換えるというより、従来の対策だけでは抜けやすかった「ユーザーとアプリケーション、データの間」をカバーするものと考えると理解しやすくなります。
SASE/SSEで追加される主なセキュリティ機能
SWG:Web通信を可視化・制御する
SWG(Secure Web Gateway)は、Web通信を可視化し、ログ取得やフィルタリングを行うための機能です。利用者が社内にいるか、外出先にいるかにかかわらず、Webアクセスに対して共通のポリシーを適用しやすくなります。
CASB:SaaS利用とデータを可視化・制御する
CASB(Cloud Access Security Broker)は、SaaSの利用状況を可視化し、外部共有やデータの持ち出しといったリスクを制御するための機能です。SaaS利用が増えるほど、「誰が、どのサービスで、どのデータを扱っているのか」を把握することが重要になります。
ZTNA:必要なアプリケーションだけに接続させる
ZTNA(Zero Trust Network Access)は、従来のVPNのようにネットワーク全体へ接続させるのではなく、必要なアプリケーションへのアクセスに絞る考え方です。公開面を縮小し、アクセス可能な範囲を最小化することで、侵害時の横移動や被害拡大を抑えやすくなります。
ID:認証・認可となりすまし対策を強化する
SASE/SSEそのものの機能とは別に、IDやMFAなどの認証・認可基盤も重要です。盗まれた認証情報を使ったなりすましを防ぎ、誰にどこまでアクセスを許可するかをコントロールします。SASE/SSEと組み合わせることで、ユーザー単位のアクセス制御をより強化できます。
ランサムウェア対策で見ると、何が変わるのか
ランサムウェア対策では、「侵入を完全に防ぐ」だけでなく、侵入されることを前提に、横移動や外部通信、情報持ち出し、被害拡大を抑えることが重要です。
FW・UTM、EDR、ZTNA、ID、SWG、CASBは、それぞれ異なる段階で役割を持ちます。ひとつの製品だけで対策を完結させるのではなく、攻撃の進行に応じて複数の対策を組み合わせることがポイントです。
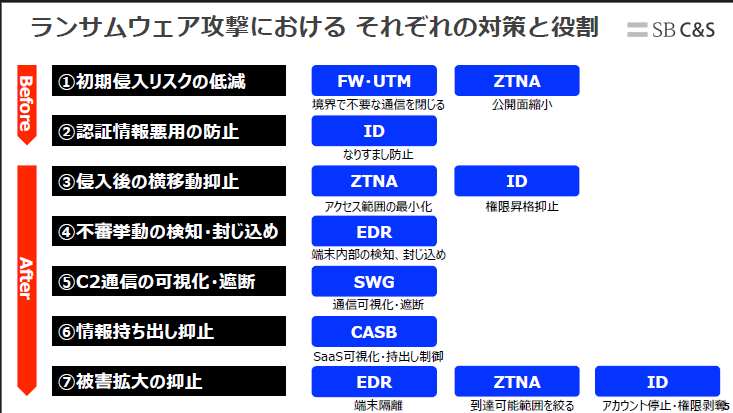
|
攻撃の段階 |
主な対策 |
役割の例 |
|
① 初期侵入リスクの低減 |
FW・UTM / ZTNA |
不要な通信を閉じる、公開面を縮小する |
|
② 認証情報悪用の防止 |
ID |
なりすましを防止する |
|
③ 侵入後の横移動抑止 |
ZTNA / ID |
アクセス範囲の最小化、権限昇格の抑止 |
|
④ 不審挙動の検知・封じ込め |
EDR |
端末内部で検知し、封じ込める |
|
⑤ C2通信の可視化・遮断 |
SWG |
外部通信を可視化し、遮断する |
|
⑥ 情報持ち出し抑止 |
CASB |
SaaS利用を可視化し、持ち出しを制御する |
|
⑦ 被害拡大の抑止 |
EDR / ZTNA / ID |
端末隔離、到達可能範囲の縮小、アカウント停止・権限剥奪 |
SASEはUTM・EDRを置き換えるものではない
SASEを検討するときに、「既存のUTMやEDRをすべて入れ替えなければならない」と考える必要はありません。
FW・UTMは境界防御、EDRは端末防御として引き続き重要です。そのうえで、SWG、CASB、ZTNA、IDといった仕組みを組み合わせ、利用場所を問わず一貫したセキュリティ対策へ広げていくことがポイントです。
SASEは特定の製品を一度に導入することが目的ではなく、ネットワークとセキュリティの設計を、現在の働き方やクラウド利用に合わせて見直すための考え方です。
SASE導入を考えるときのチェックポイント
- 社外からWebやSaaSを利用するときも、社内と同じようにログを取得できているか
- 利用場所によってWebフィルタリングやセキュリティポリシーに差がないか
- VPNで接続した利用者が、必要以上に広いネットワークへアクセスできる状態になっていないか
- SaaSの利用状況や外部共有を把握できているか
- 盗まれた認証情報による不正ログインに備え、MFAや認証・認可を適切に制御できているか
- 端末侵害後に、EDRによる検知だけでなく、アクセス範囲の縮小やアカウント停止まで連携できるか
まとめ
SASEとは、ネットワークとセキュリティをクラウド上で統合し、利用場所を問わず安全なアクセスを実現するための考え方です。
UTMやEDRが不要になるわけではありません。従来の「デバイスとネットワークの制御」に加えて、「ユーザーとアプリケーション、データの制御」まで広げることが、SASE/SSEの大きな役割です。
SaaSやクラウド利用、リモートワークが当たり前になった現在、セキュリティ対策を利用場所ごとに分断するのではなく、一貫したポリシーで管理することが重要になっています。
まずは、自社のWebアクセス、SaaS利用、VPN、認証、端末対策を棚卸しし、どこに「対策の抜け」があるのかを確認するところから始めるとよいでしょう。
関連リンク
FAQ
Q1. SASEとSSEの違いは何ですか?
SASEはネットワーク機能とセキュリティ機能を組み合わせた考え方で、WAN EdgeとSSEで構成されます。SSEはそのうちセキュリティ側を担い、SWG、CASB、ZTNAなどの機能を含みます。
Q2. SASEを導入するとUTMは不要になりますか?
いいえ。FW・UTMは境界防御として引き続き役割があります。SASE/SSEは、従来の境界防御だけではカバーしにくい社外利用やSaaS、ユーザー単位のアクセス制御を補完します。
Q3. EDRがあればSASEは不要ですか?
EDRは端末上の不審な挙動を検知・封じ込める対策です。一方、SASE/SSEはWeb通信、SaaS利用、リモートアクセスなど、ユーザーとアプリケーションの間を制御します。守る対象が異なるため、補完関係にあります。
Q4. ZTNAとVPNは何が違いますか?
VPNはネットワークへのリモートアクセスに利用されます。ZTNAはアクセス先を必要なアプリケーションに絞り、アクセス可能な範囲を最小化する考え方です。
Q5. SASEはランサムウェア対策になりますか?
SASE/SSEだけでランサムウェア対策が完結するわけではありません。ただし、ZTNAによるアクセス範囲の最小化、SWGによる外部通信の可視化・遮断、IDによるなりすまし対策などをEDRやFW・UTMと組み合わせることで、侵入前から侵入後まで多層的に対策できます。