AI駆動開発からAIエージェントの運用まで一貫した認証・特権管理

日本はAIエージェントの活用が世界でもかなり進んでいます。KnowBe4の調査では、日本のセキュリティリーダーの79%が「自律的に動くAIエージェントをすでに業務に組み込んでいる」と答えました。世界平均は58%ですから、20ポイント以上の差です。
ところが同じ調査で、日本の34%が「人の監視が十分でないままAIを動かしている」とも回答しています。世界平均のおよそ2倍です。使い始めるスピードに、見張る仕組みが追いついていないということになります。
AIが動くたびに、鍵が増えていく
AIエージェントは、人の代わりにクラウドやデータベース、SaaSにつないで作業します。つなぐたびに必要になるのが、サービスアカウントやAPIキー、トークンといった「人ではないID(NHI)」とその認証情報です。
ここが従来と違うところです。人のIDは入社と退職で発行・停止され、台帳に載り、定期的に棚卸しされます。一方、AIやマシンのIDは、誰が作ったか分からないAPIキー、退職者が残したサービスアカウント、台帳にない稼働中のエージェントといった形で、管理の外側にたまっていきます。しかも数は人のIDより桁違いに多い。つまり、数十倍あるほうのIDが野放しになっているわけです。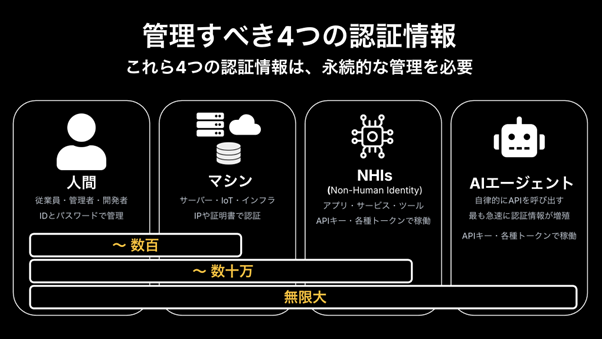
開発から運用までを貫く「共通の器」
AI駆動開発では、開発のいちばん最初から認証情報が必要になります。
・開発端末(Day 0):LLMのAPIキーを平文でPCに置かない
・CI/CD(Day 1):パイプラインに書き込まず、実行するときだけ渡す
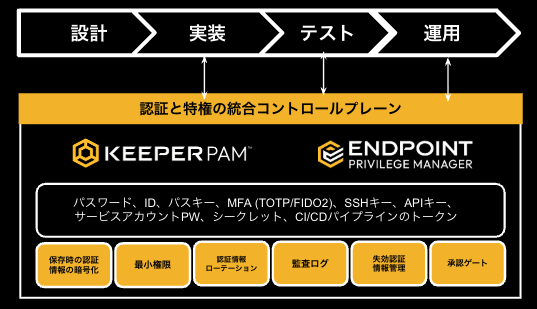
・運用(Day 2):運用エージェント用のIDは短命にして、自動で入れ替え、操作を記録する
段階ごとにバラバラのツールで対応すると、そのつなぎ目が新しい穴になります。人もAIも同じ台帳で扱い、権限を一か所で設計し、すべての操作を記録できる「共通の器」を先に用意しておいたほうが、あとが楽です。
後入れが効かない領域がある
認証情報の管理は、走り出してから直すのがとても大変な領域です。あちこちに散ったキーを回収する、動いているエージェントのIDを止めずに入れ替える。ここまでは時間とコストの問題です。
しかし、記録していなかった期間の監査ログは、あとから作れません。「誰が、どの権限で、何をしたのか」は、取り戻せないのです。
「統制をかけると遅くなる」とよく言われます。実際に起きているのは逆で、事故を起こした組織は全開発が止まり、監査対応で何ヶ月も遡り、最悪の場合はAI活用そのものが撤回されます。速度を守るために統制をかける、という順番になります。
人が最後に確認する場所を残す
AIエージェントを相手にする場合、暗号化・最小権限・ローテーション・監査ログに加えて、もうひとつ「承認ゲート」が要ります。AIが判断し、人が確認して承認し、それから実行する。全部を任せきりにしないための一手間です。
KeeperPAMは、特権アカウントやNHIの自動検出、必要なときだけ権限を渡すジャストインタイムアクセス、シークレットの自動払い出しとローテーション、端末側での最小権限と承認ステップを、ゼロトラスト・ゼロナレッジの基盤の上でひとつにまとめています。
AIに仕事を任せたいなら、先に鍵の置き場所を決めておく。急ぐときこそ、ここが効いてきます。
関連リンク
IT-EXchange KeeperPAM
特権アクセス管理・パスワード管理ソリューション
IT-EXchangeでもKeeper Securiyの製品を紹介しています。
この記事の著者:中澤 陽彦
サン・マイクロシステムズ、レッドハットを経てKeeper Security APACでチャネル営業として着任。
パートナー開拓やイネーブルメント、共同でのリード創出を推進し、日本市場でのエコシステム拡大に注力中。
DevOps Hubのアカウントをフォローして
更新情報を受け取る
-
Like on Facebook
-
Like on Feedly