こんにちは。SBC&S 橋本です。
ランサムウェア攻撃が企業活動に大きな影響を与える中、2025年に発生したアサヒグループホールディングスへのサイバー攻撃は、改めて実践的な対策の重要性を示す事例となりました。
今回は、ランサムウェアグループ「Qilin(キリン)」の攻撃手法と、Cybereasonによる検知・対処の考え方をもとに、いま必要なランサムウェア対策を分かりやすく解説します!
❏アサヒグループホールディングスの事例から考えるランサムウェアの影響
ランサムウェア攻撃は、ファイルを暗号化して使えなくするだけではありません。
2025年9月に発生したアサヒグループホールディングスへのサイバー攻撃では、システム障害により、受注・出荷などの業務に影響が発生しました。調査の結果、暗号化されたファイルが確認され、個人情報の漏えい可能性についても公表されています。
この事例では、Qilinによる犯行声明も報じられました。
ランサムウェアによる被害は、情報システム部門だけの問題ではありません。生産・物流・販売・会計・お客様対応など、企業活動全体に影響を及ぼすおそれがあります。
❏Qilinとはどのような攻撃グループか
Qilinは、2022年頃から活動が確認されているランサムウェアグループです。
特徴は、攻撃を分業して行う「RaaS(Ransomware as a Service)」型のビジネスモデルにあります。攻撃基盤やランサムウェアを用意するグループと、実際に企業へ侵入して攻撃を行う実行役が分かれているため、攻撃を広げやすい仕組みになっています。
現在のランサムウェア攻撃は、個人のハッカーによる単発の犯行ではなく、組織化された犯罪ビジネスとして行われています。
❏Qilinランサムウェアの攻撃の流れ
Qilinのようなランサムウェア攻撃では、暗号化の前に複数の準備行為が行われます。
たとえば、端末やネットワークの情報を確認した後、認証情報を盗み、社内で利用できる権限を広げようとします。さらに、機密データを外部へ持ち出し、復旧を妨害するためにシャドーコピーを削除したうえで、ファイルを暗号化します。
シャドーコピーとは、Windowsでファイルを復元するための仕組みです。これを削除されると、端末上のファイルを簡単に元へ戻すことが難しくなります。
また、ファイルを暗号化するだけでなく、「身代金を支払わなければ盗んだデータを公開する」と脅す二重脅迫も、近年のランサムウェア攻撃では一般的になっています。
❏ランサムウェア対策で重要な3つのポイント
Qilinのような攻撃は、侵入から被害拡大までのスピードが速いことが特徴です。そのため、感染した後に気付くのでは、対応が間に合わない可能性があります。
重要な対策は、大きく3つです。
-
侵入されにくくすること
VPN機器や公開サーバーの脆弱性対策、MFA(多要素認証)の導入、ID・パスワードの適切な管理が重要です。 -
攻撃の兆候を早く見つけること
不審なコマンド実行、認証情報の窃取、セキュリティ機能を停止しようとする動きなどを、早期に検知する必要があります。 -
被害範囲を素早く把握すること
どの端末・アカウント・ファイルに影響があるのかを確認できれば、封じ込め、復旧、社内外への説明を進めやすくなります。
❏Cybereasonでできること
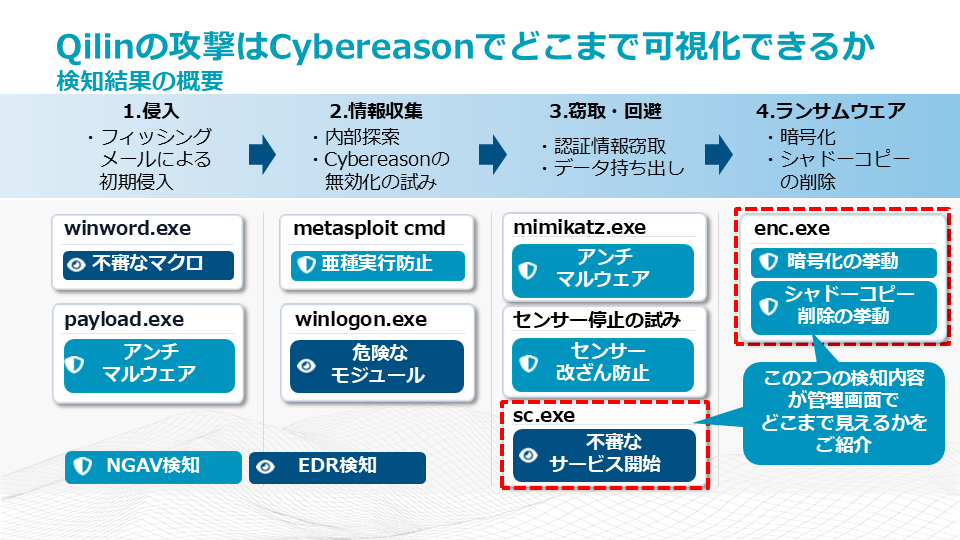
Cybereasonでは、攻撃の最終段階であるファイル暗号化だけでなく、その前段階から攻撃者の動きを追跡・可視化することができます。
たとえば、フィッシングメールを起点とした侵入、不審なマクロの実行、認証情報を盗む動き、セキュリティ機能を停止しようとする動き、データ持ち出し、シャドーコピー削除、ファイル暗号化などを、攻撃の流れとして確認できます。
重要なのは、個々のアラートを別々に確認するのではなくどのような攻撃が、どこまで進んでいるのかを全体像として把握できる点です。
NGAVは「検知」モードだけでなく、「実行防止」や「隔離」モードで運用することで、攻撃の進行を早期に止めることができます。さらにEDRでは、管理画面から脅威分析や即時対処を行うことが可能です。
また、MDRによるSOCサービスを活用すれば、24時間365日の監視・分析・初動対応を支援する体制も構築できます。
❏データ持ち出しの動きを可視化
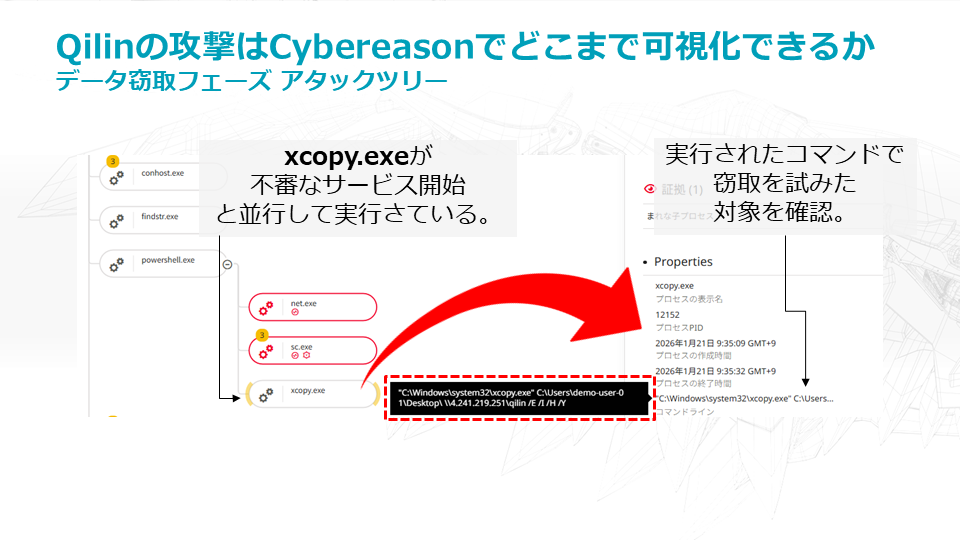
ランサムウェア攻撃では、ファイルを暗号化する前に、機密データを盗み出すケースが増えています。
今回の検証では、Windows標準コマンドであるxcopy.exeを利用したファイルコピーの動きが確認されました。xcopy.exe自体は正規のコマンドですが、攻撃者に悪用される可能性があります。
Cybereasonの管理画面では、どのコマンドが実行されたのか、どのファイルやフォルダが対象になったのかを確認できます。
これにより、攻撃者が何を狙っていたのか、どこまで被害が広がった可能性があるのかを判断しやすくなります。
❏暗号化と復旧妨害の動きも検知
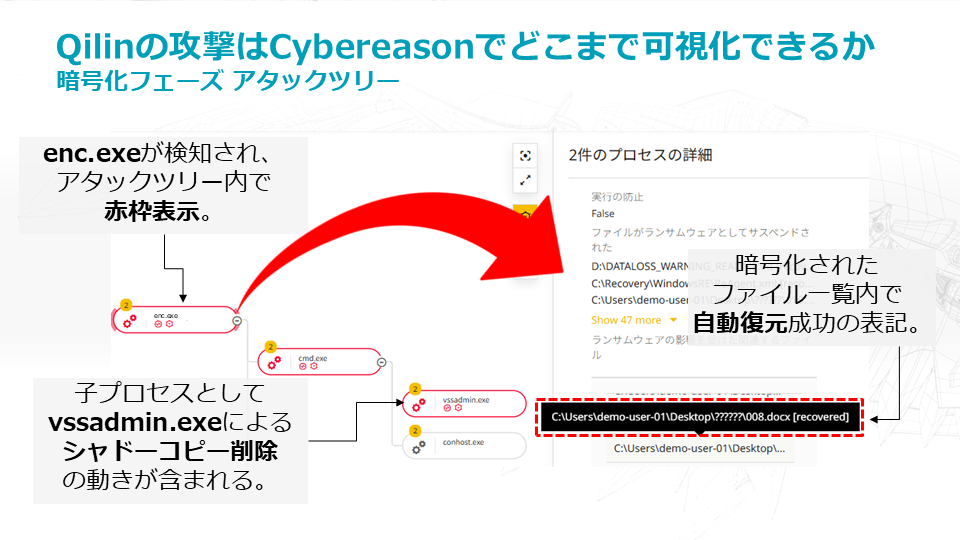
今回の検証では、Qilinランサムウェアの実行ファイルとして確認されたenc.exeや、シャドーコピー削除に使用されるvssadmin.exeの実行も確認しています。
vssadmin.exeもWindowsの正規コマンドですが、ランサムウェアは復旧を難しくするために、シャドーコピーを削除する目的で悪用することがあります。
Cybereasonでは、このような暗号化や復旧妨害につながる動きを検知し、攻撃の状況を確認できます。また、暗号化されたファイルについても、復元状況を管理画面上で把握することが可能です。
つまりCybereasonは、攻撃を止めるだけでなく、何が起きたのか」「どこまで影響が及んだのか」「復旧をどこまで進められるのか」を確認するためにも役立ちます。
❏まとめ
Qilinのようなランサムウェア攻撃では、ファイル暗号化に加え、データ窃取と公開を脅しに使う二重脅迫が行われる可能性があります。
また、攻撃のスピードが速いため、被害が出てからの対応だけでは間に合わないことがあります。
ランサムウェア対策では、侵入を防ぐことに加え、侵入された場合でも早く見つけて止め、被害を広げないことが重要です。
Cybereasonを活用することで、データ持ち出し、シャドーコピー削除、ファイル暗号化などの攻撃の流れを可視化し、迅速な対処と被害範囲の把握につなげることができます。
今後は、攻撃を早く見つけ、止め、被害を広げないための実戦的なセキュリティ対策が、ますます重要になりそうです。
【Cybereason】これで完璧シリーズ「XDRとは」
著者紹介
SB C&S株式会社
ICT事業本部 技術本部 第1技術統括部 ソリューション技術部 1課
橋本 紗代子
関西の湖畔で動物たちと暮らしています。