本記事ではEndpoint Agentic AI Securityを実現する Cortex Agentic Endpoint Security(Cortex AES / 旧Koi Security) についてご紹介します。
はじめに
生成AIの活用が広がる中、Claude CodeやCursorなどのAI Agentをエンドポイント上で利用するケースが増えています。
これらのAI Agentは、回答を生成するだけでなく、ファイル操作やコマンド実行、MCPやExtensionを介した外部ツールとの連携など、ユーザーに代わってさまざまな処理を実行します。
そのため、AI Agentを安全に利用するには、AIモデルやプロンプトだけではなく、AI Agentが実際に動作するエンドポイントそのものを保護する仕組みも重要になります。
今回は、こうしたAgentic AI時代のエンドポイントセキュリティを実現する Cortex AES (旧Koi Security)について、実際の画面を交えながらご紹介します。
Cortex AES とは
Cortex AESは、AI AgentやMCP、Extensionなど、エンドポイント上で利用されるさまざまなソフトウェアを可視化し、リスク評価・制御するためのセキュリティ製品です。
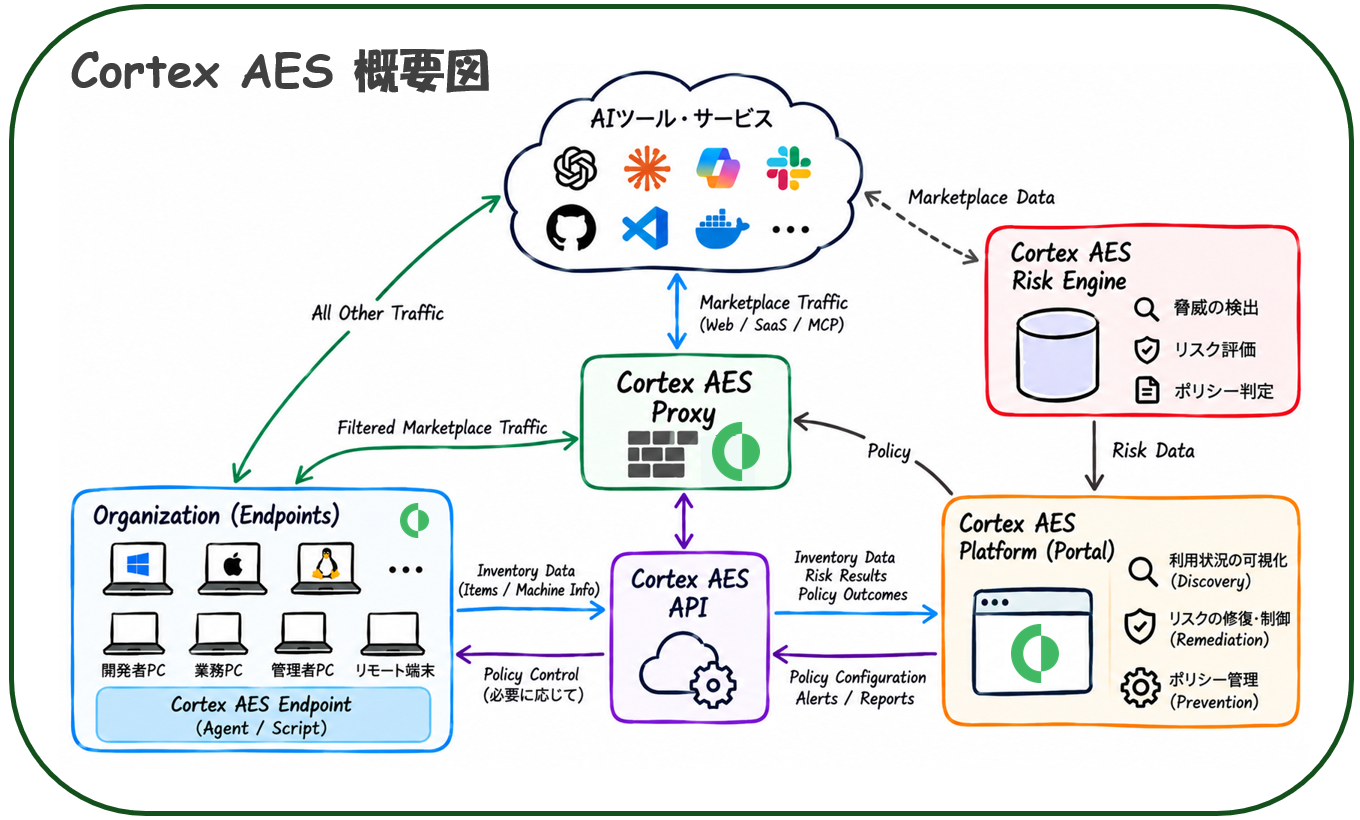
Cortex AESの特徴の一つが、エンドポイントとネットワークの両方のレイヤーからセキュリティを実現できる点です。
エンドポイント側では、既存のEDRやMDMを利用してScript Packageを展開し、AI AgentやExtension、Packageなどの利用状況を可視化します。また、リスクの検出や修復 (Remediation) も行えます。
一方、ネットワーク側では、Marketplaceに向かう通信をCortex AES Proxy経由で処理し、PolicyやGuardrailに基づいてソフトウェアダウンロードやインストールを制御します。
この2つは必ずしも同時に導入する必要はなく、Endpoint側またはNetwork側のどちらか一方から利用を開始することも可能です。両方を組み合わせることで、より包括的な可視化と制御を実現できます。
Endpoint:Discovery / Detection / Remediation
Network:Prevention / Allow・Block
このようにCortex AESでは、エンドポイント上の状態を把握するだけではなく、Software Supply Chainからエンドポイントまでを一連の流れとして保護できます。
今回の記事ではエンドポイントへの導入をご紹介します。
エンドポイントへの導入
Cortex AESでは、端末内のAI AgentやMCP、Skills、Pluginsなどの利用状況を可視化・制御します。
エンドポイントへの導入方法としては、Cortex AES Agentを利用する方式と、既存のMDM/EDRを活用するAgentless方式が用意されています。
Agentless方式では、Cortex AES専用のAgentを追加でインストールする必要はありません。Jamf、Intune、CrowdStrike、SentinelOne、Cortexなど、すでに利用しているMDM/EDRから軽量なScript Packageを定期実行することでCortex AESと連携します。Palo Alto以外の既存EDR Agentと統合出来ることも魅力です。
一方、常駐型では初回のみBinaryを配布し、その後のScript Packageの定期実行やアップデートを端末側で自動的に管理します。
そのため、既存のMDM/EDR環境を活用してAgentlessから手軽に導入することも、常駐型で継続的に運用することも可能です。
Cortex AESのEndpoint Integrationを利用することで、以下のような機能を実現できます。
- Browser Extension、Code Package、MCP、Skills、PluginsなどのDiscovery
- AI AgentのRuntime Hookを利用した実行時制御
- Policyに違反したItemのRemediation
- Homebrew Packageのダウンロード制御
今回は、検証用にManual > Agentlessにて導入しています。
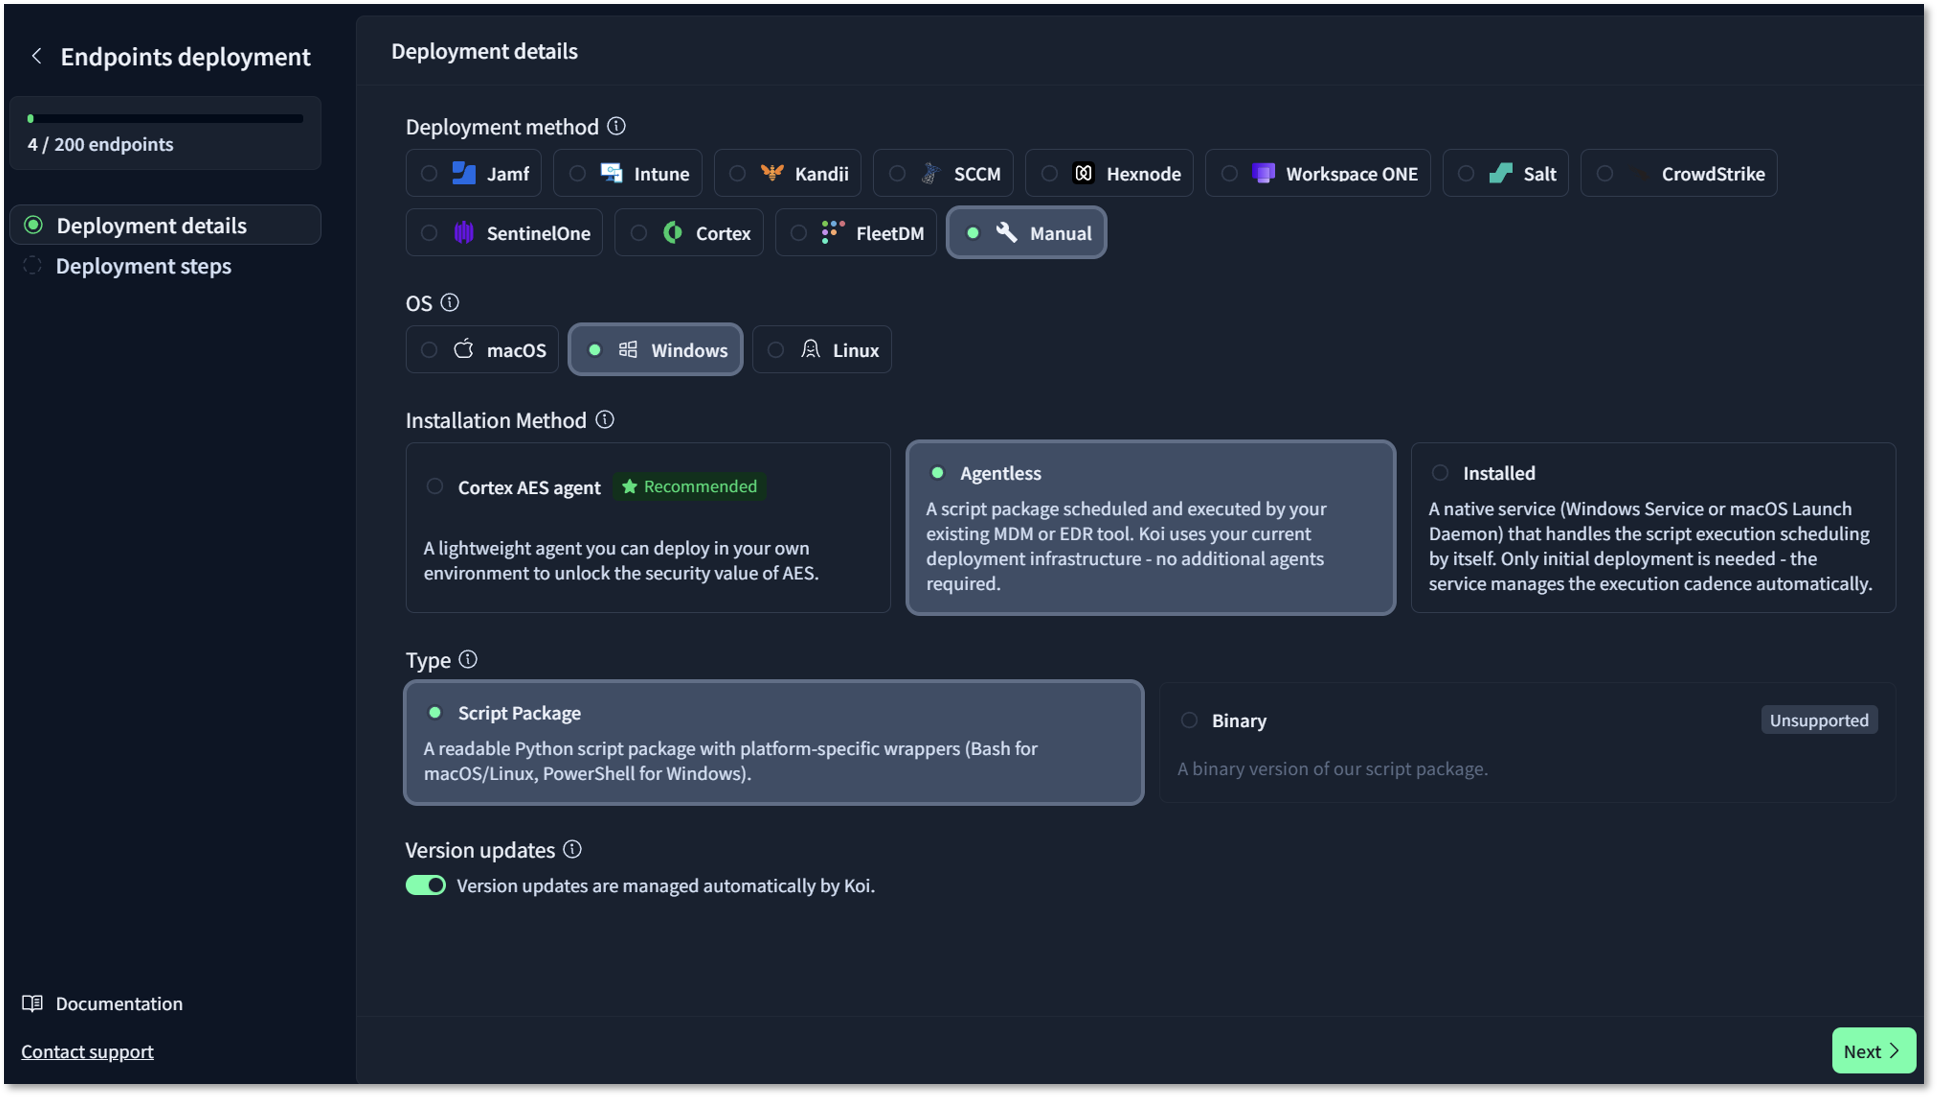
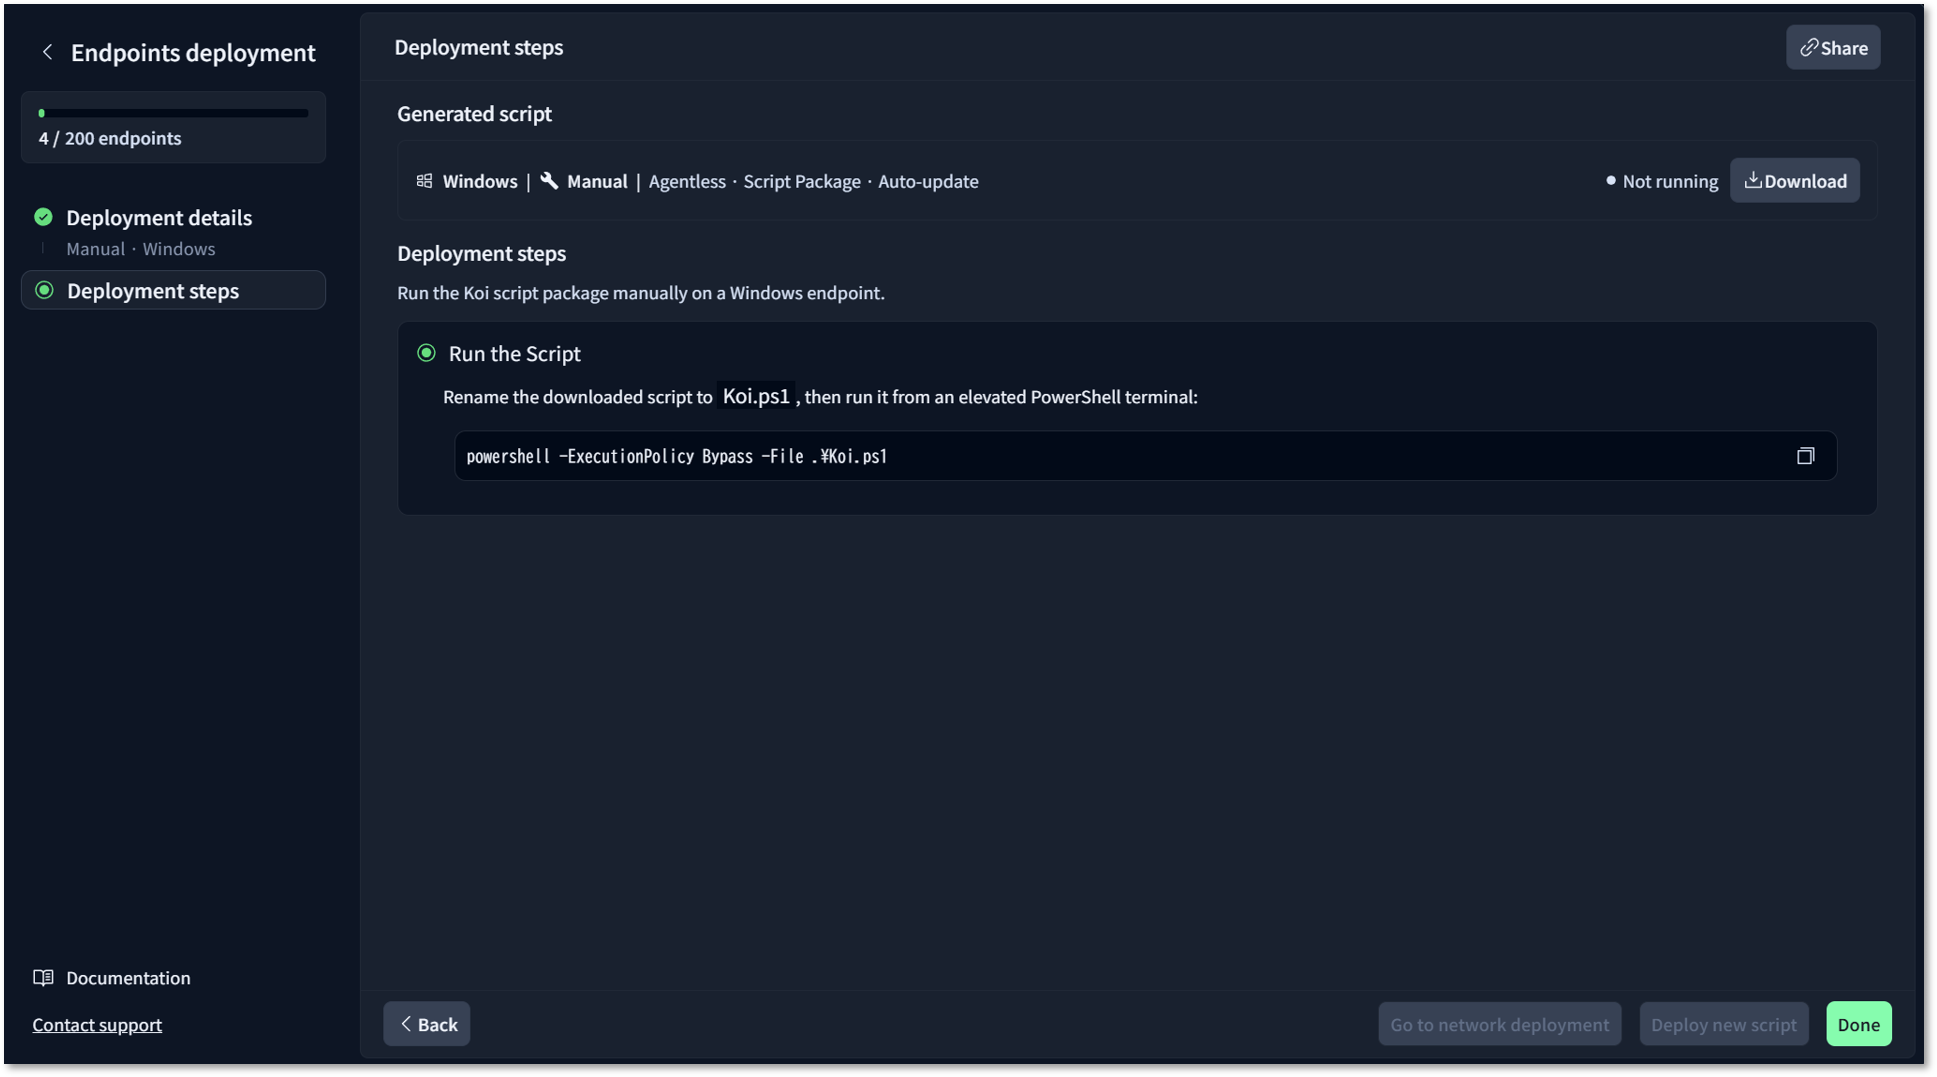
生成されたps1ファイルを端末上で実行します。
スクリプト本体はPythonで記述されていますが、Windows環境ではPowerShell Wrapper(.ps1)経由で実行されるため、端末へのPythonインストールは不要です。
Agentic AI Discovery
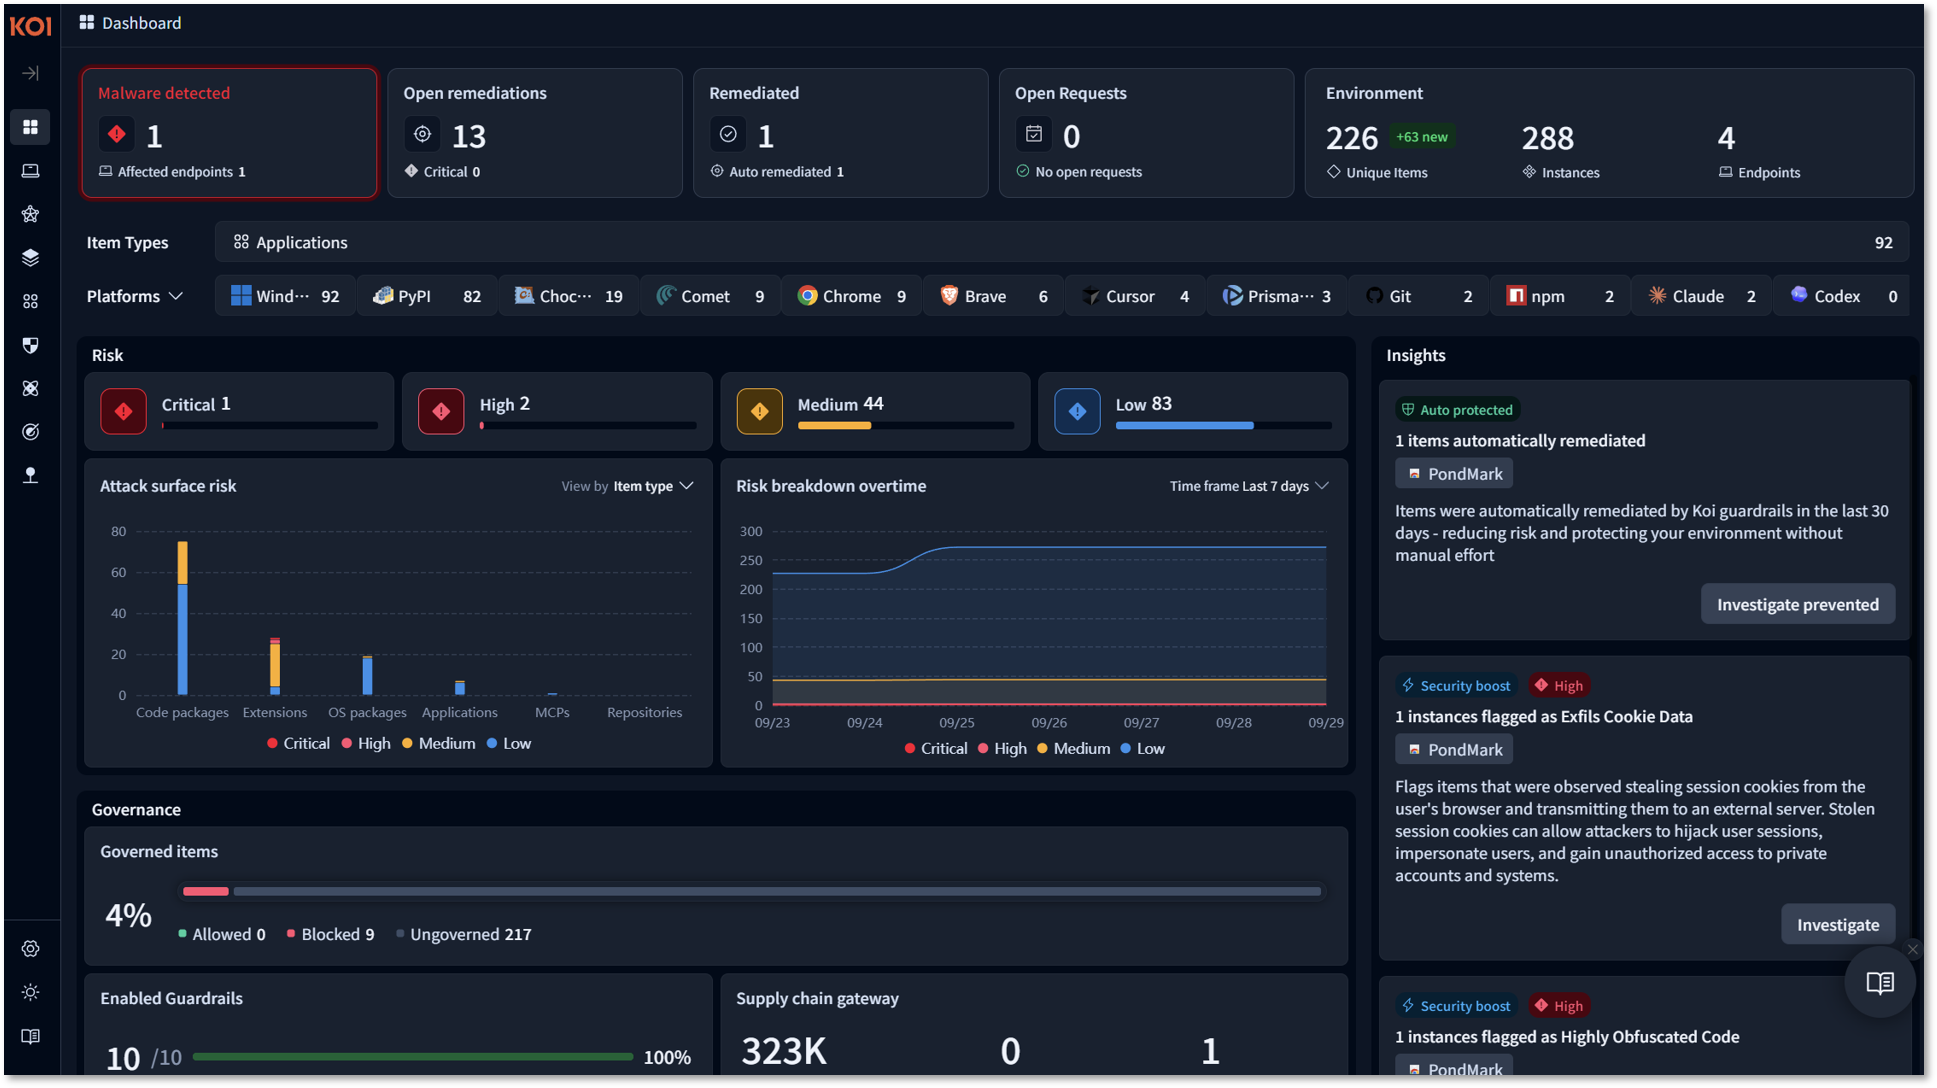
導入が完了すると、Cortex AESのダッシュボードから、組織内のエンドポイントで利用されているソフトウェアやAI関連コンポーネントを可視化できます。
Cortex AESでは、エンドポイント上で利用されているソフトウェアに加えて、Agentic AIを構成するさまざまなコンポーネントを可視化できます。
Agentic AIに関連する主な対象は以下のとおりです。
- Agent Platforms:VS Code、Cursor、Windsurfなど、AI Agentが動作するプラットフォーム
- Agents:Claude Code、Gemini CLI、GitHub Copilotなど、自律的にタスクを実行するAI Agent
- AI Extensions:AI機能を提供するIDEやBrowserなどの拡張機能
- Agent Extensions:MCP Server、Plugin、Skillなど、AI Agentの機能を拡張するコンポーネント
- AI Models:Hugging FaceやOllamaなどから取得したローカルAI Model
これらをInventoryとして一元的に把握し、それぞれの利用状況やリスクを確認できます。
特にMCP ServerやPlugin、SkillなどのAgent Extensionsは、AI Agentから自律的に呼び出され、Agentが利用できる機能やデータへのアクセス範囲を拡張するため、重要な可視化対象となります。
またAI Agent Extensionsに対して、従来の脆弱性やMalicious Codeなどの分析に加えて、Intent、Expected Behavior、Capabilities、PermissionsといったAI Agent特有のリスクも分析します。
ダッシュボードでは、検出されたItem数や利用状況だけでなく、Critical / High / Medium / Lowといったリスクレベル、Malwareの検出状況、Remediation状況なども確認でき、組織内で何が利用され、どこにリスクが存在するのかを一元的に把握できます。
MCP Server Discovery
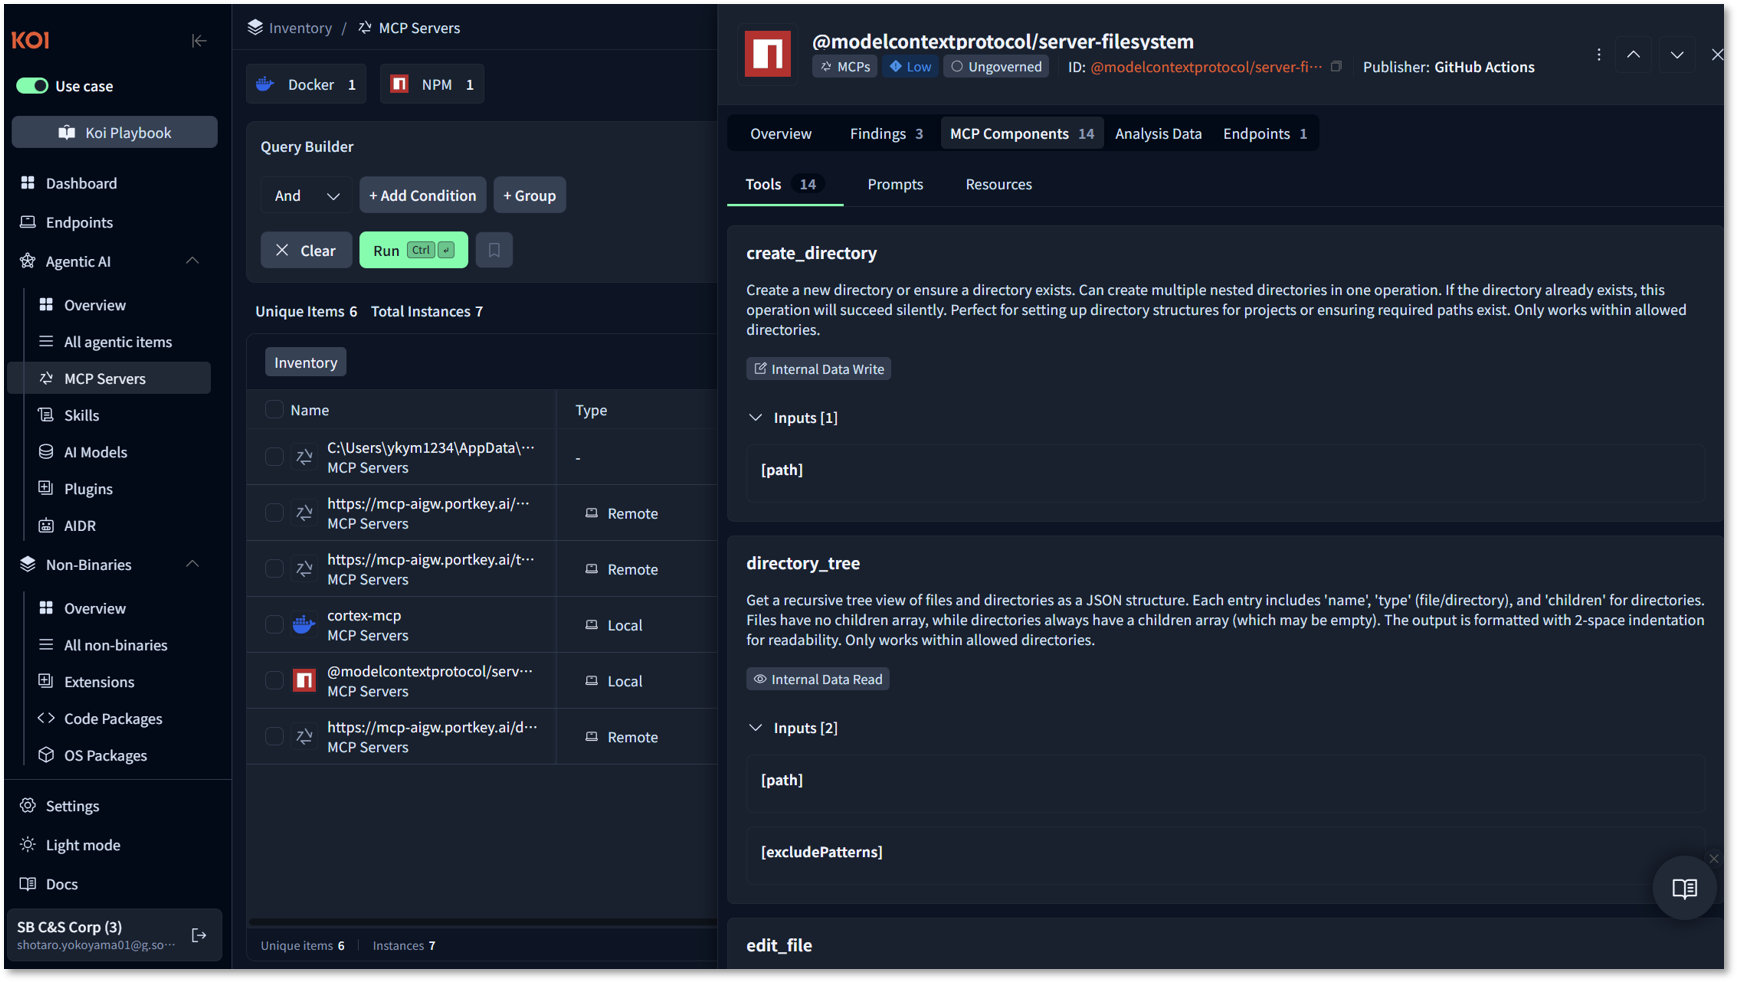
Agentic AIに関連する可視化の例として、MCP Serverを確認してみます。
Cortex AESでは、組織内で利用されているLocal / Remote MCP Serverを検出し、Inventoryとして一元的に確認できます。
単にMCP Serverの存在を把握するだけではなく、それぞれのMCP Serverが公開しているTools、Prompts、Resourcesなどのコンポーネントも可視化できます。
下の画面ではFilesystem MCP Serverが公開するToolが検出されており、create_directory や directory_tree など、各Toolの機能を確認できます。
さらに、それぞれのToolが持つCapabilityも分析され、たとえばファイルへの書き込みは Internal Data Write、ファイルやディレクトリの参照は Internal Data Read といった形で分類されます。
これにより、「どのMCP Serverが利用されているか」だけでなく、「そのMCPを通じてAI Agentがどのような操作を実行できるのか」まで把握できます。
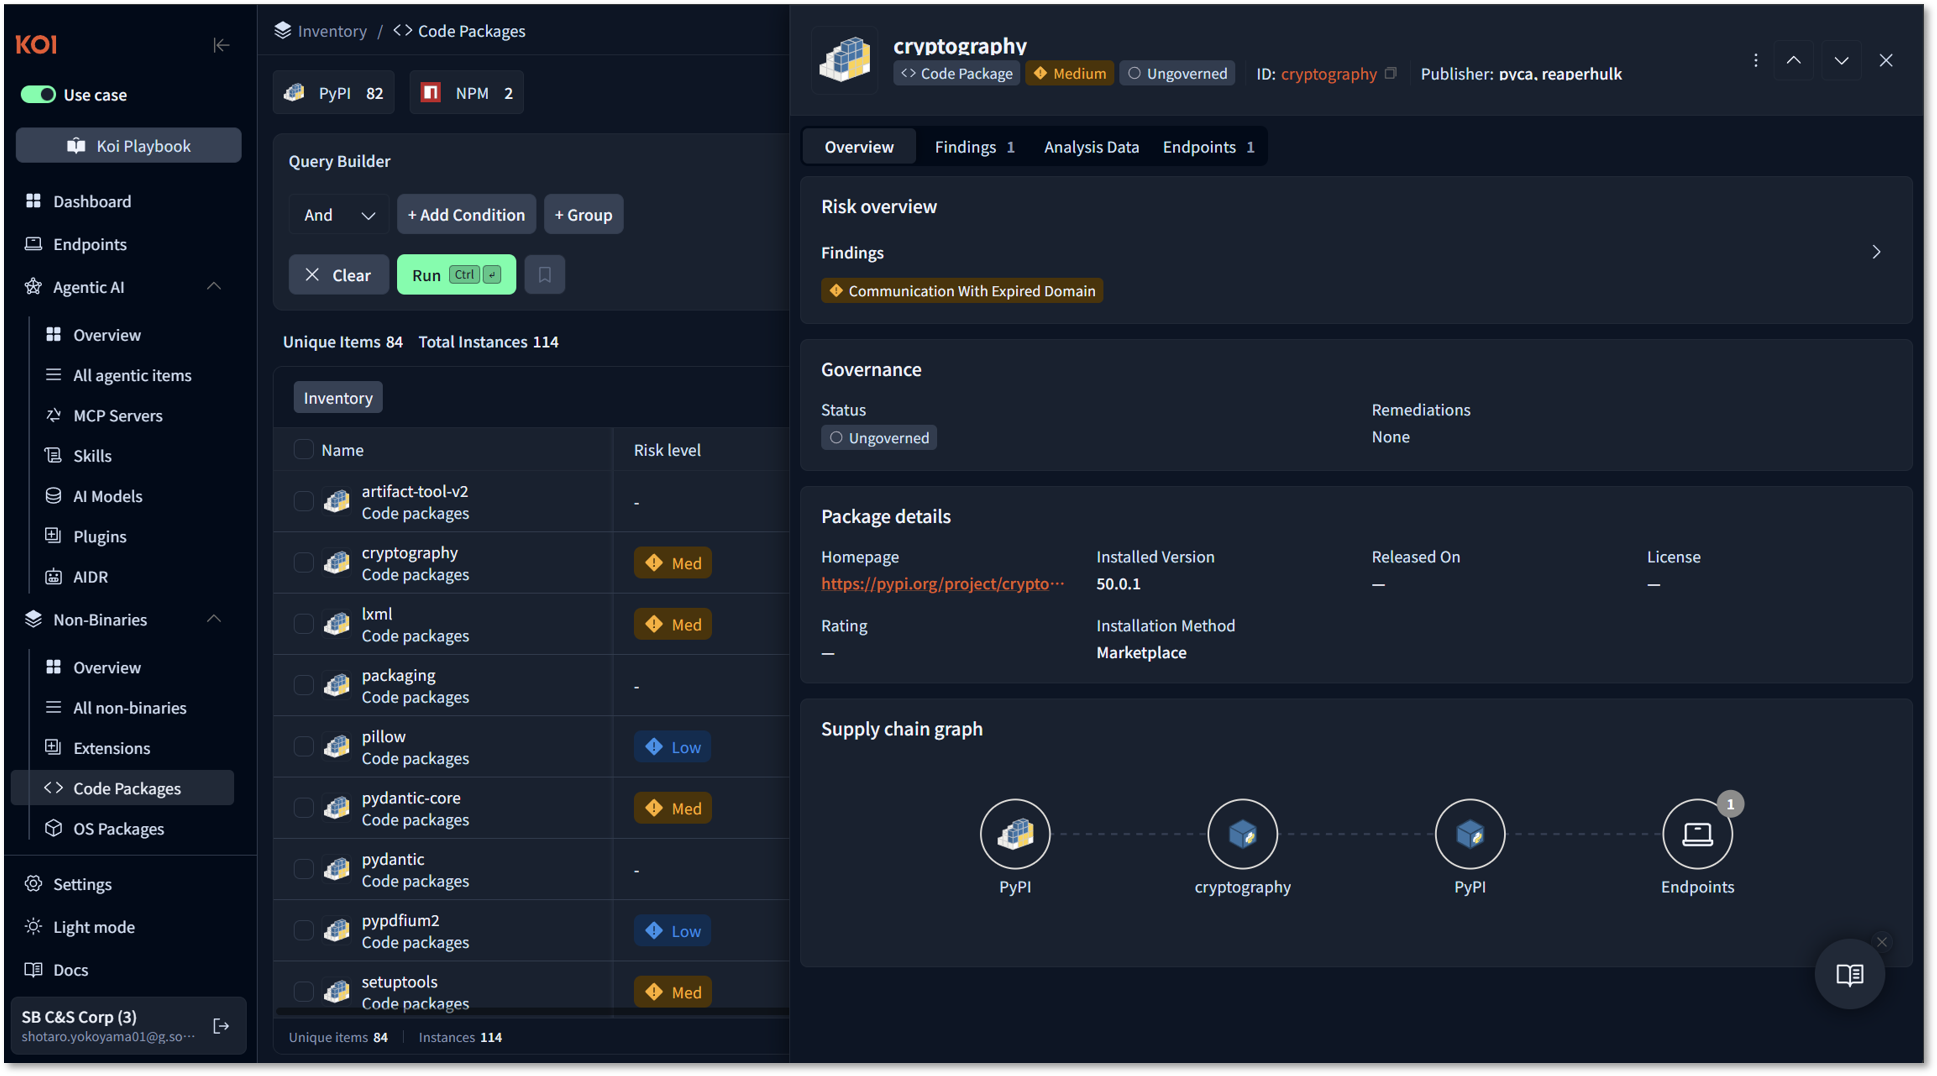
Code Packageの可視化
AI AgentやMCPだけでなく、エンドポイントにインストールされているCode Packageも可視化できます。
npm、PyPI、Goなどを対象に、Package名やVersion、Publisher、利用されているEndpointなどをInventoryとして確認できます。
また、各PackageのRisk Levelに加えて、Malicious ActivityやMalicious Dependency、脆弱性、Licenseなどのリスク情報も確認できます。
AI Agentだけでなく、その周辺で利用されるCode Packageを含め、Software Supply Chainのリスクまで幅広く確認できる点もCortex AESの魅力です。
Guardrailsによる制御
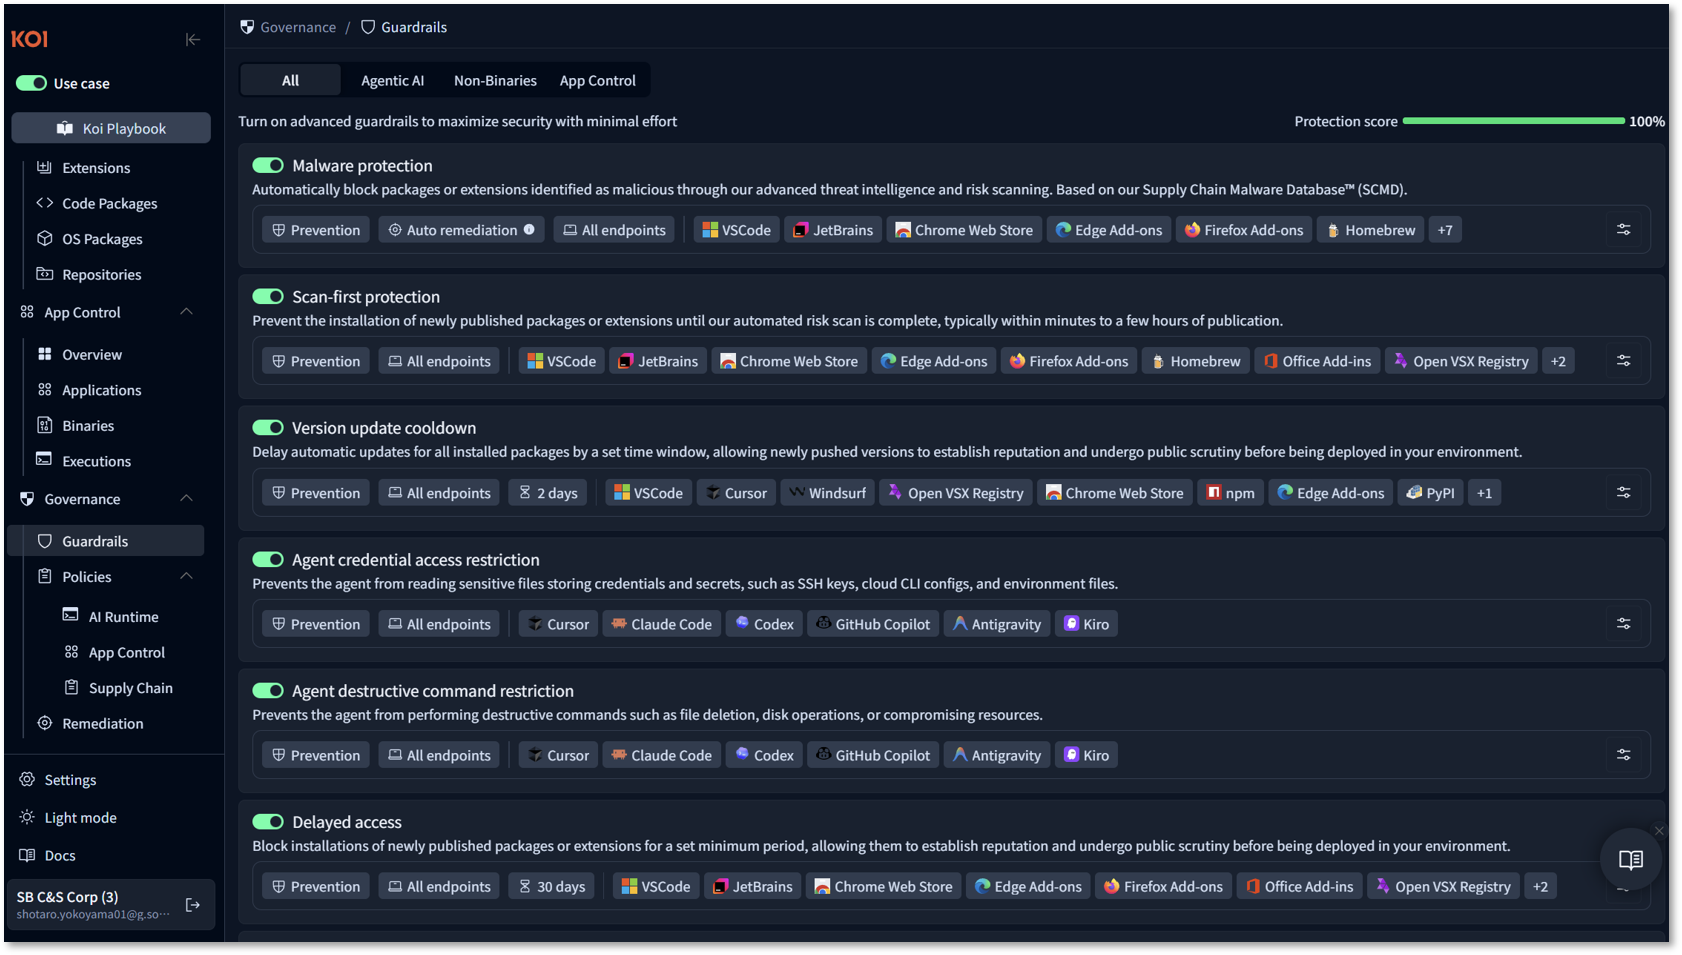
Guardrailsでは、検出・評価したリスクに対する制御が可能です。
Malwareと判定されたPackageやExtensionをブロックする Malware Protection や、リスク分析が完了するまで新しく公開されたSoftwareのインストールを防止する Scan-first Protection など、さまざまなGuardrailがあらかじめ用意されています。
また、Agentic AI向けには、AI AgentによるCredentialやSecretへのアクセスを制限する Agent Credential Access Restriction や、ファイル削除などの破壊的なCommandを制限する Agent Destructive Command Restriction なども用意されています。
Guardrailによって、Marketplaceからのダウンロード時、Endpoint上でのRemediation、AI AgentのRuntimeなど、リスクに応じて異なるレイヤーで制御できる点もCortex AESの特徴です。
今回は概要のみのご紹介となりますが、GuardrailsやPolicyを利用した具体的な制御については、別の記事で詳しくご紹介したいと思います。
まとめ
今回は、Cortex AESの概要からエンドポイントへの導入、Agentic AIの可視化・リスク評価、Guardrailsによる制御までをご紹介しました。
AI Agentの利用が広がる中、MCP ServerやPlugin、Skill、Code Packageなど、AI Agentを取り巻くさまざまなコンポーネントを把握し、そのリスクを適切に管理することが重要になります。
Cortex AESでは、こうしたAgentic AIを構成するコンポーネントを可視化するだけでなく、AI Agentが「何をできるのか」「どのようなリスクがあるのか」まで分析し、必要に応じて制御できる点が大きな特徴です。
また、Agentic AIだけでなくSoftware Supply Chainのリスクまで幅広くカバーできる点も、Cortex AESの魅力だと感じました。
今回は概要を中心にご紹介しましたが、次回はGuardrailsやPolicyを利用して、AI Agentの操作やSoftwareの利用を実際にどのように制御できるのか、詳しくご紹介したいと思います。
__________________________________________________________________________________
※本ブログの内容は投稿時点での情報となります。
今後アップデートが重なるにつれ正確性、最新性、完全性は保証できませんのでご了承ください。
「Palo Alto Networksコンシェルジュ」
製品パンフレットのDLからお見積り依頼まで受け付けております 
他のおすすめ記事はこちら
著者紹介
SB C&S株式会社
CISSP, NetSec Pro/SecOps Pro
横山 章太郎 -Shotaro Yokoyama-