こんにちは。
SB C&SでCheck Point製品のプリセールスを担当している草野です。
生成AIの業務利用が急速に広がっています。
ChatGPTやGeminiといったWebブラウザから利用する生成AIだけでなく、デスクトップアプリケーションやGitHub Copilot、CursorといったAIコーディングツールなど、AIを利用する環境も多様化しています。
さらに最近では、AIと外部のシステムやツールを接続する「MCP(Model Context Protocol)」や、外部ツールを利用しながら処理を実行する「AIエージェント」の活用も広がっています。
このようにAIの利用範囲が拡大する一方で、企業のセキュリティ管理者には、
・社内でどのAIサービスが利用されているのか
・AIに機密情報が入力されていないか
・どのAIエージェントやMCPサーバが利用されているのか
・AIやMCPの利用をどのように制御するのか
といった新たな管理・セキュリティ上の課題が生まれています。
今回は、こうした従業員によるAI利用を可視化・制御するCheck Pointの「Workforce AI Security」について、実際の管理画面やMCP環境での検証を交えながらご紹介します。
免責
Workforce AI Securityとは
Workforce AI Securityは、従業員によるAI利用を可視化し、ポリシーによる統制やデータ保護を提供するAIセキュリティソリューションです。
Webブラウザだけでなく、デスクトップアプリケーション、IDE・開発ツール、AIエージェント、MCPなど、さまざまな環境におけるAI利用を対象とします。
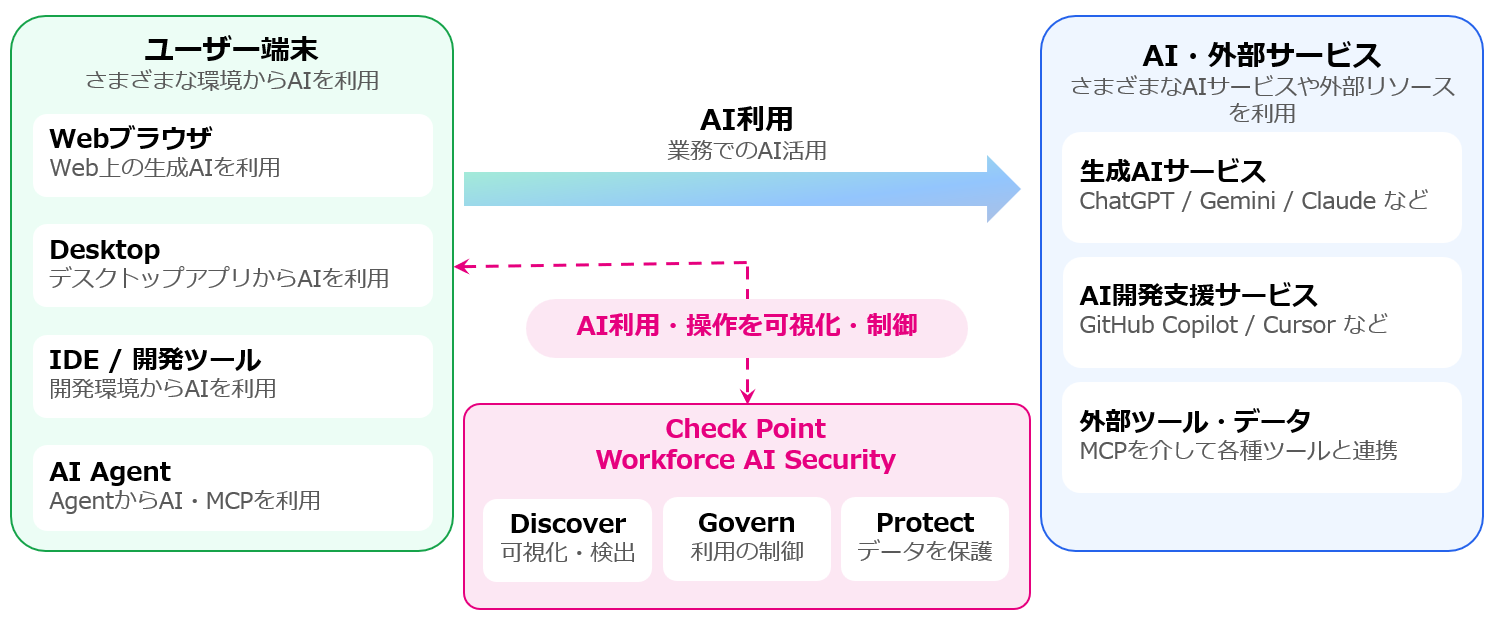
Workforce AI Securityでは、Webブラウザに軽量なブラウザ拡張機能を追加することで、AIの利用状況を可視化・制御できます。また、より広範なデバイス上のAI利用を対象とするため、デスクトップエージェントの導入にも対応しています。
なお、Workforce AI Securityには「Essentials」と「Enterprise」があり、EssentialsはWebアプリケーションを対象とするのに対して、EnterpriseではWebに加えてDesktop、IDE、MCPなども対象となります。
今回は、MCPやAIエージェントを含む幅広いAI利用を対象とするEnterpriseの機能を中心にご紹介します。
Workforce AI Securityの主な機能
Workforce AI Securityでは、主な機能を「Discover」「Govern」「Protect」の3つに整理しています。
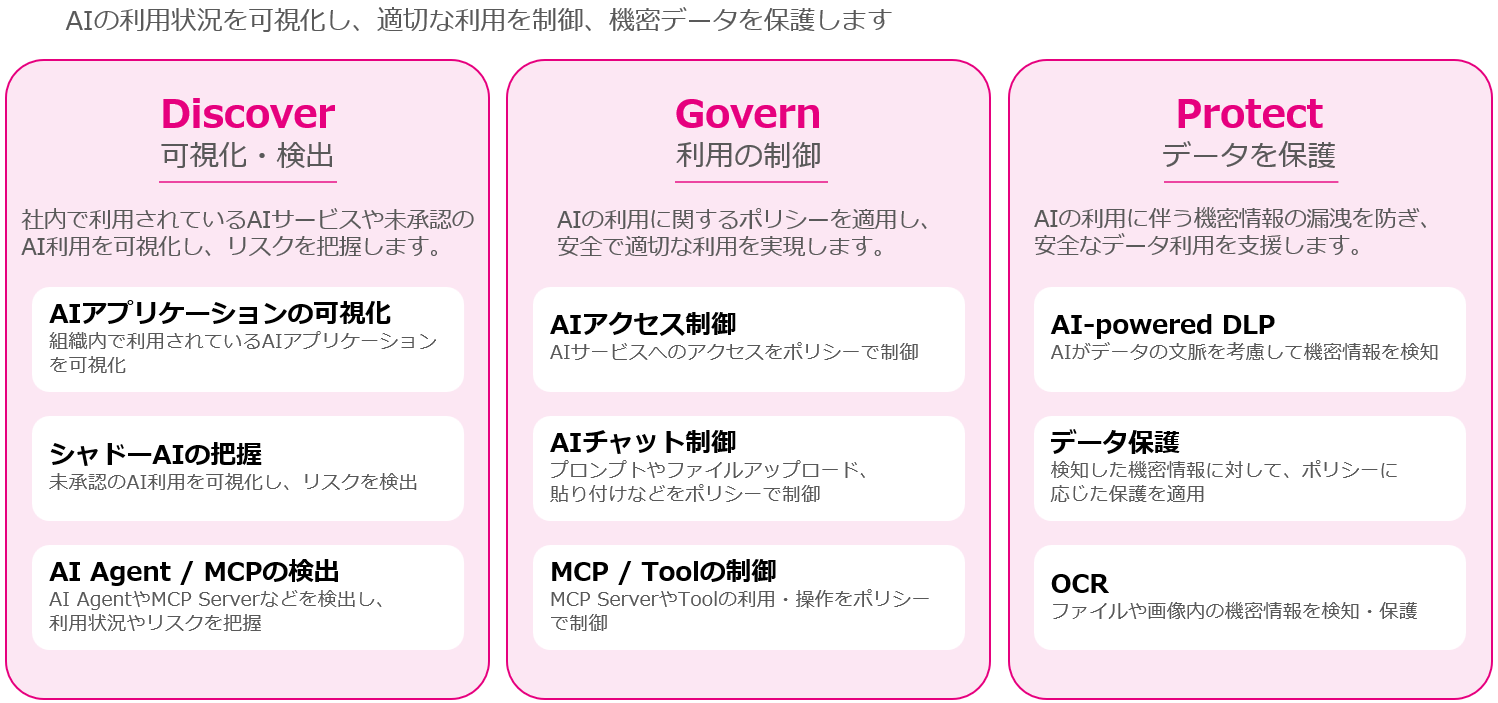
Discover(検出)では、組織内で利用されているAIアプリケーションやAIエージェント、MCPサーバなどを可視化し、利用状況やリスクを把握します。
Govern(ガバナンス)では、AIサービスへのアクセスやAIチャット、MCPサーバなどの操作にポリシーを適用し、AIの利用方法を制御します。
Protect(保護)では、AI-powered DLPによってデータの文脈を考慮しながら機密情報を検知し、ポリシーに応じて保護します。また、OCRによるファイルや画像内の情報の検知にも対応します。
単純にAIサービスへのアクセスを禁止するのではなく、組織内のAI利用を把握し、利用状況やデータに応じたルールを設けながら、安全に活用できることがポイントです。
AIの利用状況を可視化
それでは、実際にWorkforce AI Securityの管理画面を確認してみます。
まず、AIアプリケーションの利用状況を確認します。
Workforce AI Securityでは、組織内で利用されているAIアプリケーションを一覧で確認できます。また、アプリケーションごとの利用状況やリスクなども確認できるため、組織内でどのようなAIサービスが利用されているのかを把握できます。
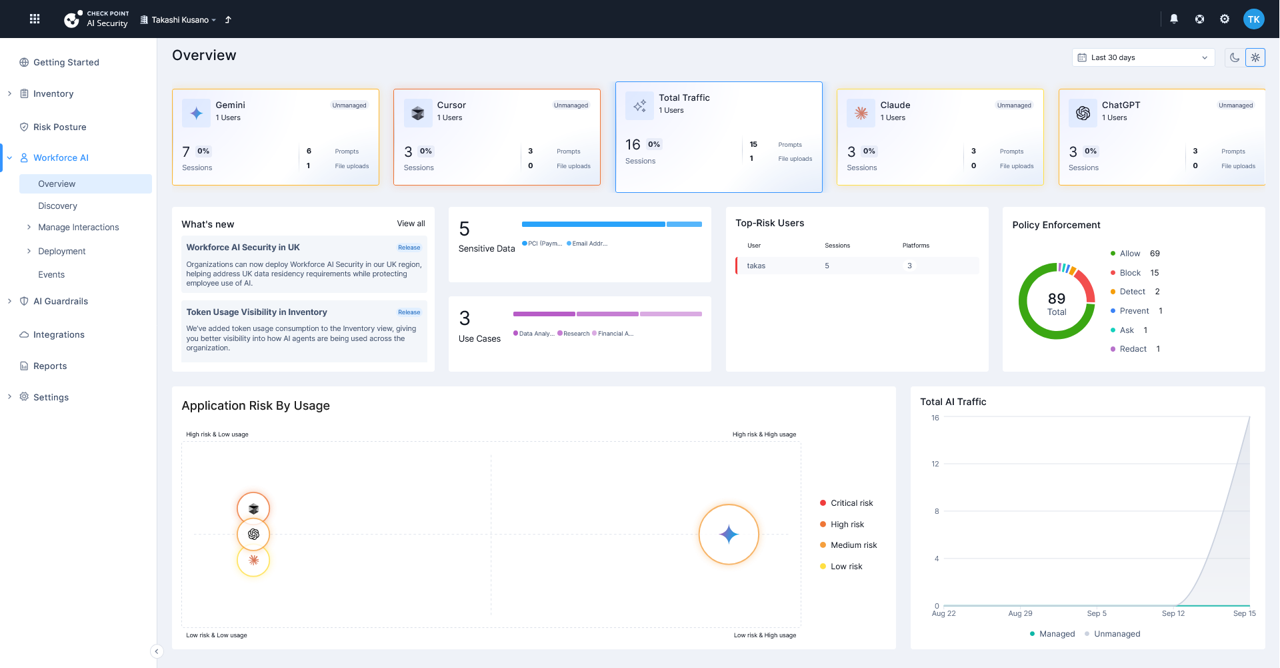
以下の画面では、ChatGPTやGemini、Claudeなど、実際に利用されたAIアプリケーションが表示されています。
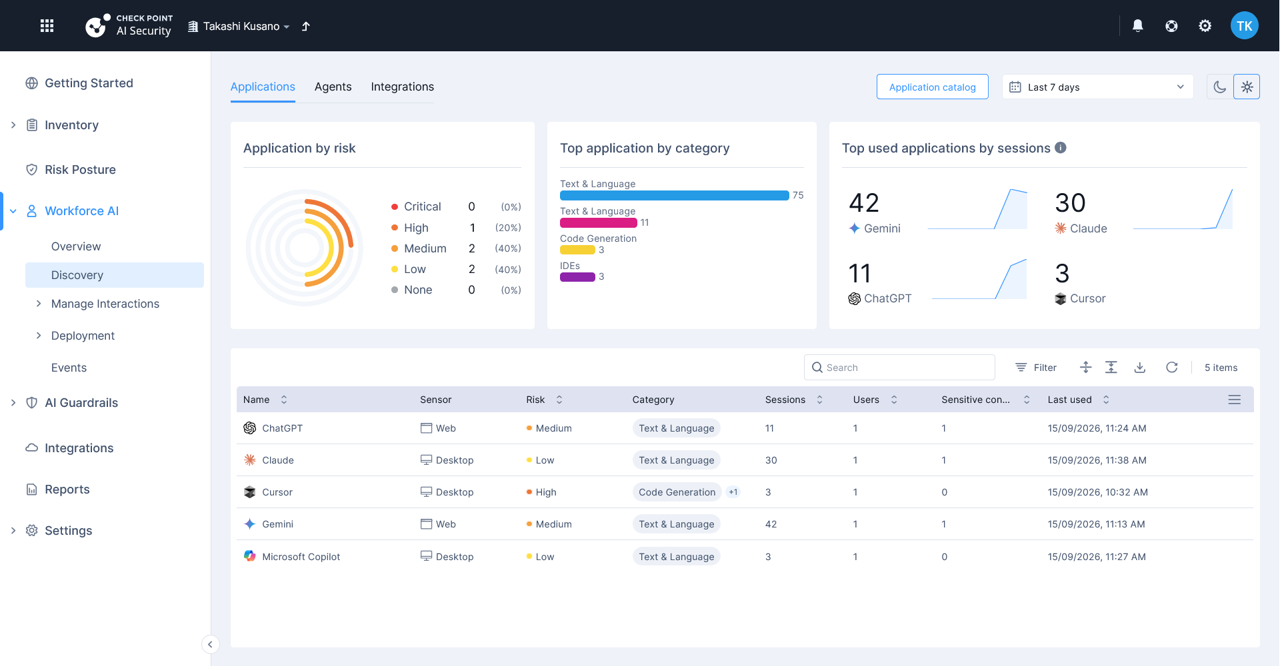
このように、組織内で利用されているAIアプリケーションを可視化することで、「どのようなAIが利用されているのか」を把握でき、未承認のAI利用(シャドーAI)の把握にも活用できます。
AIサービスへのアクセスを制御
利用状況を可視化したうえで、AIサービスへのアクセスをポリシーで制御することもできます。
例えば、組織として利用を許可するAIサービスと、利用を制限するAIサービスを分けるといった運用が可能です。
今回は、実際にアクセスポリシーを設定して動作を確認します。
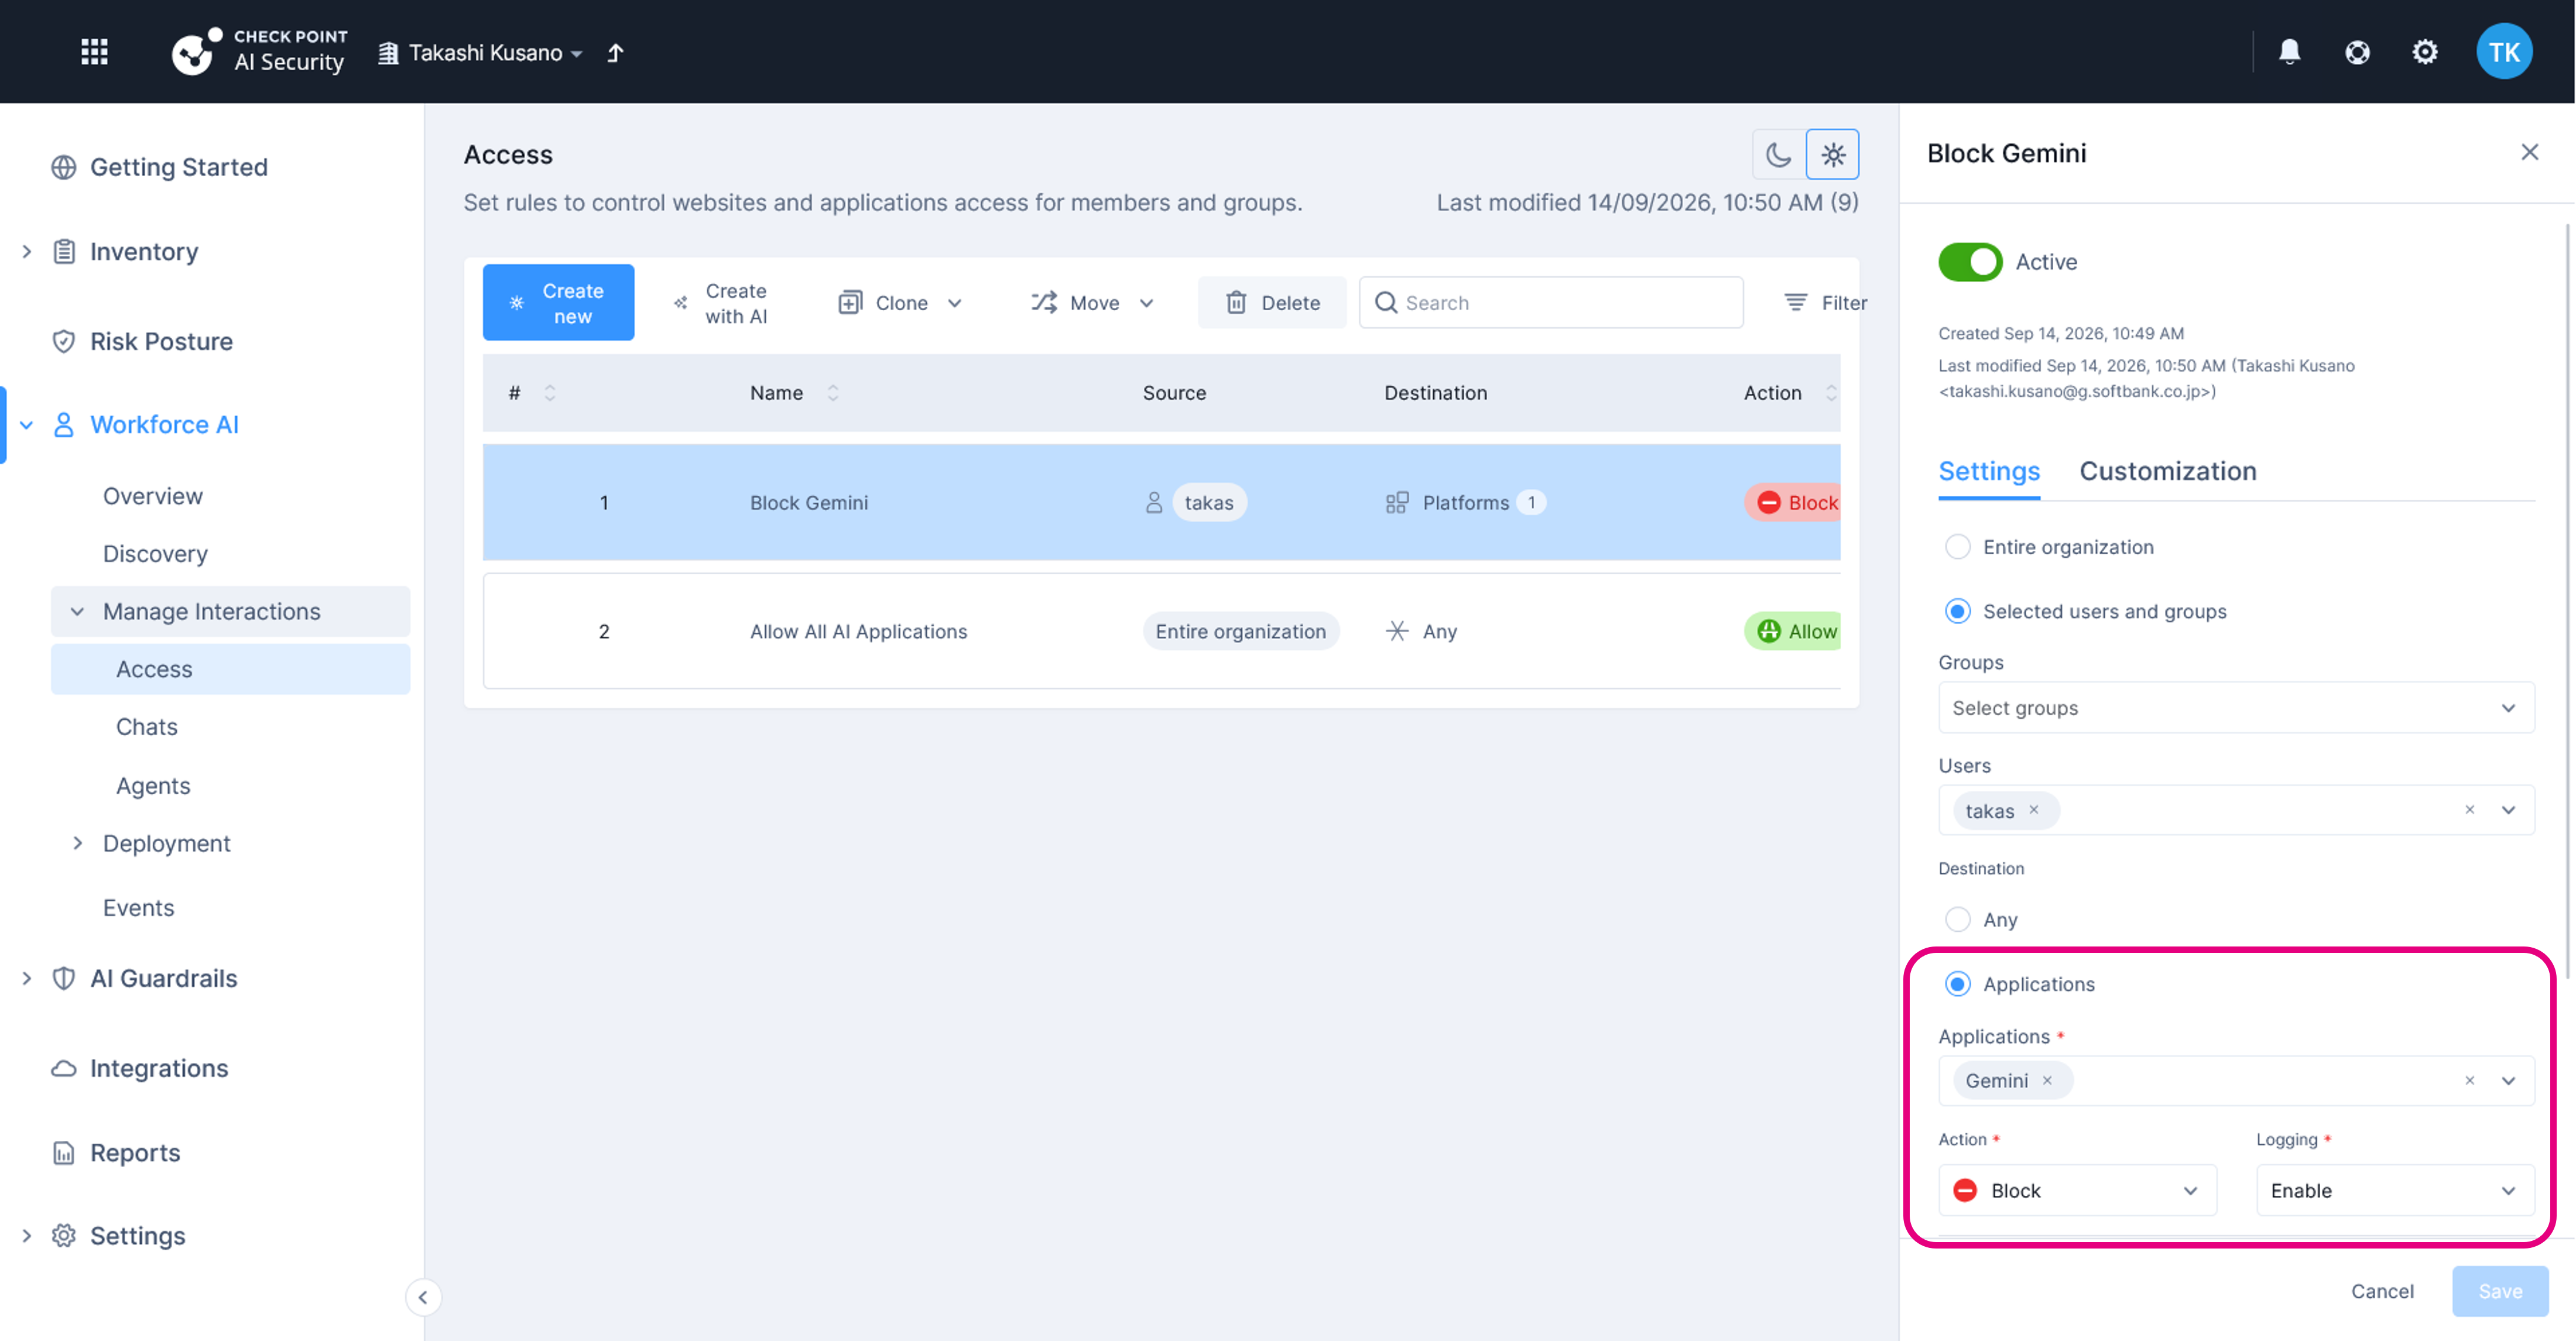
ポリシーを適用した状態で対象のAIサービスへアクセスすると、設定したポリシーに基づいてアクセスが制御されます。
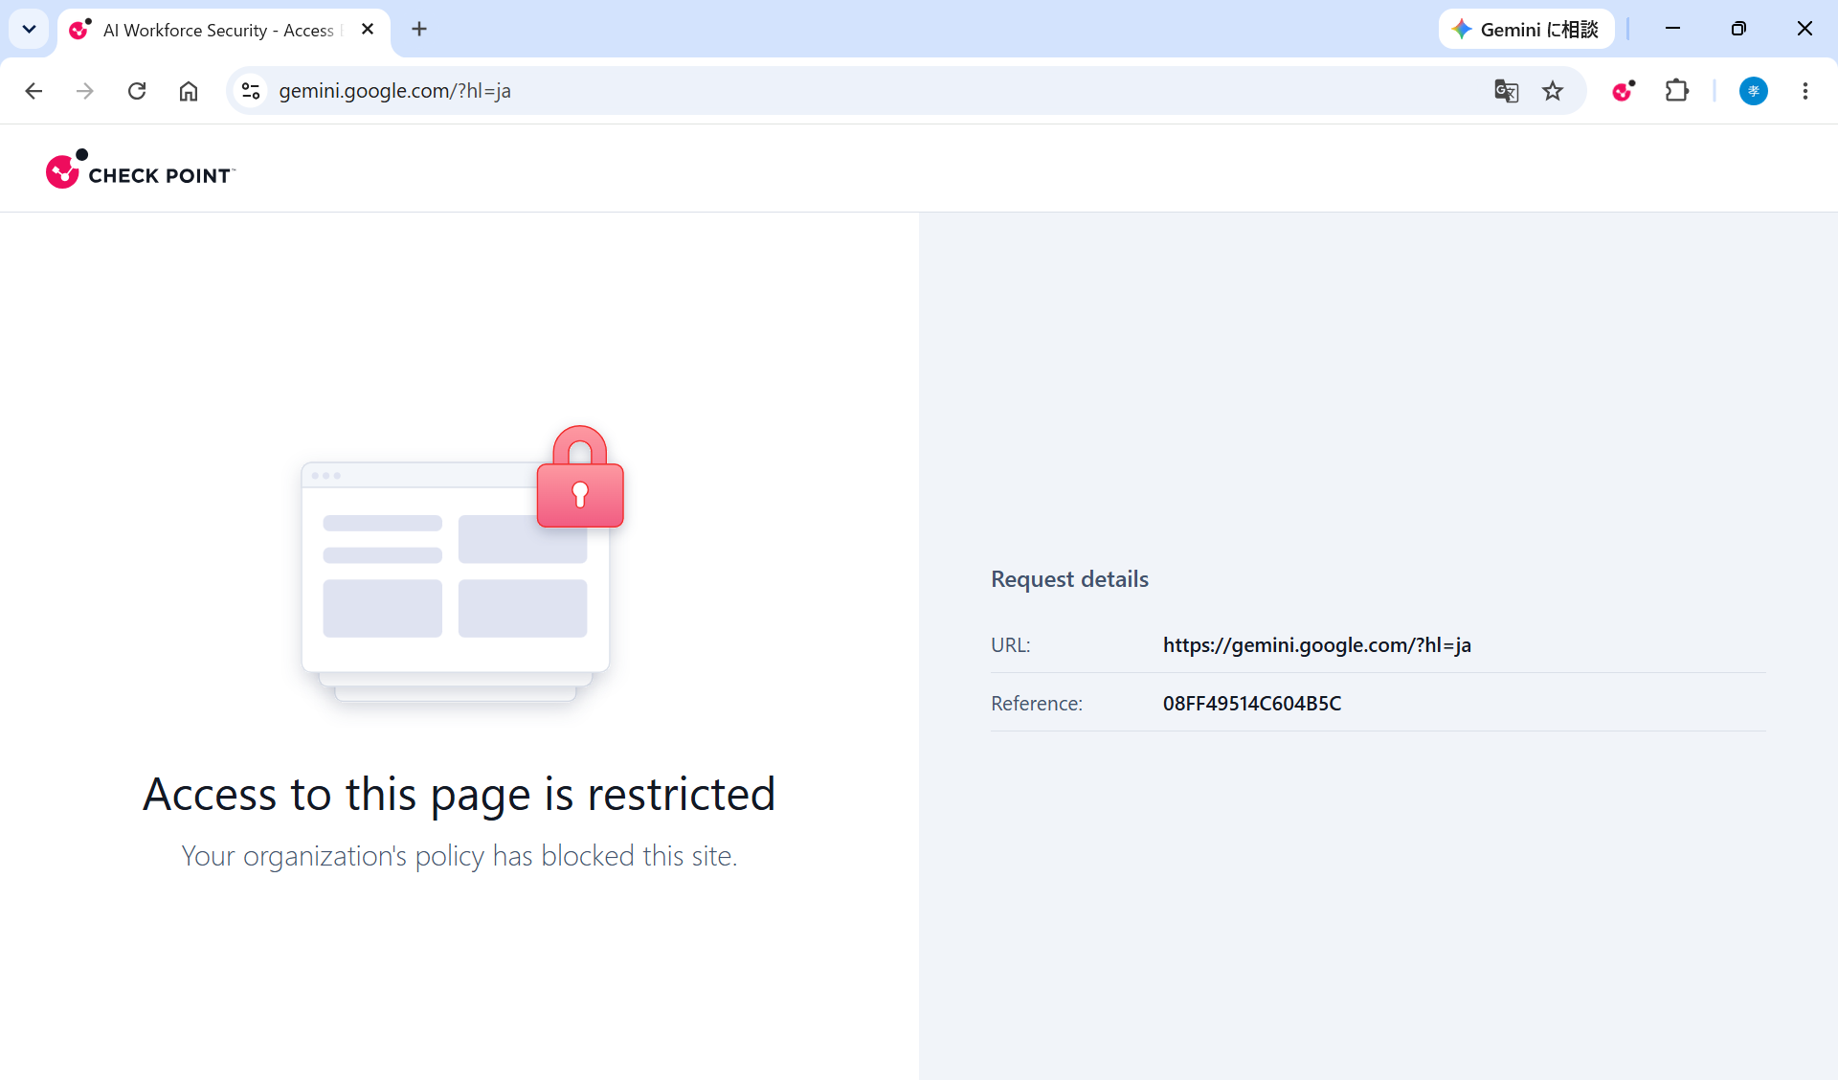
このように、AIの利用状況を可視化するだけでなく、組織のルールに応じて利用するAIサービスを制御できます。
AIへの機密情報の入力を制御
AIサービス自体の利用は許可しながら、機密情報の入力を制御したいケースもあります。
Workforce AI Securityでは、AIチャットにDLPポリシーを適用し、プロンプトやファイルアップロード、貼り付けなど、AIへ送信するデータを制御できます。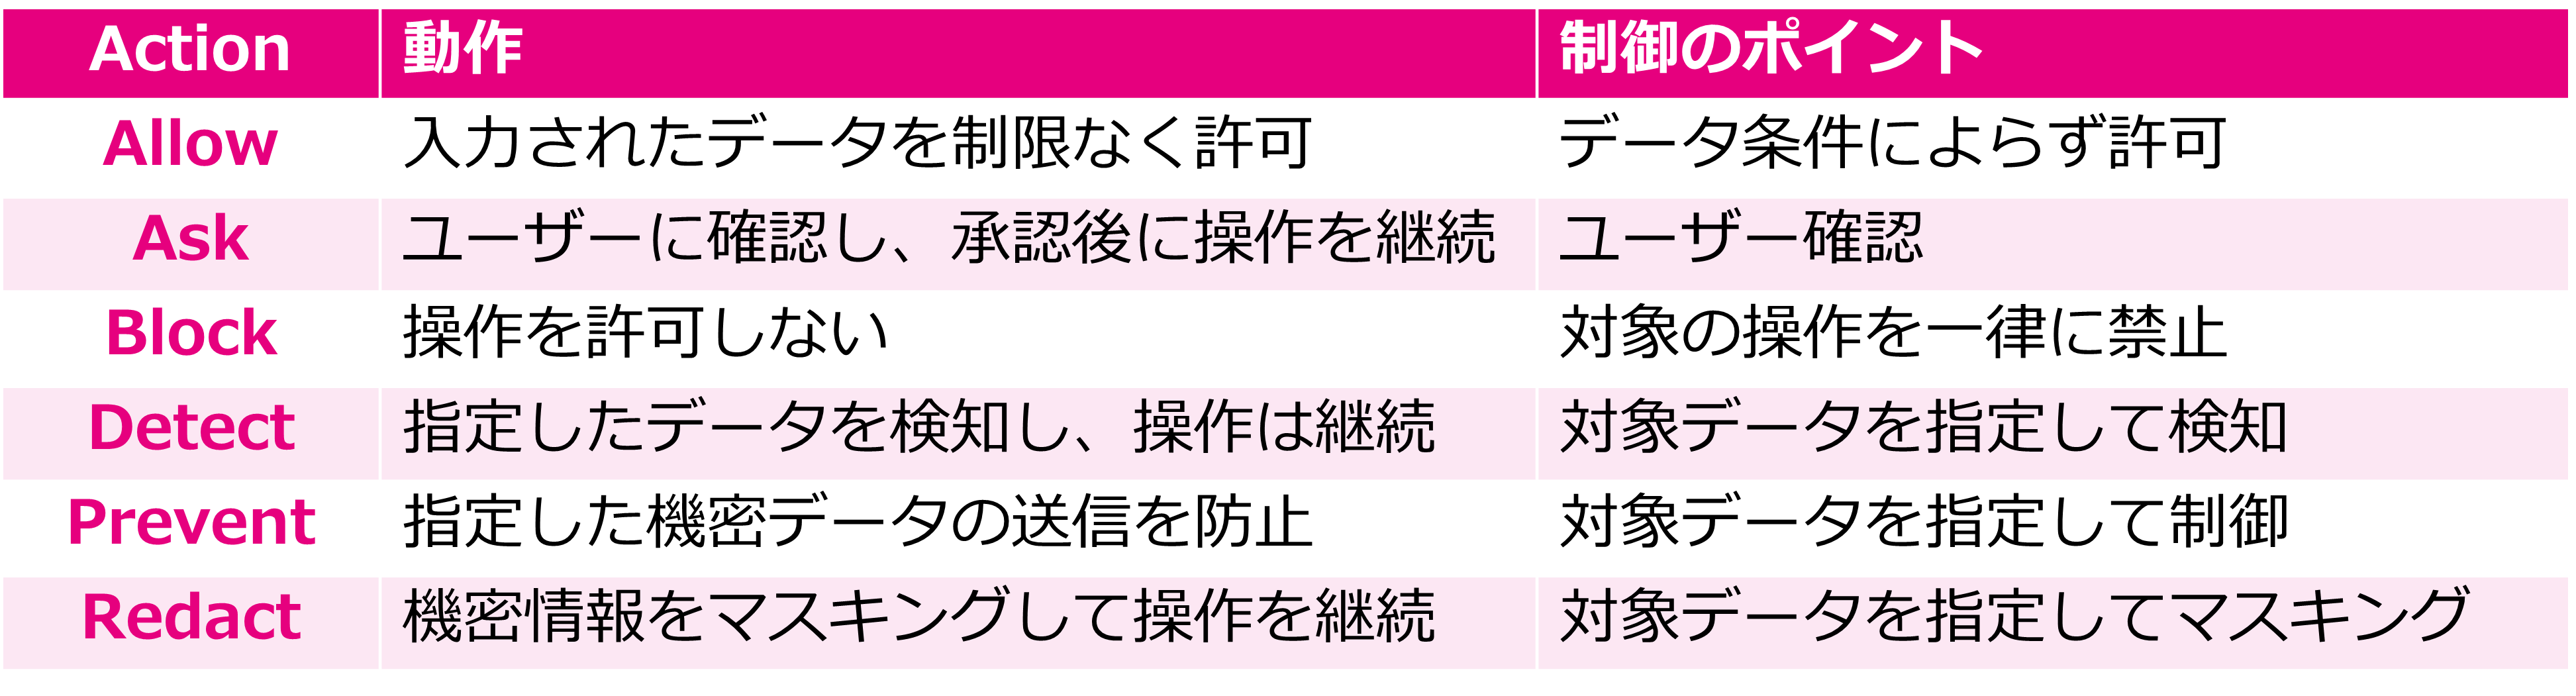
今回は、機密情報を含むテストデータを入力し、Prevent(送信防止)とRedact(マスキング)、Ask(ユーザー確認)の動作を確認してみます。
まず、入力されるプロンプトにクレジットカード情報(PCI)が含まれている場合に、送信をPreventするポリシーを作成してみます。
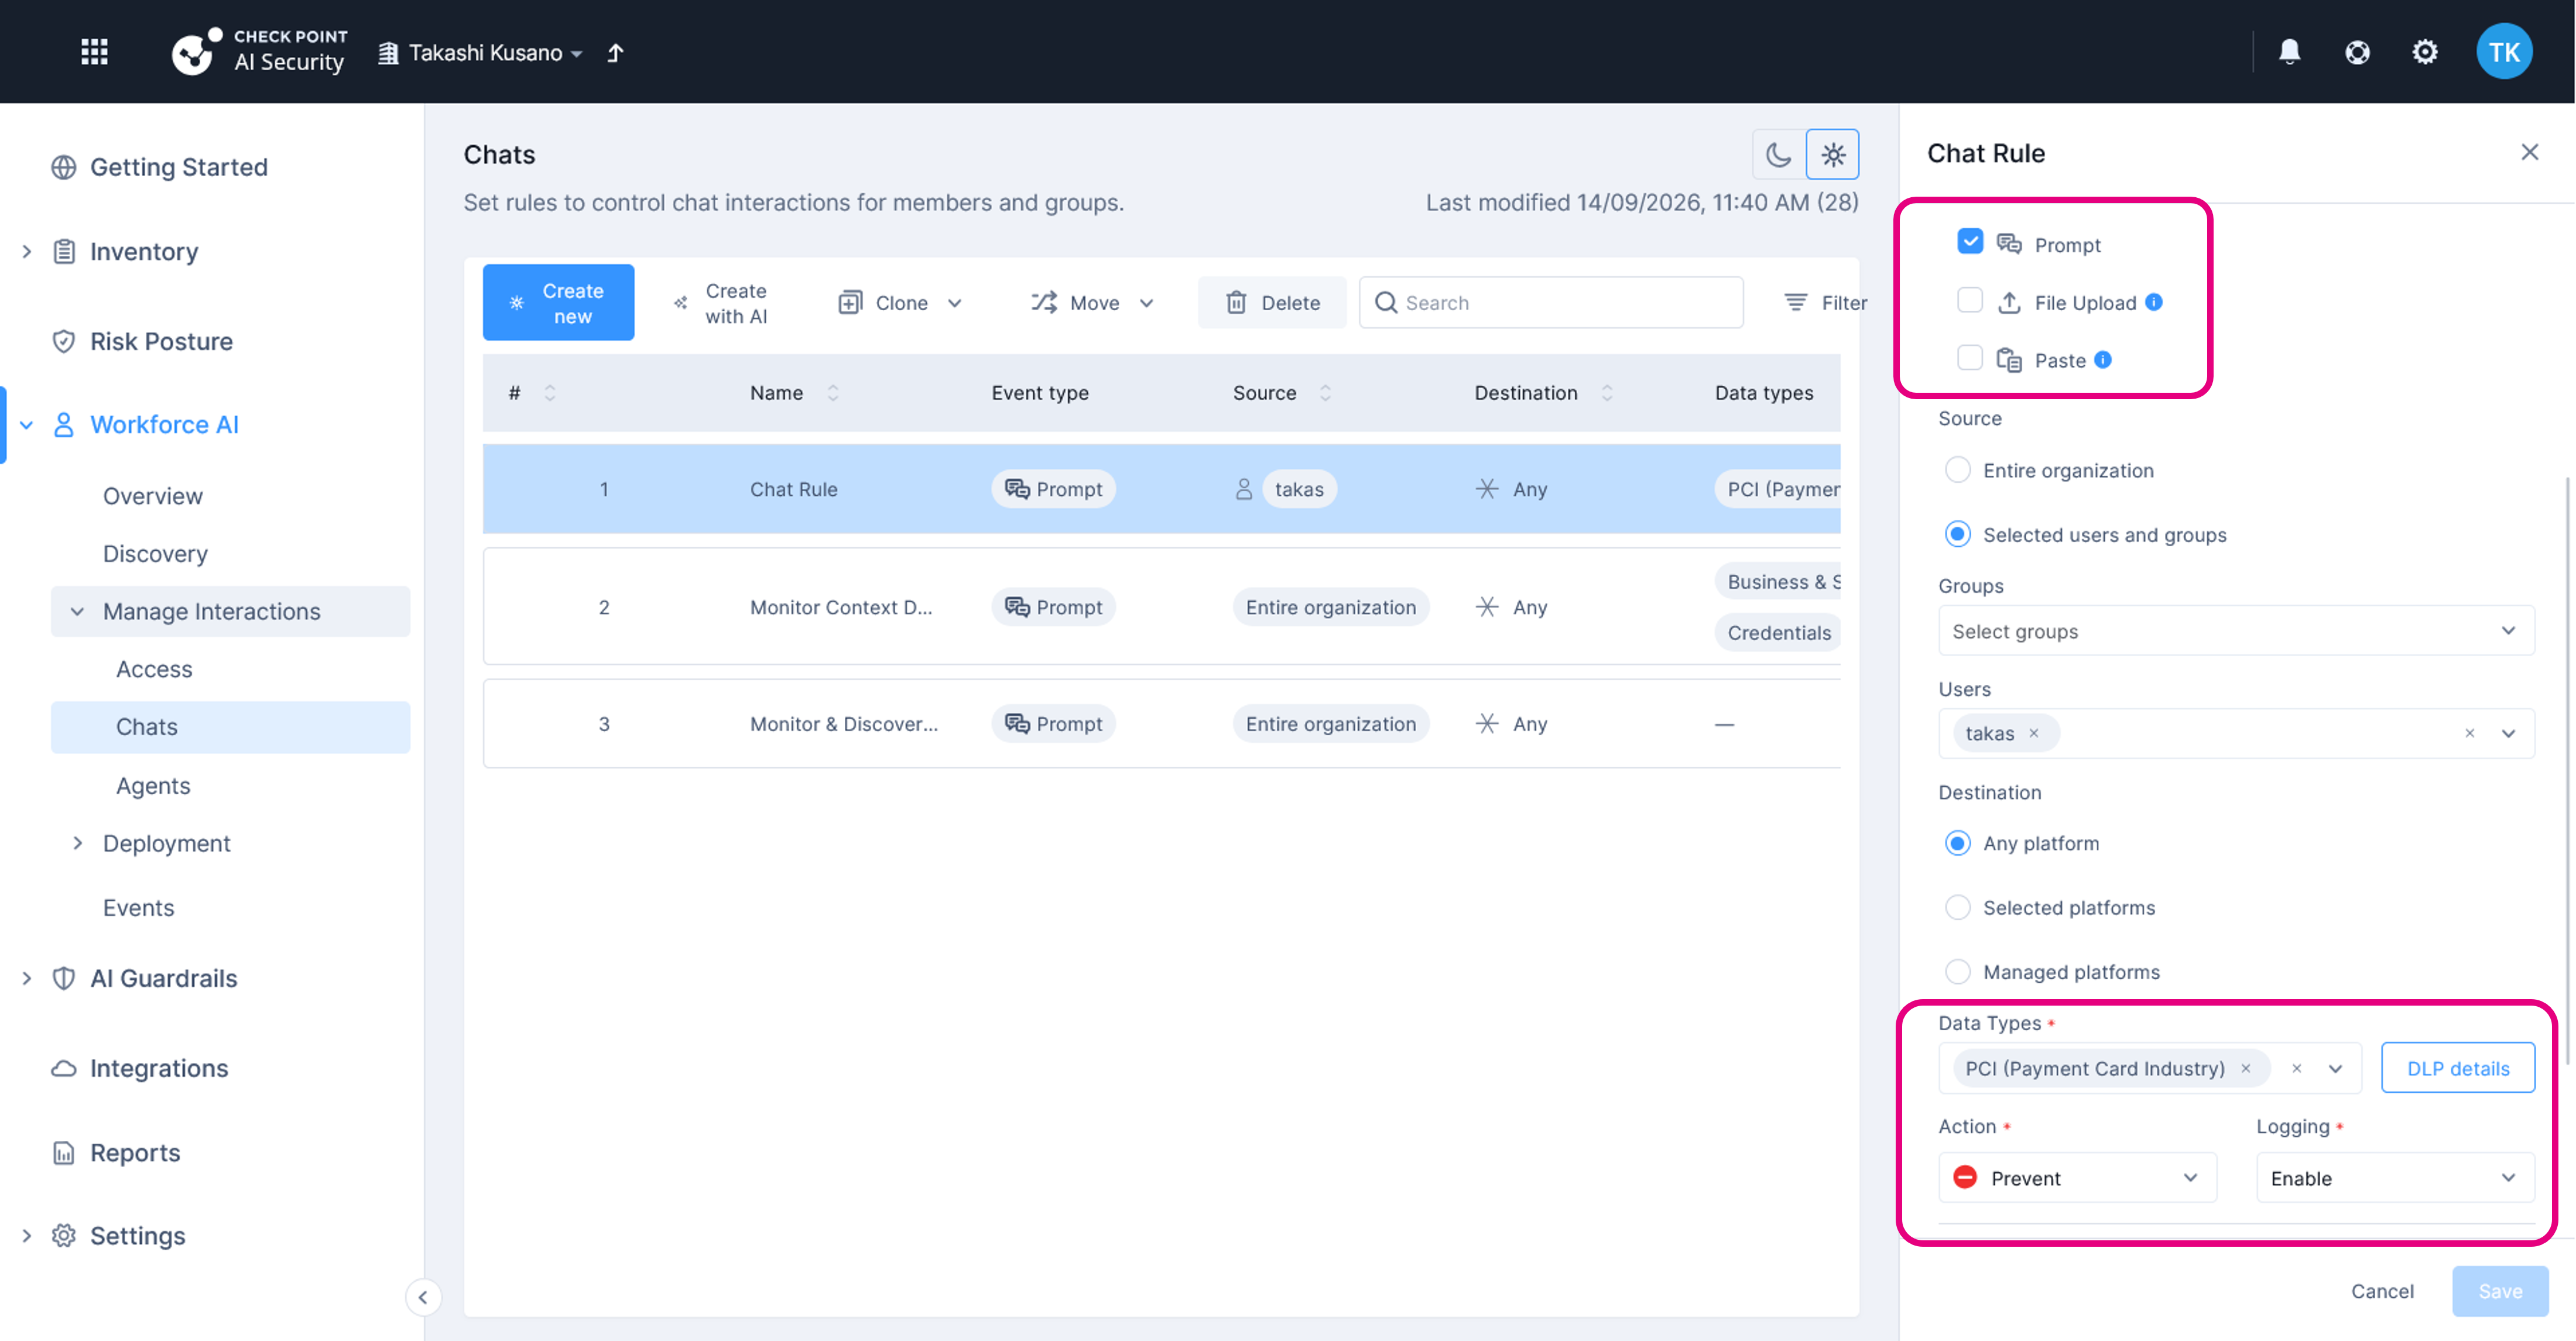
Preventでは、機密情報が検知されると、ポリシーに基づいてAIサービスへの送信がブロックされます。
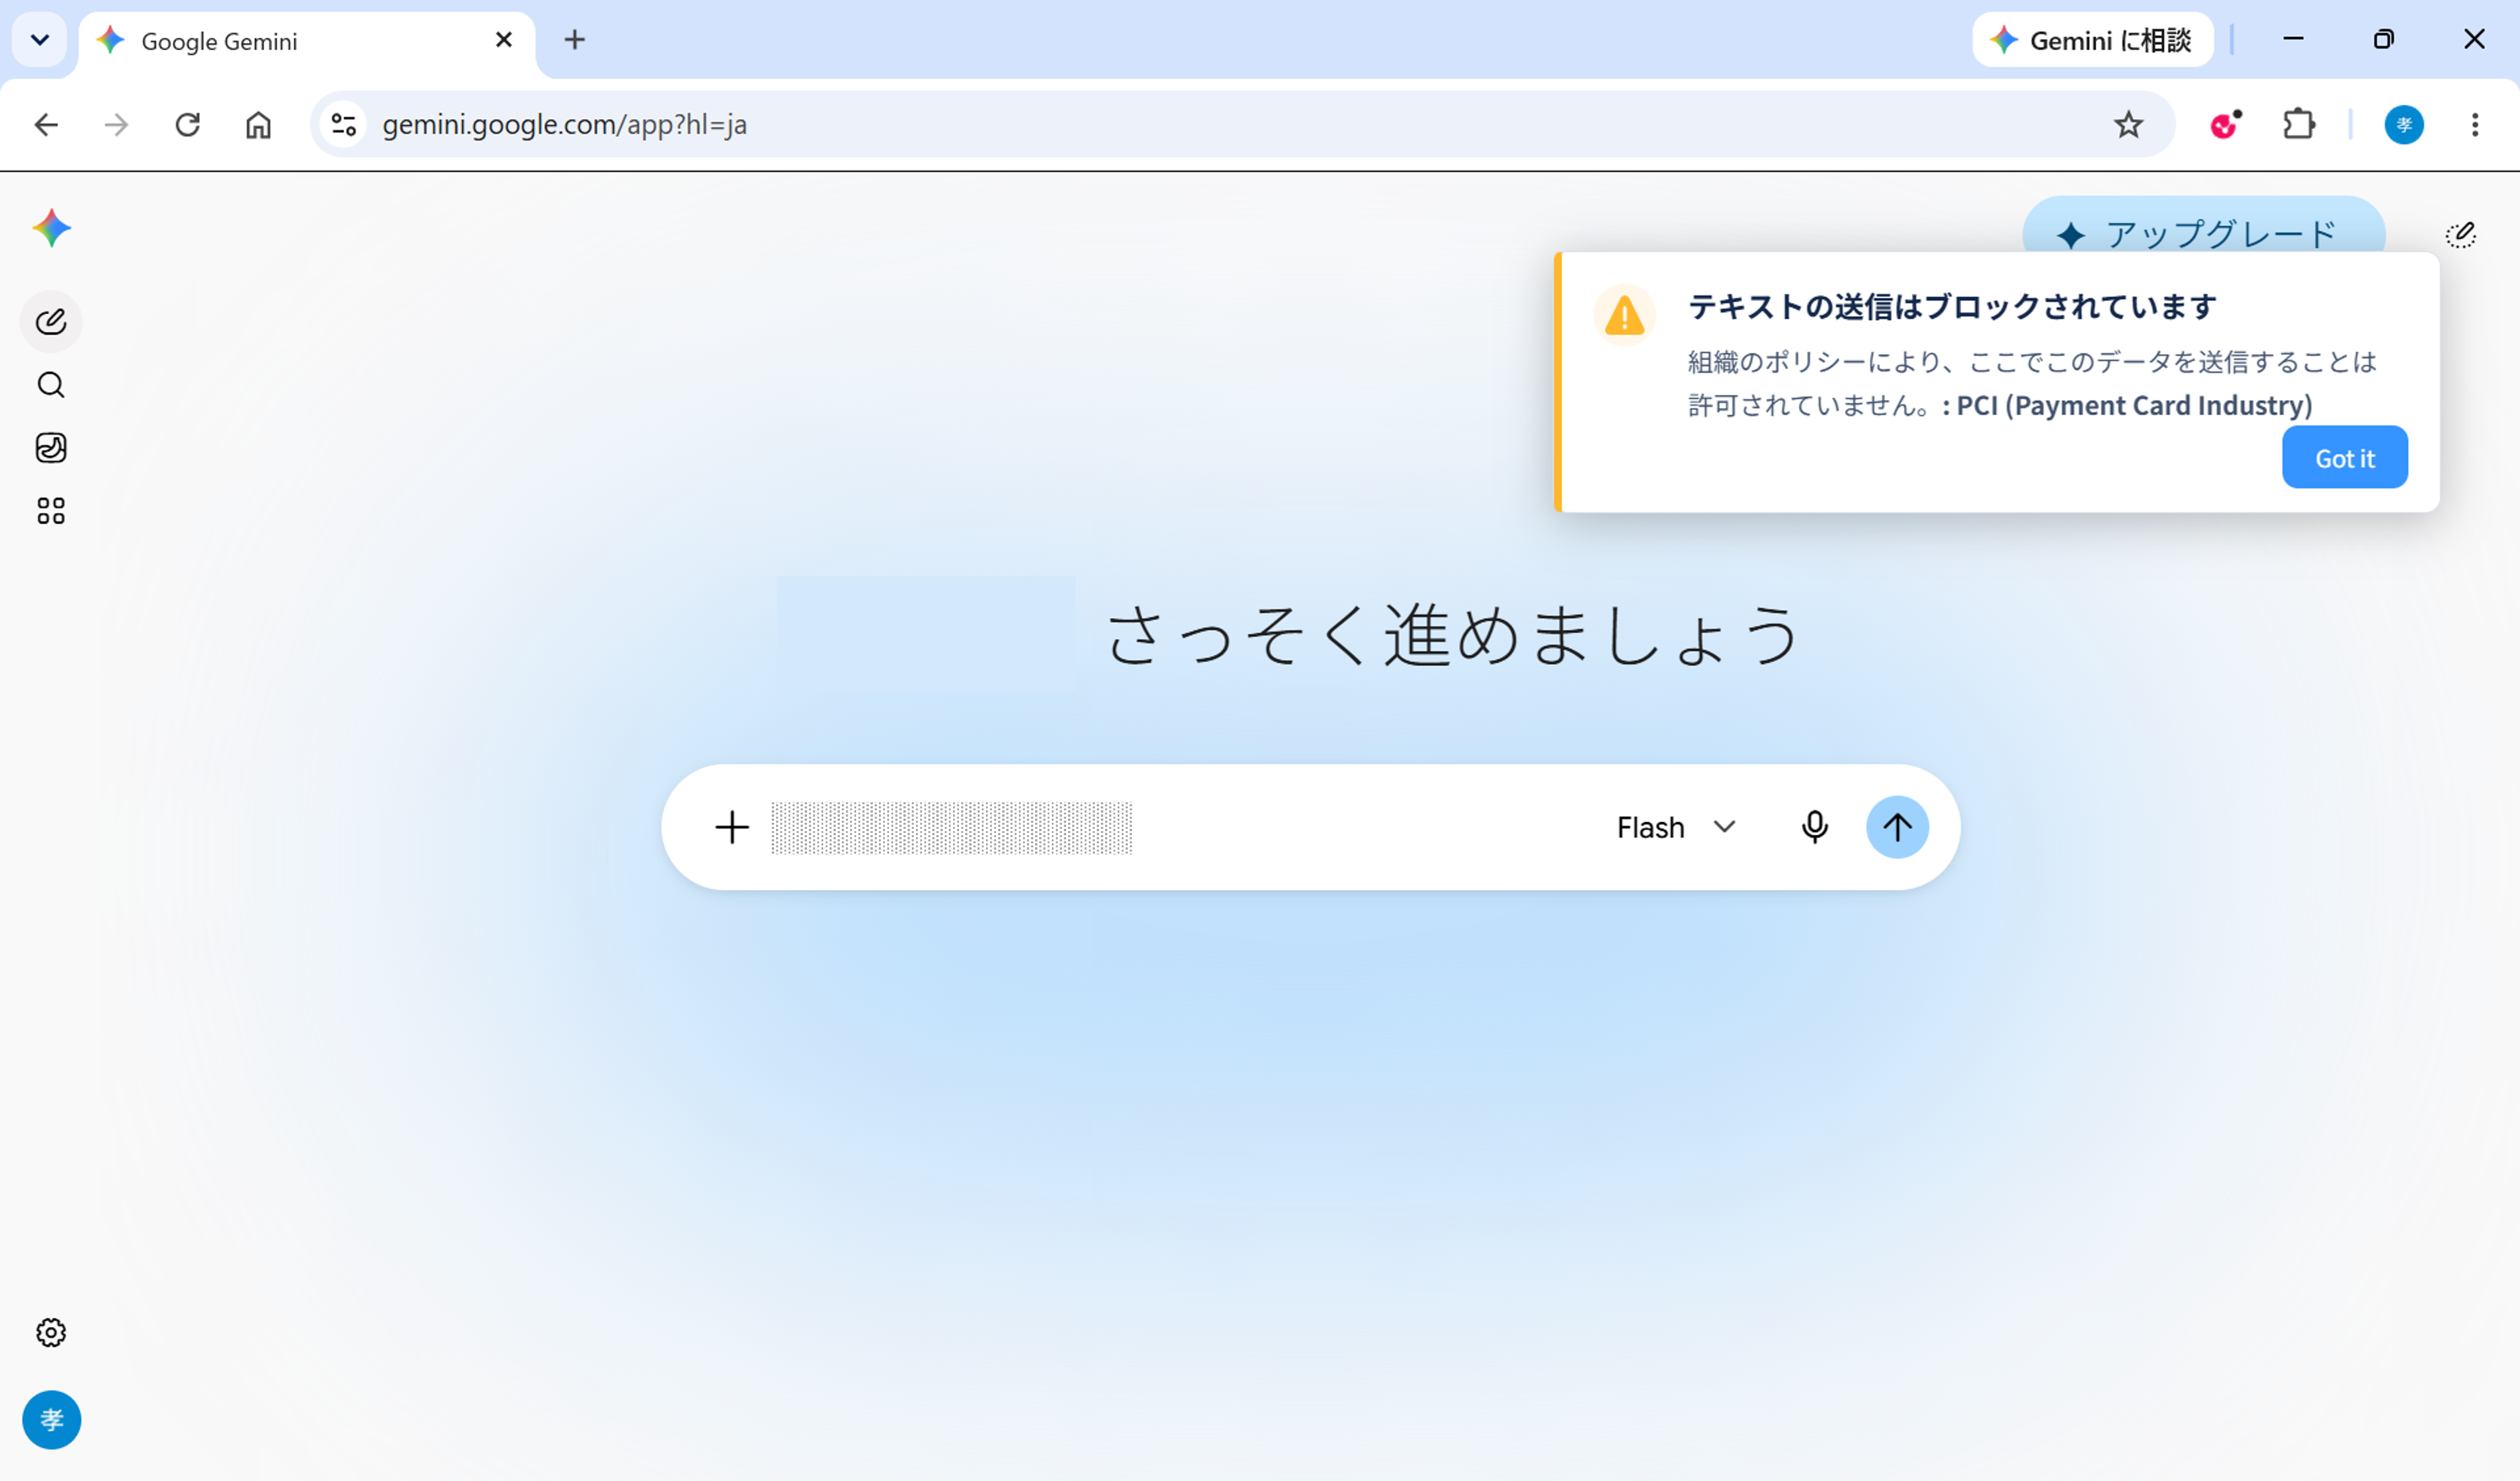
このように、生成AIそのものを禁止するのではなく、AIへ送信しようとするデータの内容に応じて制御できる点がポイントです。
また、Workforce AI Securityでは、単純なキーワードやパターンによる判定だけでなく、AIによってデータの文脈を考慮して機密情報を検知する仕組みを利用しています。
管理画面からは、検知されたイベントの詳細を確認できます。
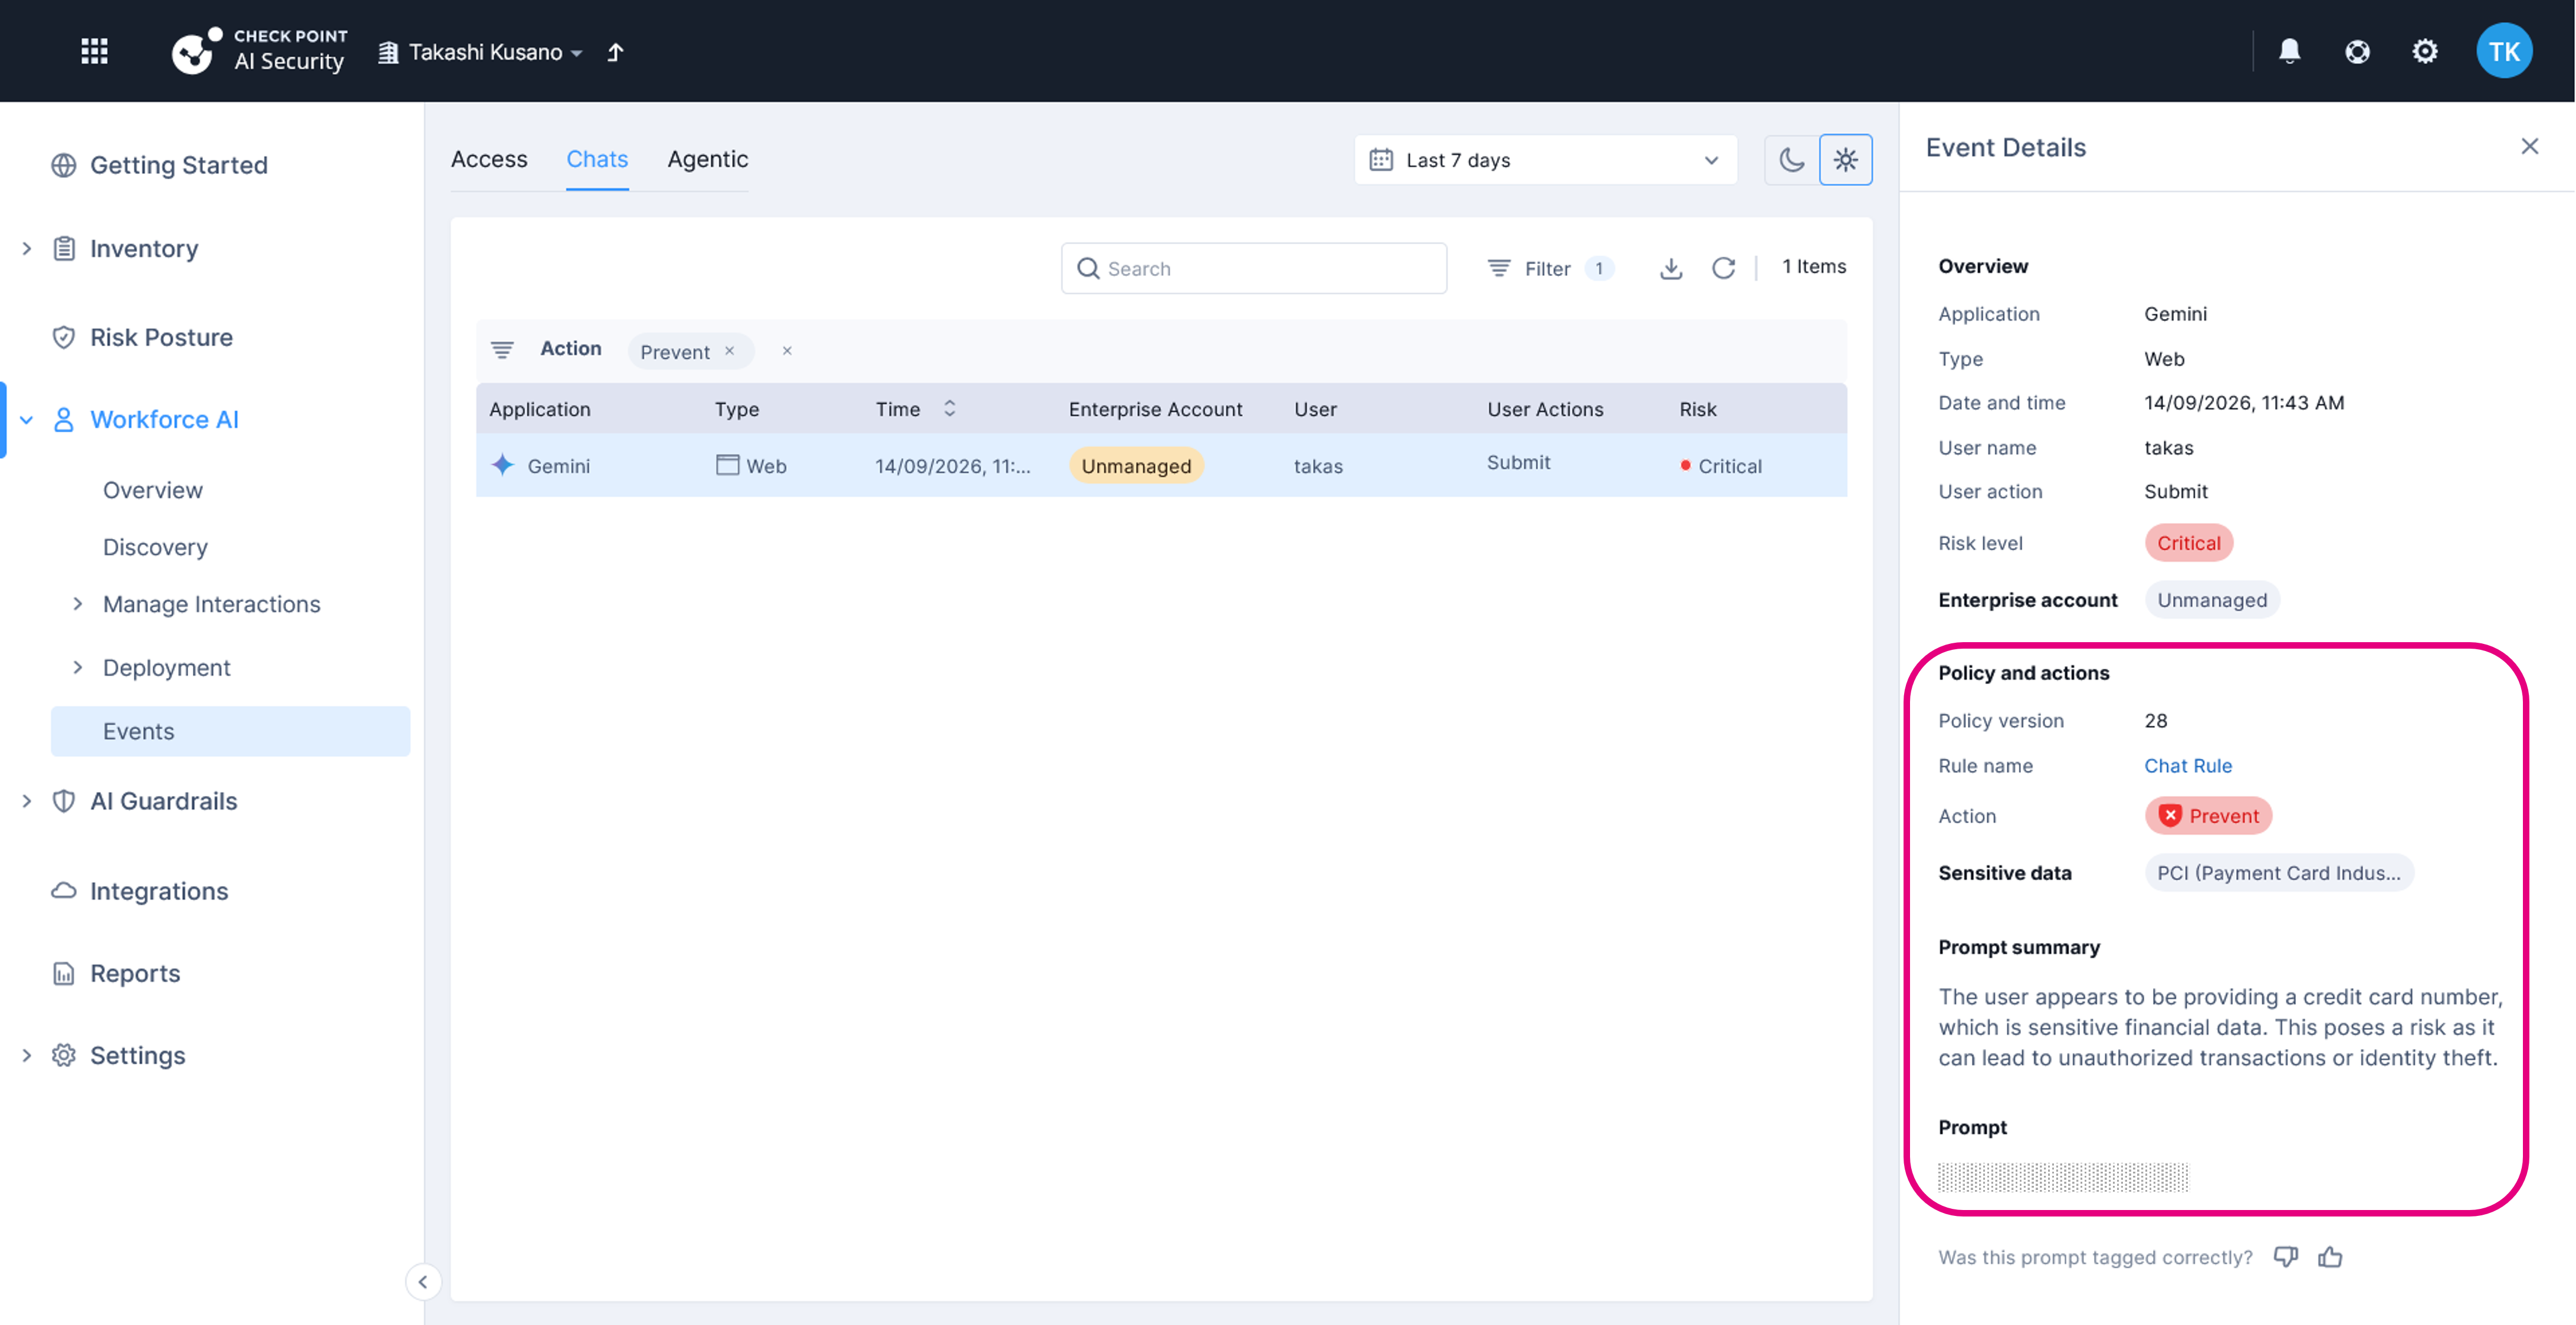
今回の例では、クレジットカード情報が機密データ(PCI)として検知され、Preventが適用されたことを確認できます。さらに、Prompt Summaryには、入力されたプロンプトの内容をAIが分析した結果も表示されています。
このように、どのAIサービスで、どのようなデータが検知・制御されたのかに加えて、そのプロンプトがどのような内容であったのかを管理者側で把握できます。
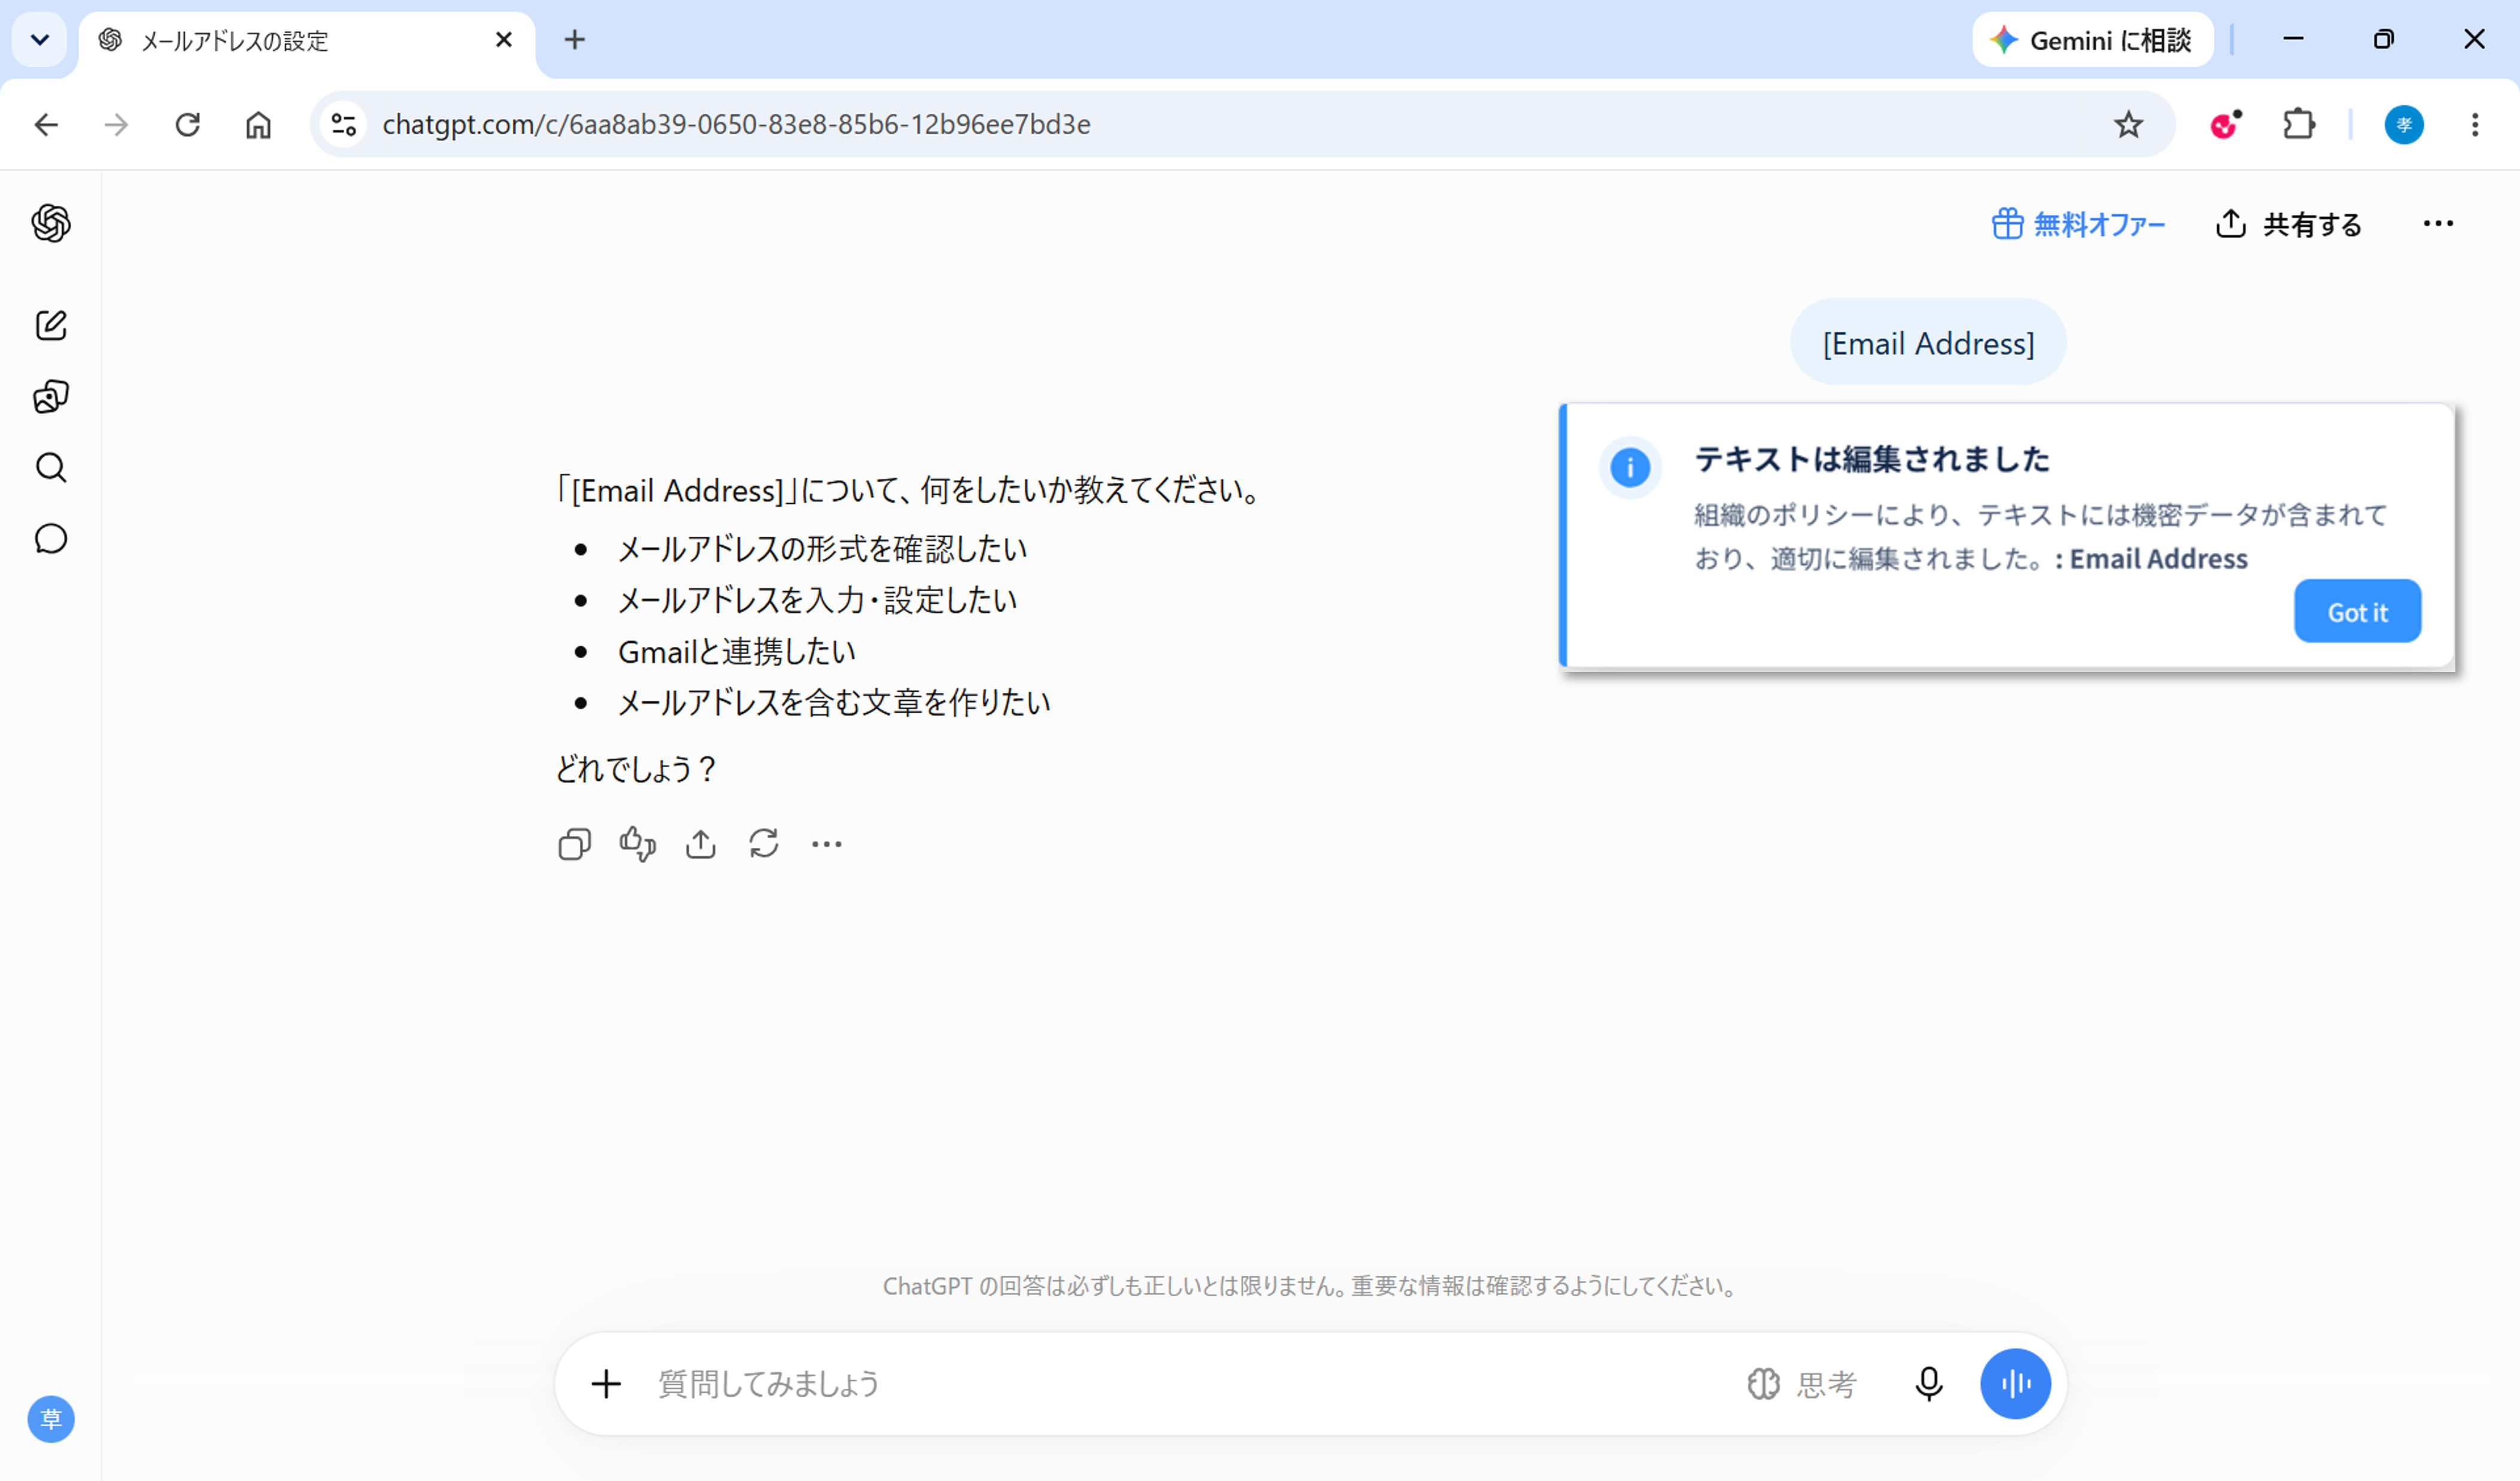
一方、Redactでは、検知した機密情報をマスキングしたうえで、AIサービスへの送信を継続できます。
以下は、メールアドレスを含むデータを入力した例です。検知されたメールアドレスが [Email Address] に置き換えられたうえで、AIサービスへ送信されました。
次に、ファイルアップロードに対して「Ask」を設定してみます。
Askでは、ポリシーに該当するファイルをアップロードしようとした際に、ユーザーに確認を求めたうえで操作を継続させることができます。
今回は、機密情報を含むテストファイルをAIサービスへアップロードして動作を確認します。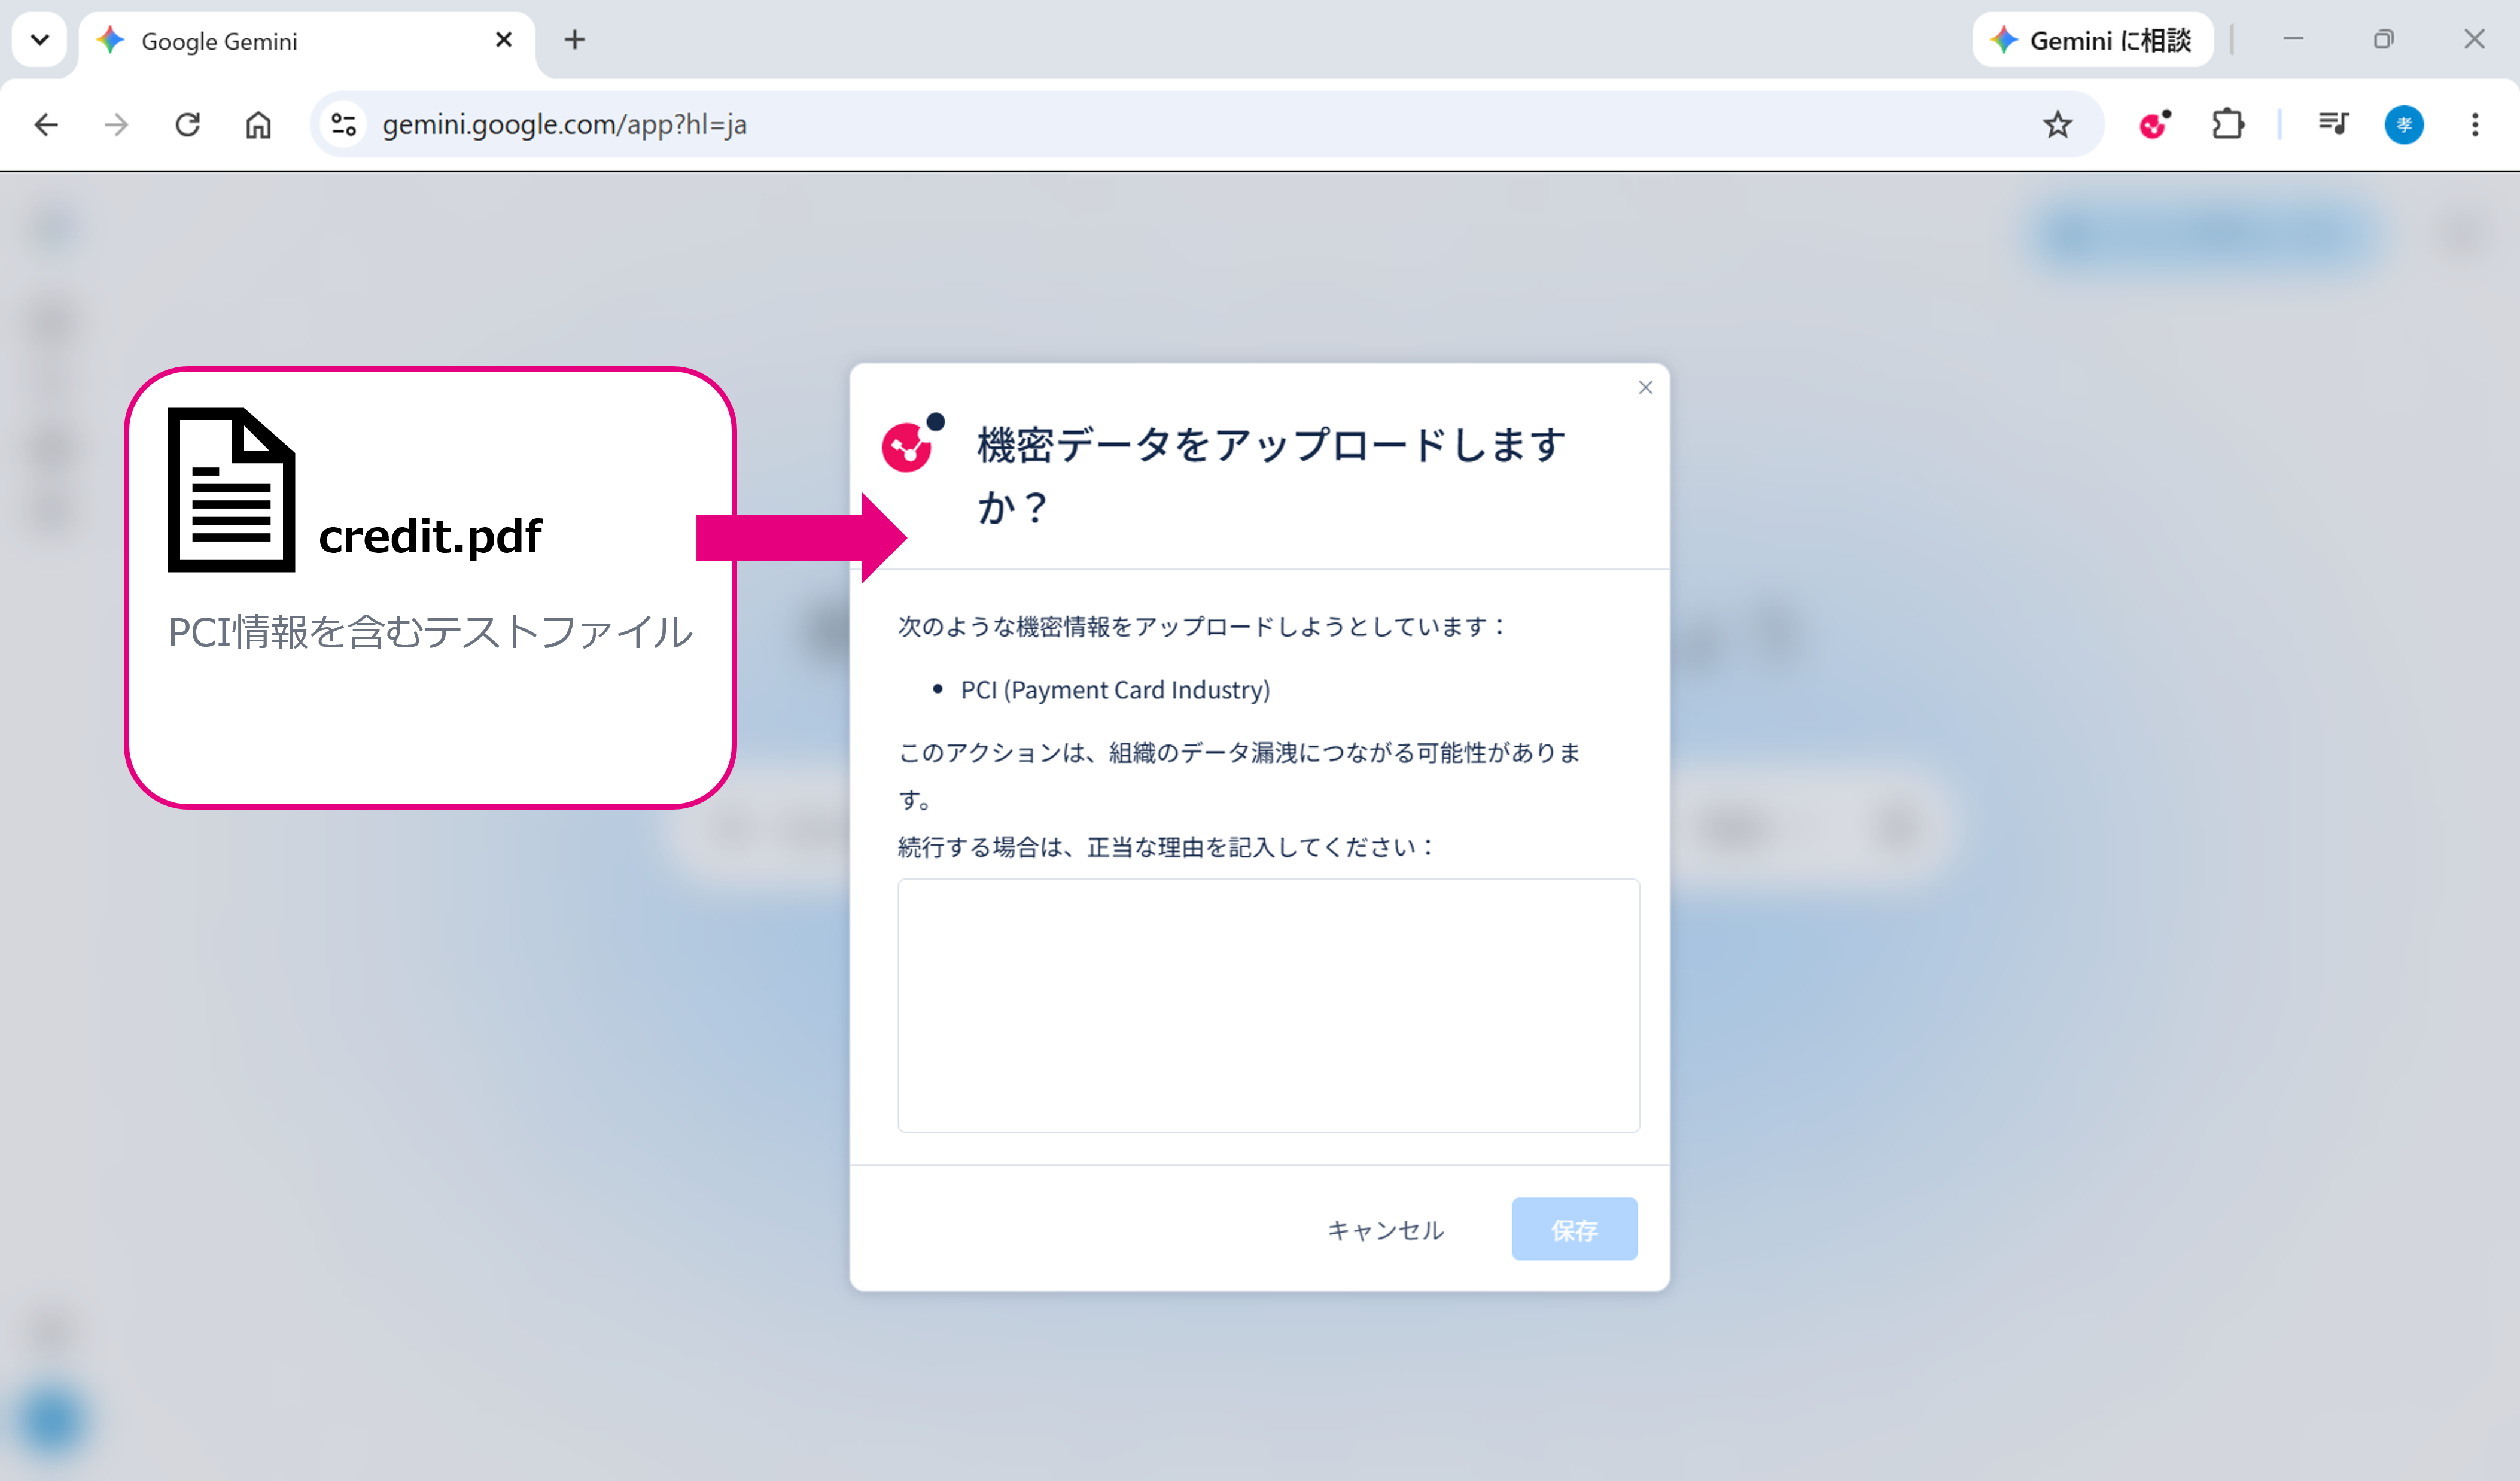
ファイルをアップロードすると確認画面が表示され、ユーザーが内容を確認したうえで操作を継続できることが確認できます。
MCPの利用も可視化・制御
ここまでは、ChatGPTやGeminiなどのAIサービスに対する可視化・制御を確認しました。
Workforce AI Securityでは、さらにAIエージェントやMCPの利用についても可視化・制御できます。
MCP(Model Context Protocol)は、AIアプリケーションやAIエージェントと外部のツールやデータを接続するための仕組みです。
今回は、実際にMCP環境を構築し、CursorからMCPサーバのツールを実行した際の操作を、Workforce AI Securityでどのように確認・制御できるのか試してみます。
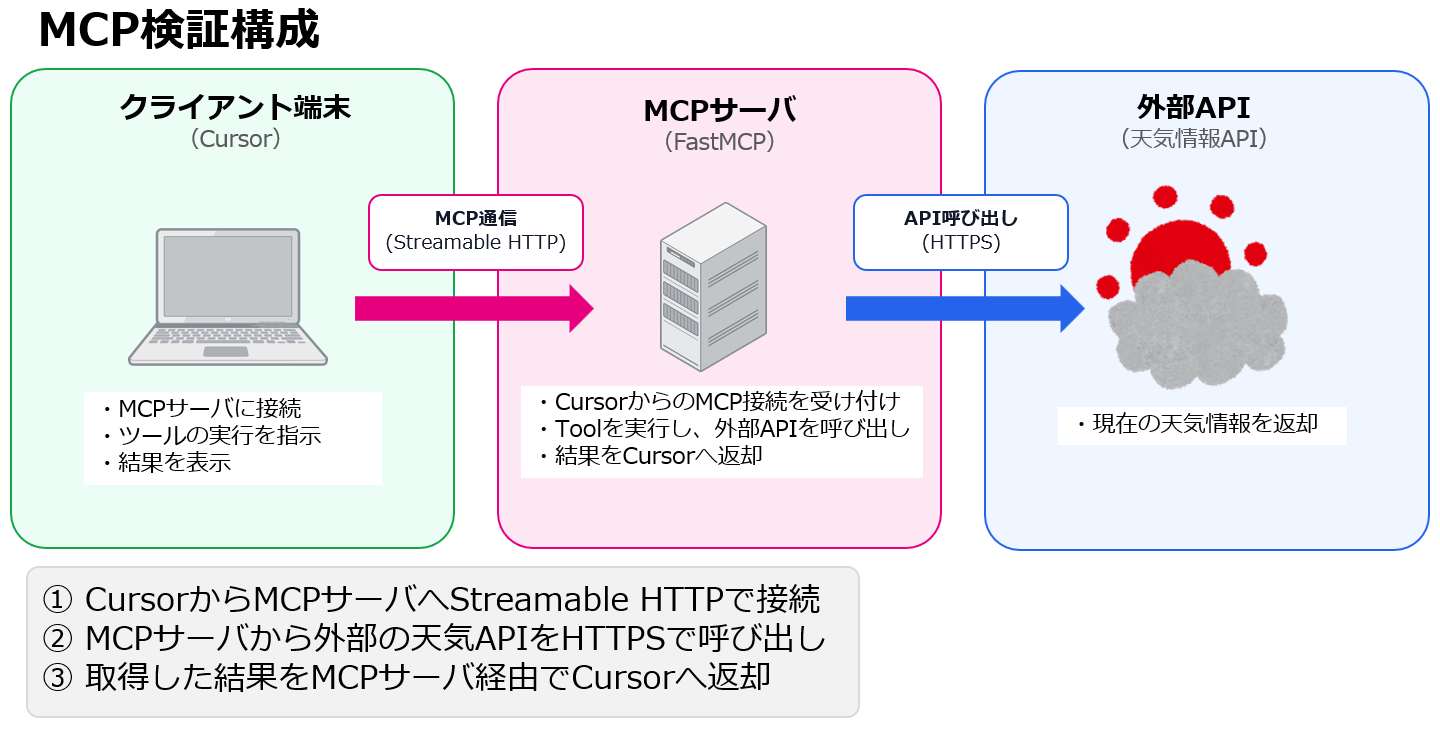
今回の検証では、CursorからFastMCPで構築したMCPサーバへStreamable HTTPで接続し、MCPサーバから外部の天気情報APIを呼び出します。
それでは、CursorからMCPサーバのツールを実行し、現在の天気情報を取得してみます。
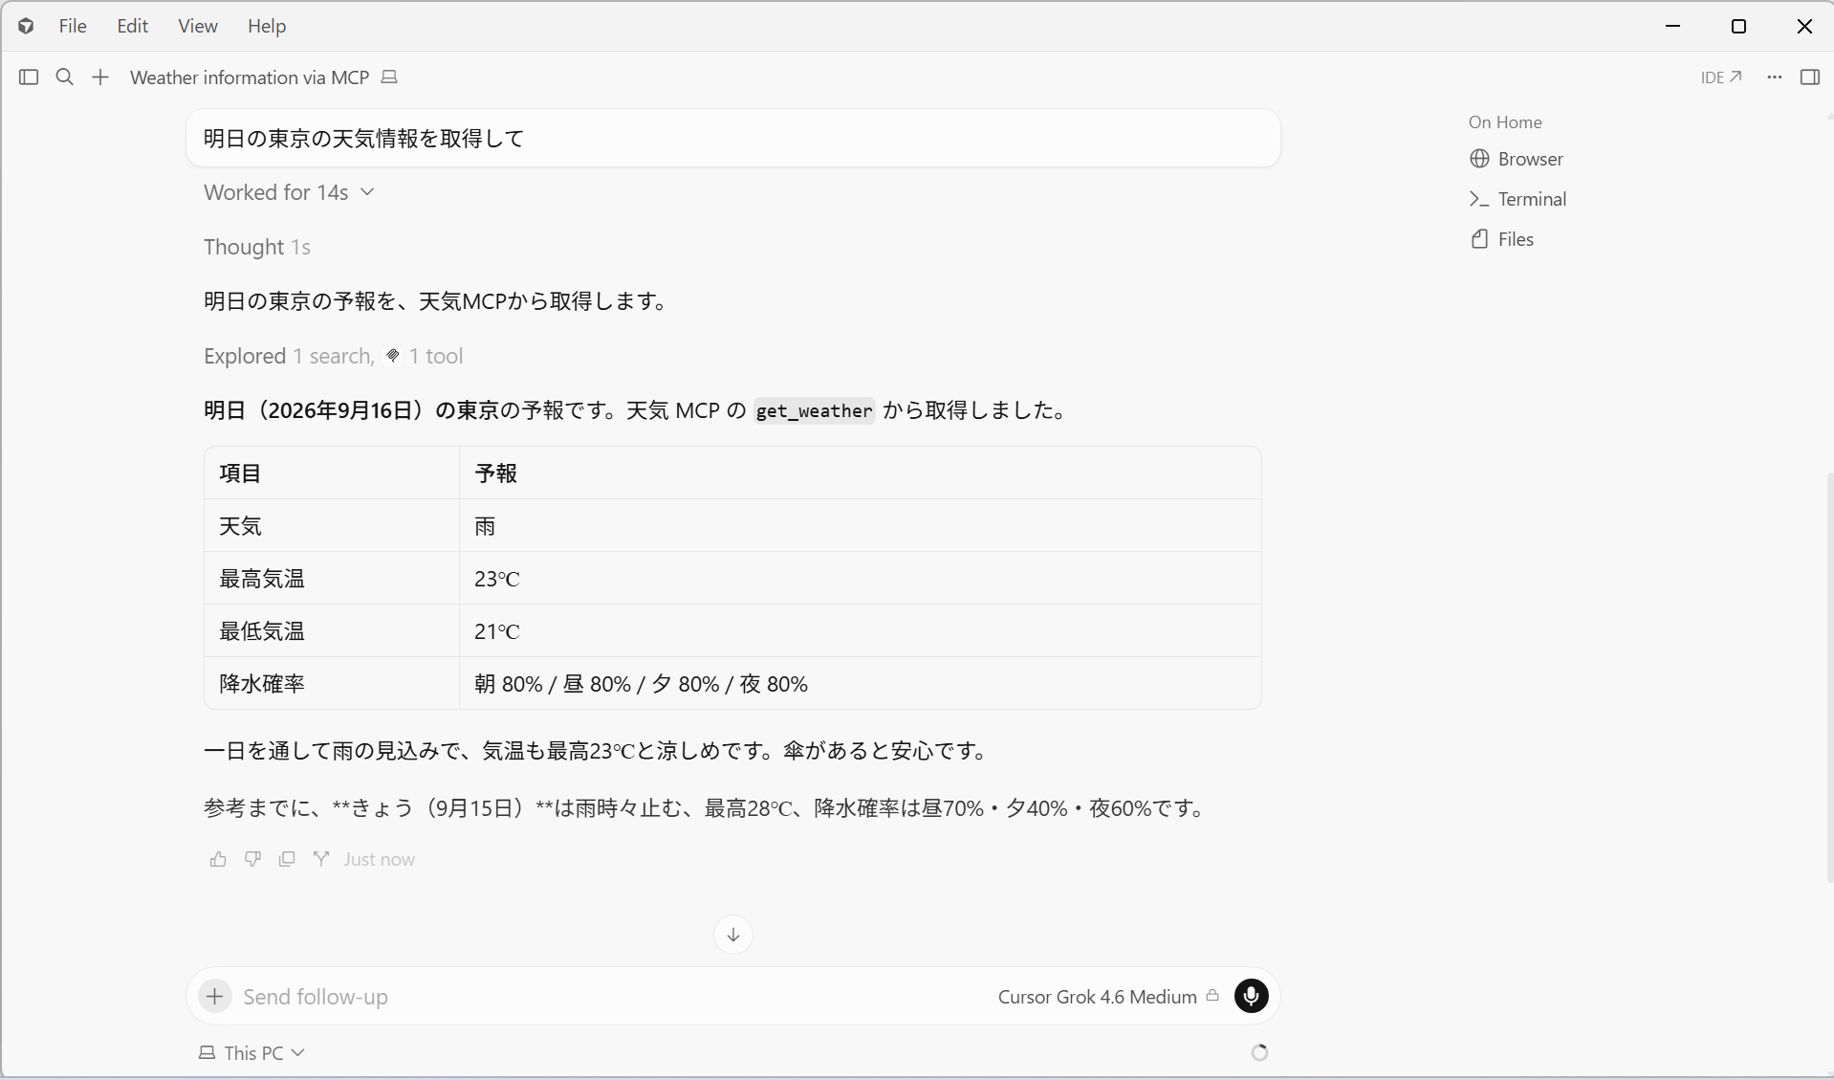
Cursorからの指示に応じてMCPサーバ上のツールが実行され、外部APIから取得した天気情報がCursorへ返されました。
続いて、Workforce AI Securityのログを確認します。
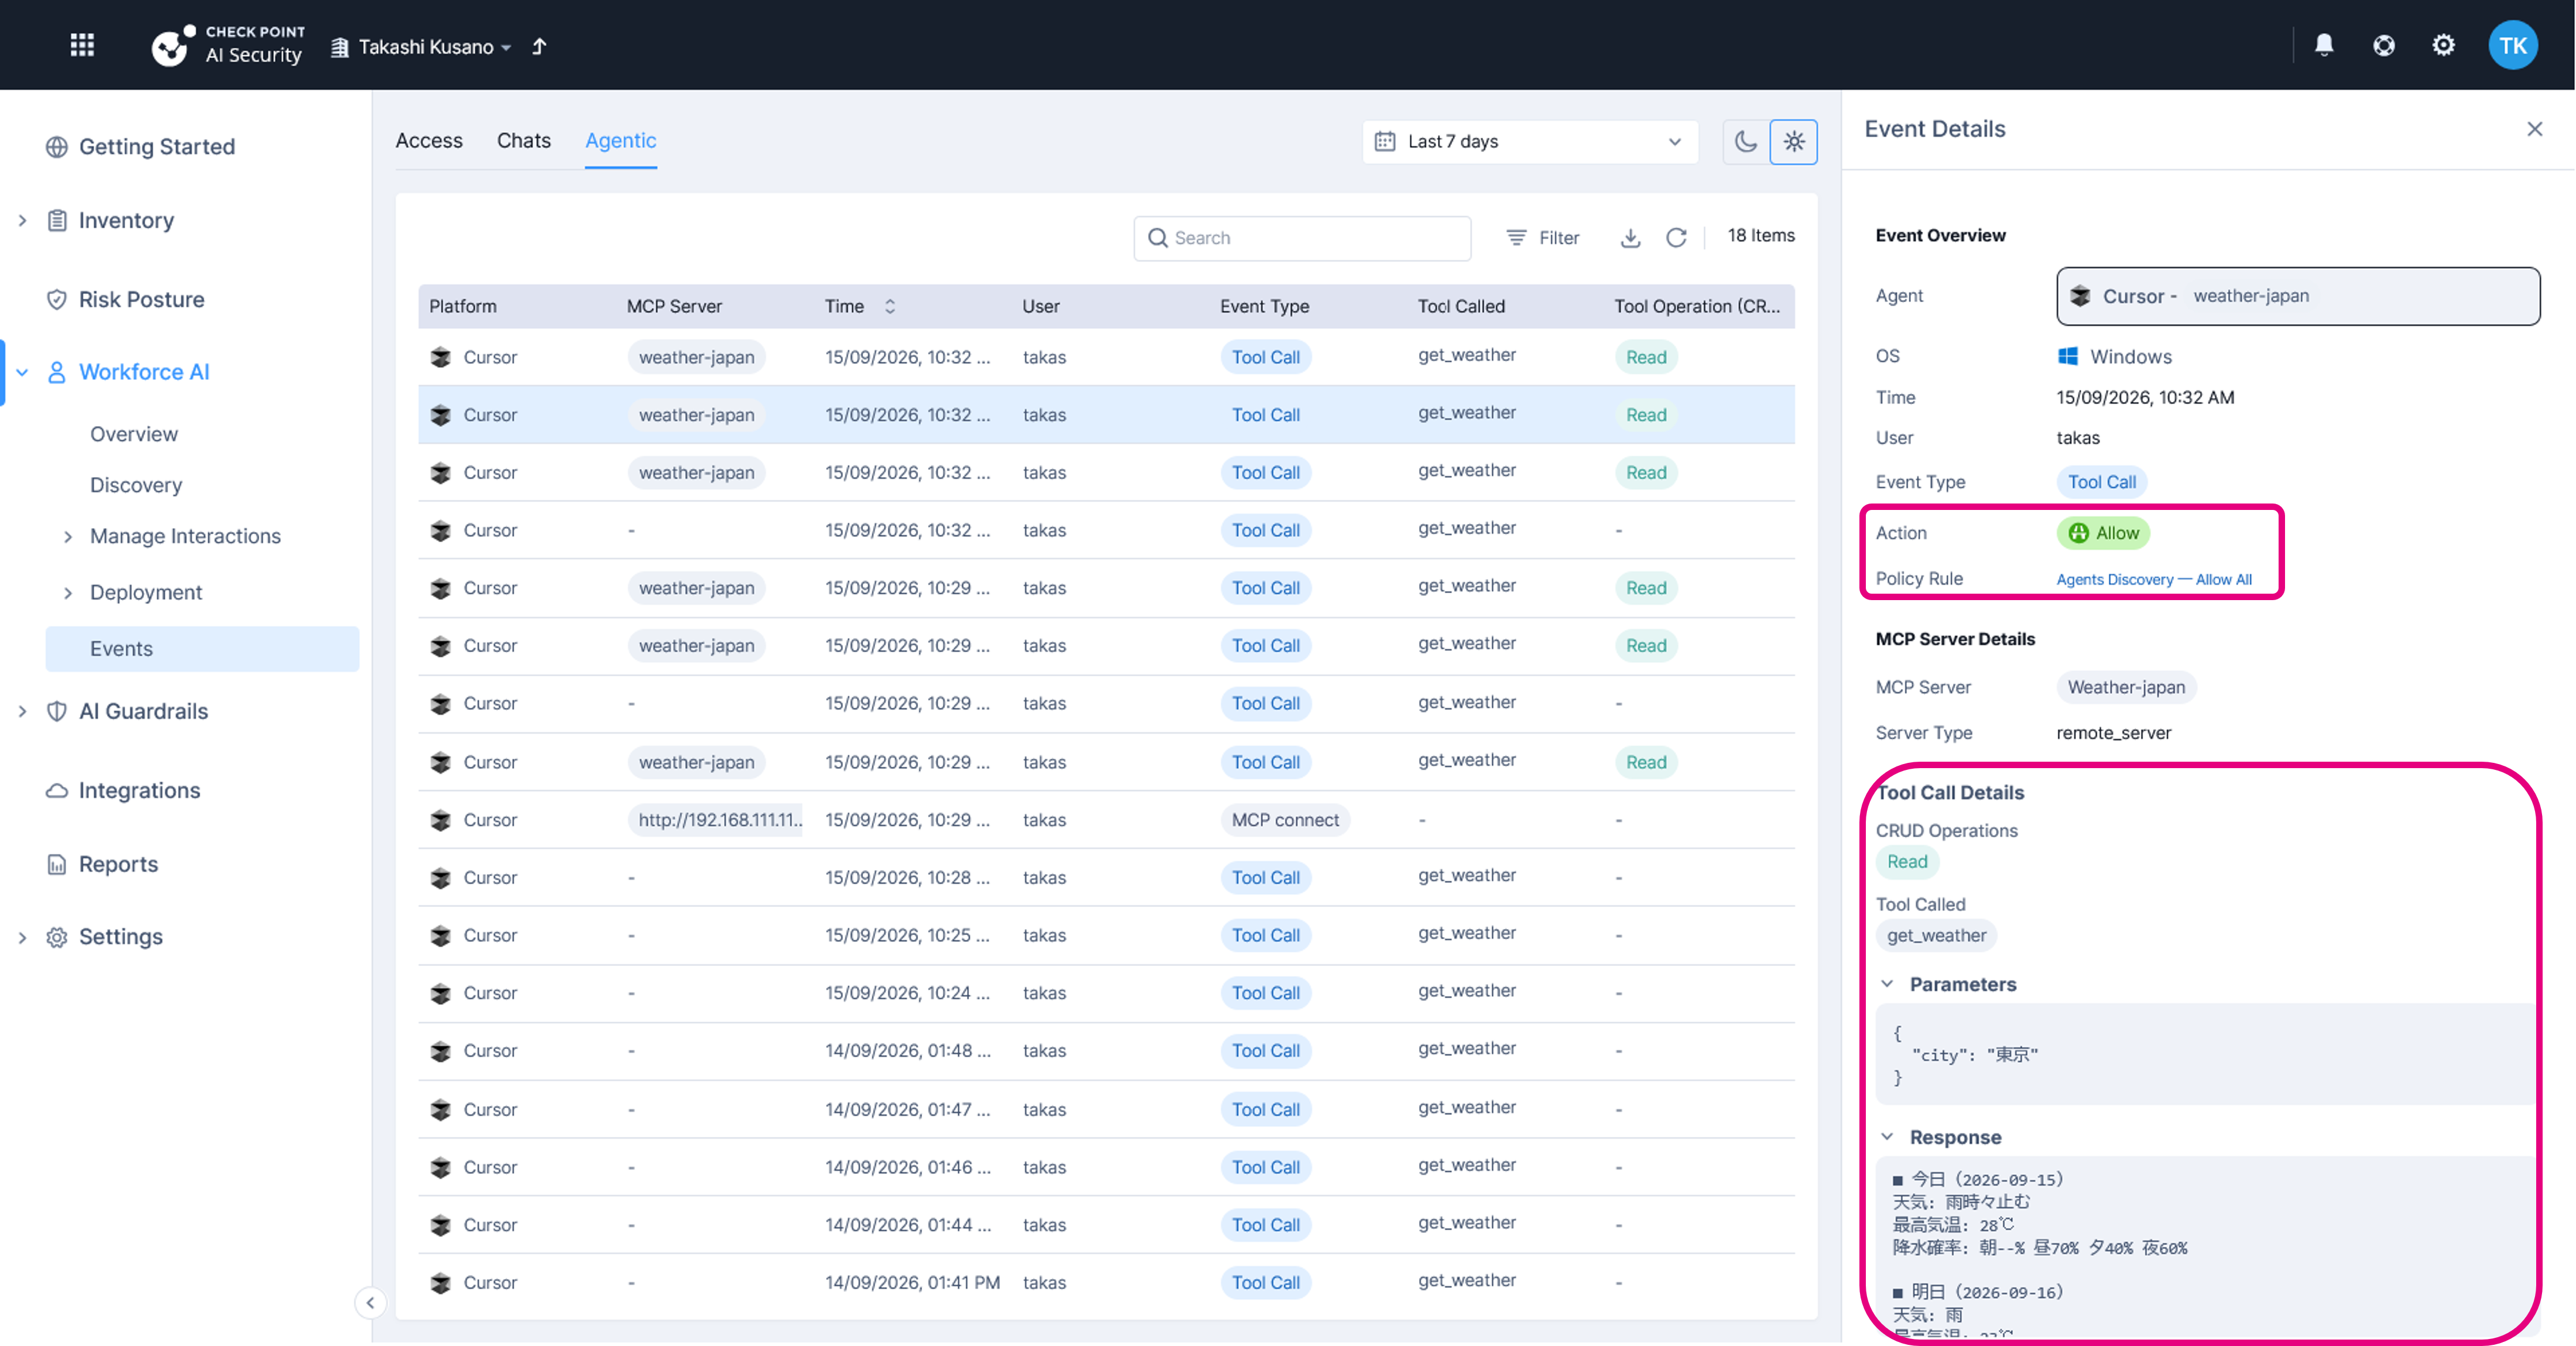
先ほどCursorから実行したMCPの操作が記録されており、利用されたMCPサーバやツールなどの情報を確認できます。
次に、先ほど利用したMCP環境にブロックポリシーを適用し、Cursorから再度ツールを実行してみます。
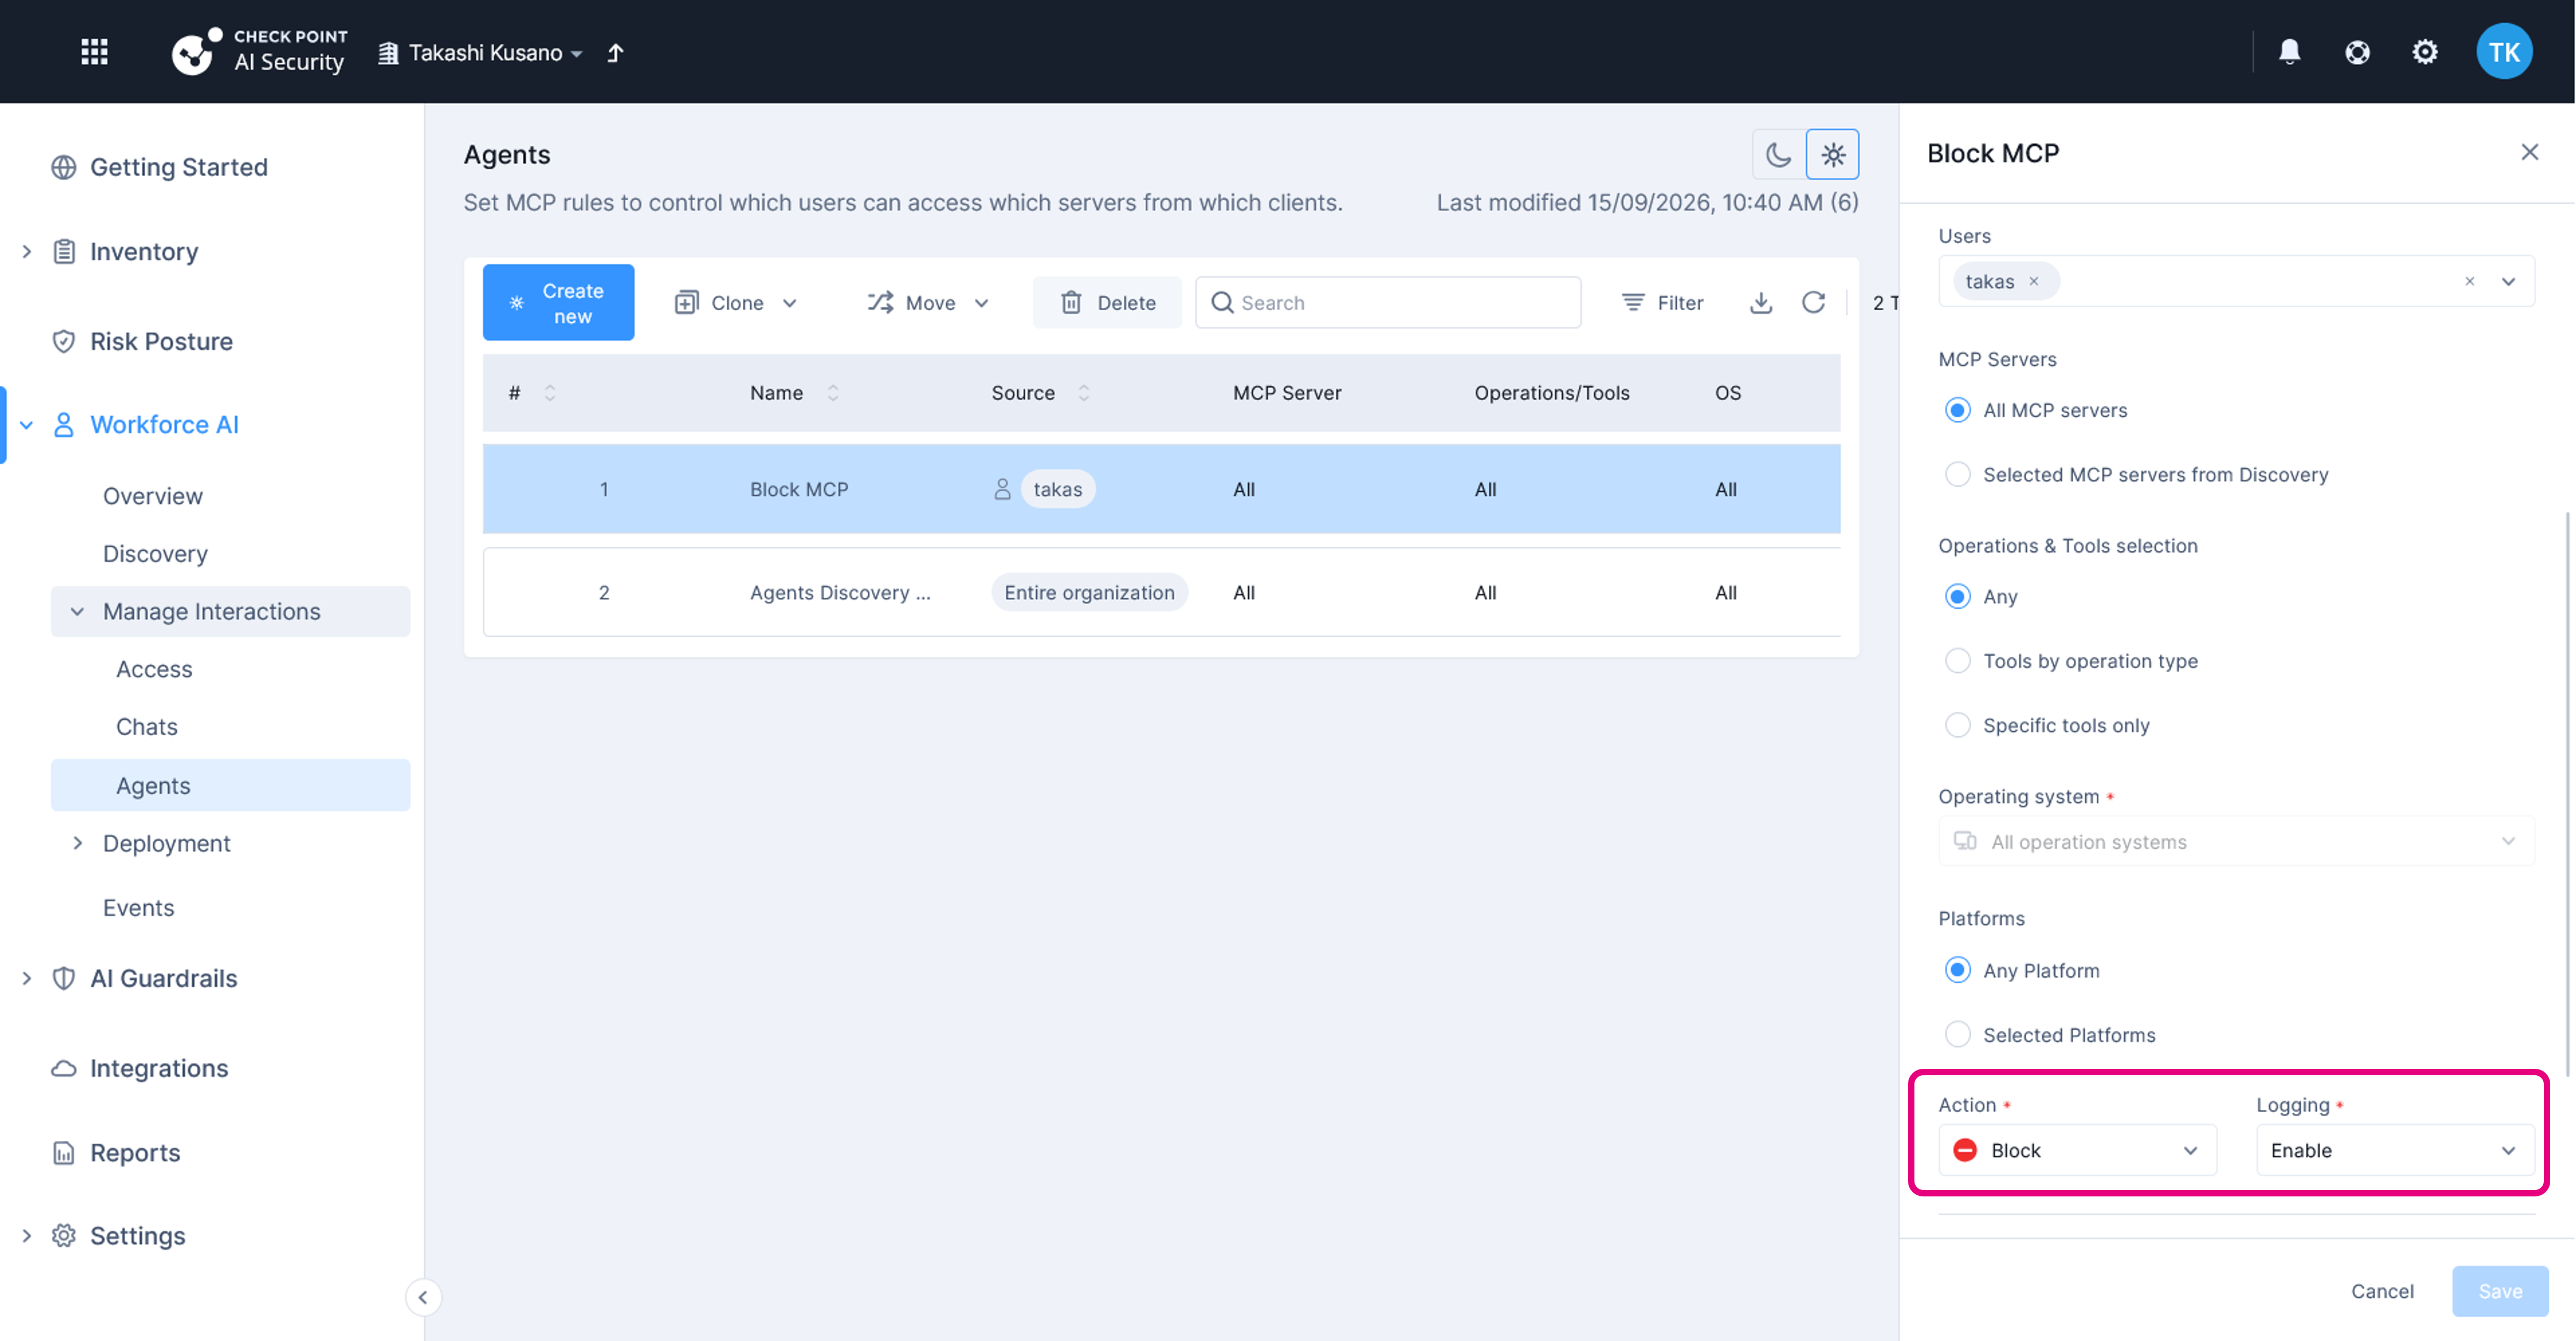
Workforce AI Securityのログを確認すると、MCPを経由した操作がポリシーによってブロックされたことを確認できます。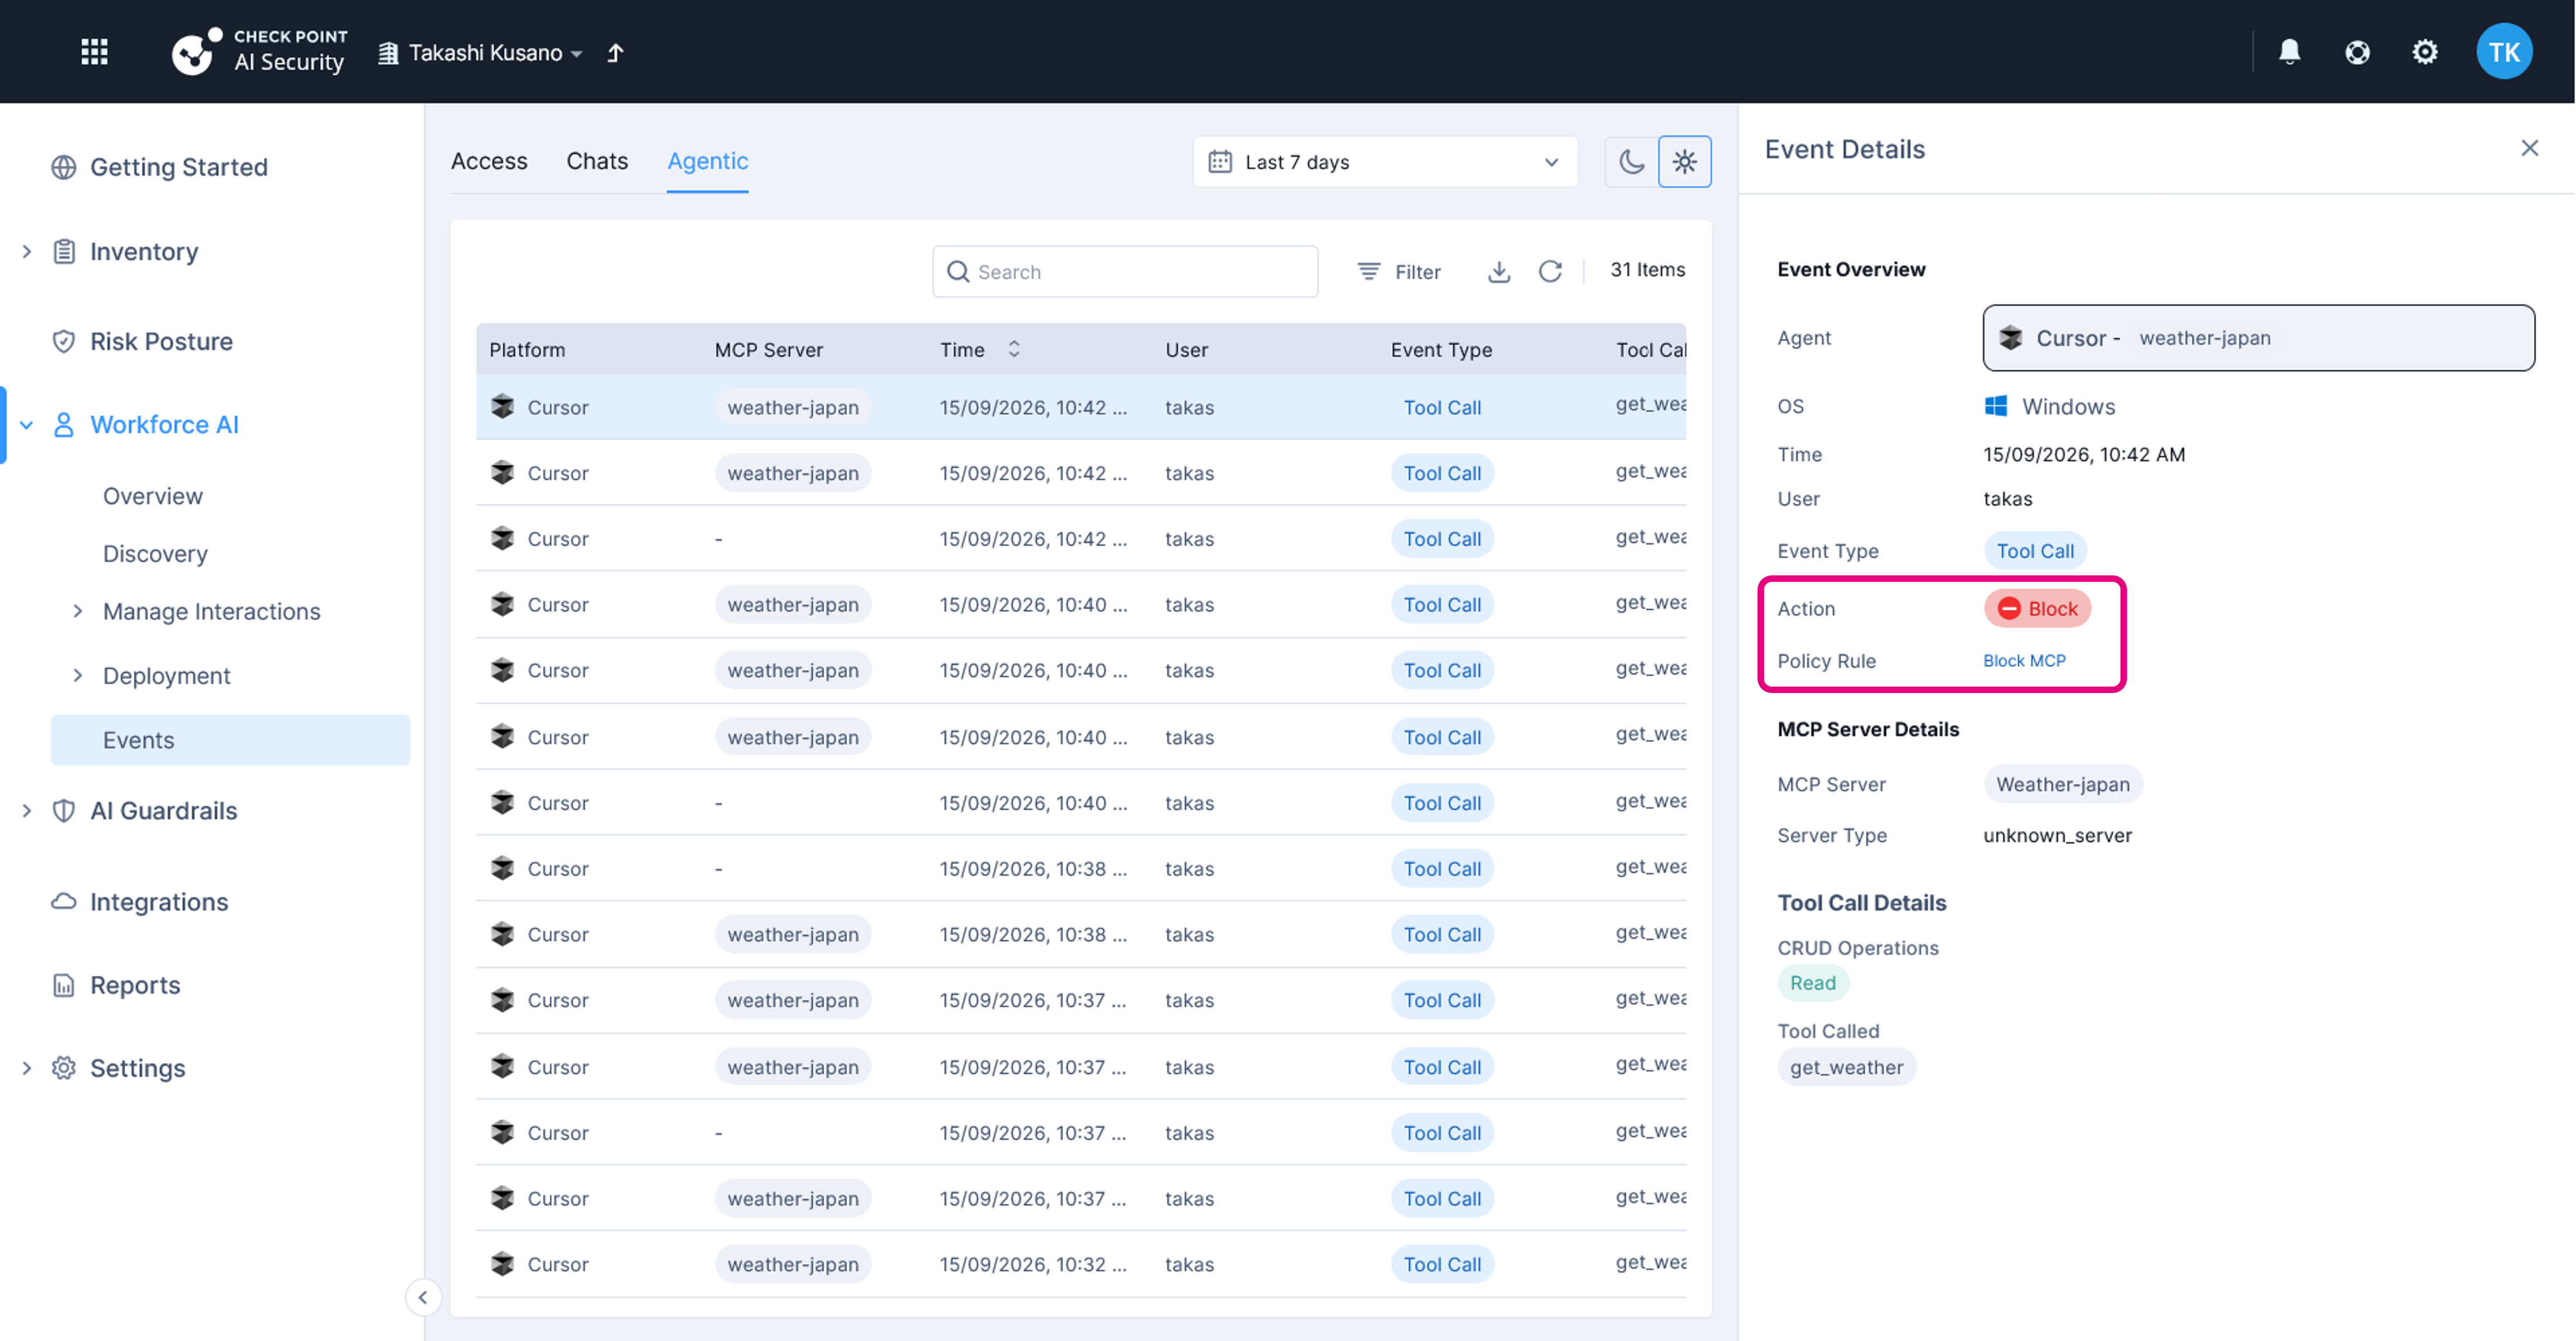
このように、MCPサーバやツールの利用状況だけでなく、実行される操作まで可視化・制御できることが確認できました。
まとめ
企業におけるAI利用は、ChatGPTなどのWebアプリケーションだけでなく、デスクトップアプリケーション、AIコーディングツール、AIエージェント、MCPなどへ広がっています。
Workforce AI Securityは、こうしたAI利用を「Discover」「Govern」「Protect」の観点から可視化・制御・保護します。
今回実際に確認したように、AIアプリケーションの利用状況を把握するだけでなく、AIへの機密情報の入力をDLPで保護し、さらにMCPサーバやツールを利用した操作まで可視化・制御できます。
生成AIを単純に「許可する・禁止する」のではなく、組織内でどのようにAIが利用されているのかを把握し、利用するAIやデータ、操作に応じたルールを設けることが、企業でAIを安全に活用していくうえで重要になっていくのではないでしょうか。
※本ブログの内容は投稿時点での情報となります。今後アップデートが重なるにつれ、
正確性、最新性、完全性は保証できませんのでご了承ください。
他のおすすめ記事はこちら
著者紹介
SB C&S株式会社
技術本部 技術統括部 第3技術部 2課
草野 孝