みなさんこんにちは!
SB C&SでMerakiのプリセールスエンジニアをしております福田です。
今回のブログではIPoEまわりのお話をしたいと思います。
というのも、Meraki MXはFirmware version 26.2.1からIPoEに対応するようになりました。日本ではIPoE方式を利用されているお客様が多く、「MXはIPoEは使えないの?」といったお声をいただくこともありましたが、ついに対応しました!
また、2026年9月にFirmware 26.2.3はGA(general availability)となりましたので、「今までベータ版だからちょっと手が出にくい......」とお思いだった方にとっても嬉しいニュースではないでしょうか。
ただ、「IPoEに対応するとなんかいいっぽいけど、何が嬉しいの?」や「今までのPPPoEと何が違うの?」のように、疑問をお持ちの方もいらっしゃると思います。
そこで、今回のブログでは、IPoEの基本から説明していきます。文字数多めですが、ご容赦ください。
実際にMeraki MXをIPoE回線に接続してみた結果については、次回のブログでご紹介予定ですので、そちらもお楽しみに!
では、早速IPoEについて見ていきましょう!
そもそもIPoEとは?
IPoEは"IP over Ethernet"の略で、インターネットに接続するための方式の一つです。PPPoEも同じく接続方式の一つで、こちらは"Point-to-Point Protocol over Ethernet"の略です。PPPoEが従来から広く利用されている方式で、IPoEは近年増加傾向にある方式です。
PPPoEの歴史は古く、元々はPPP(Point-to-Point Protocol)という仕組みとして電話回線を使ったダイヤルアップ接続などでインターネットに接続していました。その後、ADSLや光回線といったブロードバンド回線が普及していくのに合わせて、PPPをEthernet上でも利用できるようにしたのがPPPoEです。
ユーザーIDとパスワードを使ってISPへ接続する関係で、どのユーザーが接続しているかが分かるためISP側としては管理しやすいというメリットがありました。ただ、利用者や通信量が大きく増えた現在ではPPPoE特有の通信経路が混雑の原因となることもあり、より大容量の通信を効率よく処理できる接続方式が求められた背景があります。そこで、PPPoE特有の混雑原因となる箇所を経由しない通信経路をとるIPoEが普及してきました。
豆知識ですが......、IPoEのベースとなっている「IPをEthernet上で直接やり取りする」という仕組み自体は実はかなり昔に登場したものです。この仕組みはRFC894で定義されており、これは1984年に公開されています。一方のPPPoEはRFC2516で定義されており、こちらは1999年公開です。IPoEのベースとなった技術の方が15年も先に成立しているにもかかわらず、先に普及したのはPPPoEで、廃れることなくその後にIPoEが普及しているというのは面白いですね。
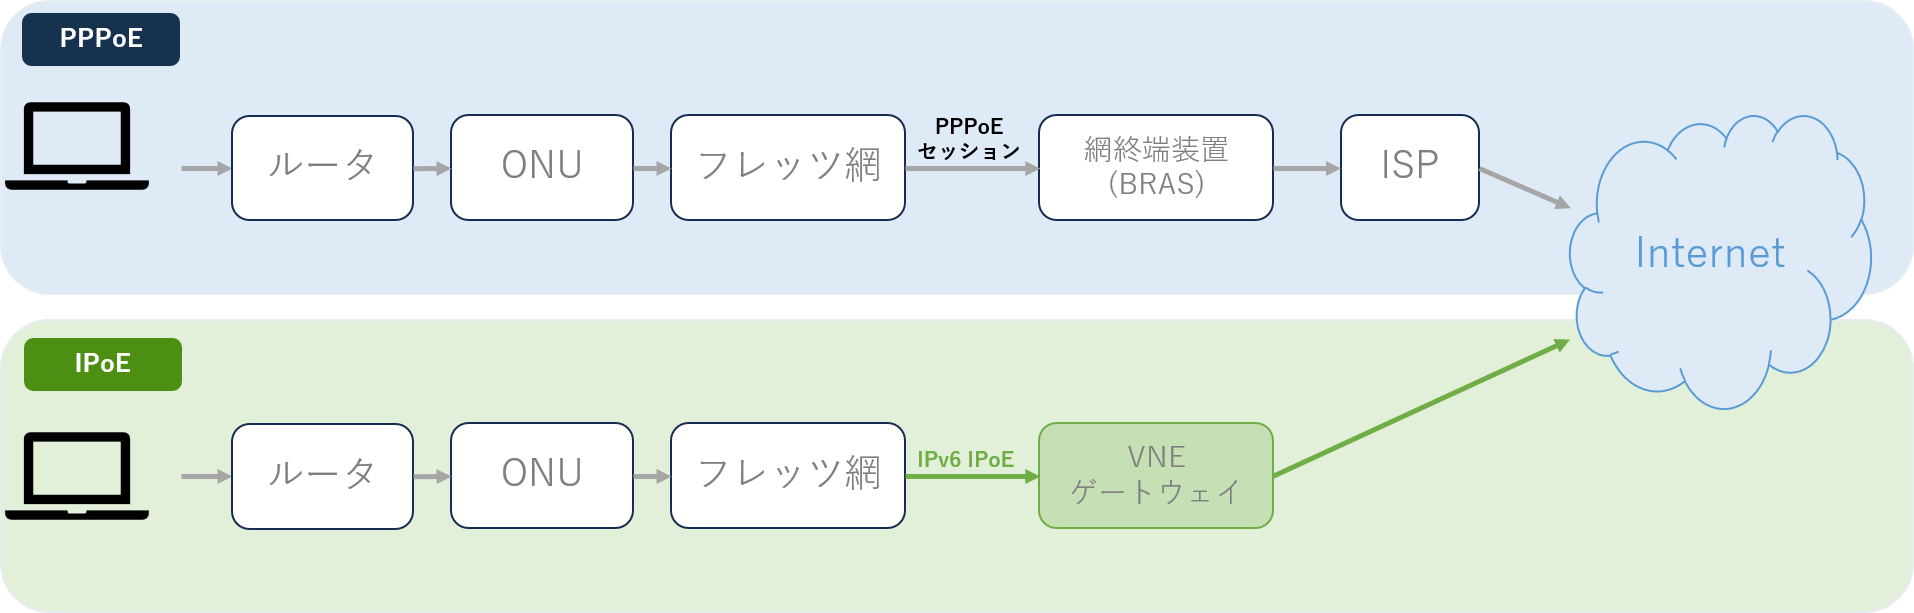
PPPoEで混雑の原因となっていたのが、インターネットに出ていくまでの経路です。図のように、PPPoEとIPoEでは通る経路が異なります。
従来方式のPPPoEでは、フレッツ網とISPのネットワークとの接続部分にある「網終端装置(BRAS)」を経由してインターネットに接続します。多くのユーザーの通信がこの網終端装置に集中するため、利用者の多い時間帯にはこの部分がボトルネックとなって通信速度が低下することがあります。
一方のIPoEでは、PPPoEで通る網終端装置を経由せず、VNE事業者が設置しているゲートウェイルータを経由してインターネットに接続します。そのため、PPPoEと比べて混雑の影響を受けにくく、通信速度が安定しやすいという特徴があります。
つまり、IPoEで使用しているプロトコルそのものが高速というより、PPPoEで混雑の原因となっていた網終端装置を通らない経路を選択することで、IPoEは通信速度が安定しやすくなっています。
ここで新しく出てきた"VNE"という単語については後述しますので、今の段階では「そういう事業者がいるんだな」と思っていただければ幸いです。
PPPoEはもう不要?
こうして見てみると、IPoEの方がPPPoEより優れていて、全部こちらの方式を採用した方がいいのではないか?とお思いかもしれません。残念ながら、そういうわけにはいかない理由があります。特に二つ目が大きなポイントです。
- 利用している回線、ISPがIPoEに対応している必要がある
今回のMXのようにルータだけが対応していれば良いものではなく、契約しているサービス側もIPoEに対応している必要があります。 - IPv4通信の取り扱い
日本で一般的に利用されているIPoEサービスでは、IPv6 で通信が行われています。一方、現在のインターネットではIPv4のみを利用しているWebサイトやサービスも数多く存在しています。IPv6 IPoEによる接続だけでは、従来のIPv4宛の通信をそのまま行うことはできません。
これを解決するために、IPv6通信ではIPoEを利用しつつも、IPv4通信についてはPPPoEを利用する、 という構成があります。
「じゃあ結局PPPoEは残しておかなきゃいけないんだ」と思われるかもしれませんが、必ずしもそうではありません。
IPoEとPPPoEを併用する以外にも、"IPv4 over IPv6"という仕組みを利用する方法があります。IPv4 over IPv6については、次の章でもう少し詳しく見ていきます。
IPv4 over IPv6とは?
名前の通り、「IPv4通信をIPv6ネットワークの上に乗せて運ぶ」仕組みのことで、IPv6 IPoEを利用しながら、IPv4のインターネットにも接続できるようにする技術です。
先述の通り、多くのWebサイトやサービスは現在もIPv4で提供されています。IPv6 IPoEによる接続だけでは、IPv4宛の通信をそのまま行うことができません。そのため、IPv6 IPoEに対応しただけでは不十分で、どうやってIPv4向けの通信を行うかを考える必要があります。そこで利用されるのが、このIPv4 over IPv6です。
端末や社内ネットワークでは従来通りIPv4で通信をしつつ、インターネットに出ていく途中ではIPv4の通信をIPv6ネットワーク上で運び、(IPv4のみに対応しているサイトなど)必要な場所で再びIPv4通信としてインターネットへ接続します。
こうすることにより、社内環境をすべてIPv6に変更することなく、IPv6 IPoEのメリットを活かしながらも従来方式であるIPv4環境への接続を可能にします。
なお、IPv4 over IPv6には「DS-Lite」や「MAP-E」などの方式があり、「IP-in-IP」によるトンネリングを利用するサービスもあります。これは、利用する回線やVNE業者によって異なります。
次に、この方式について見ていきましょう。
IPv4 over IPv6の方式とVNE
IPv4 over IPv6の方式
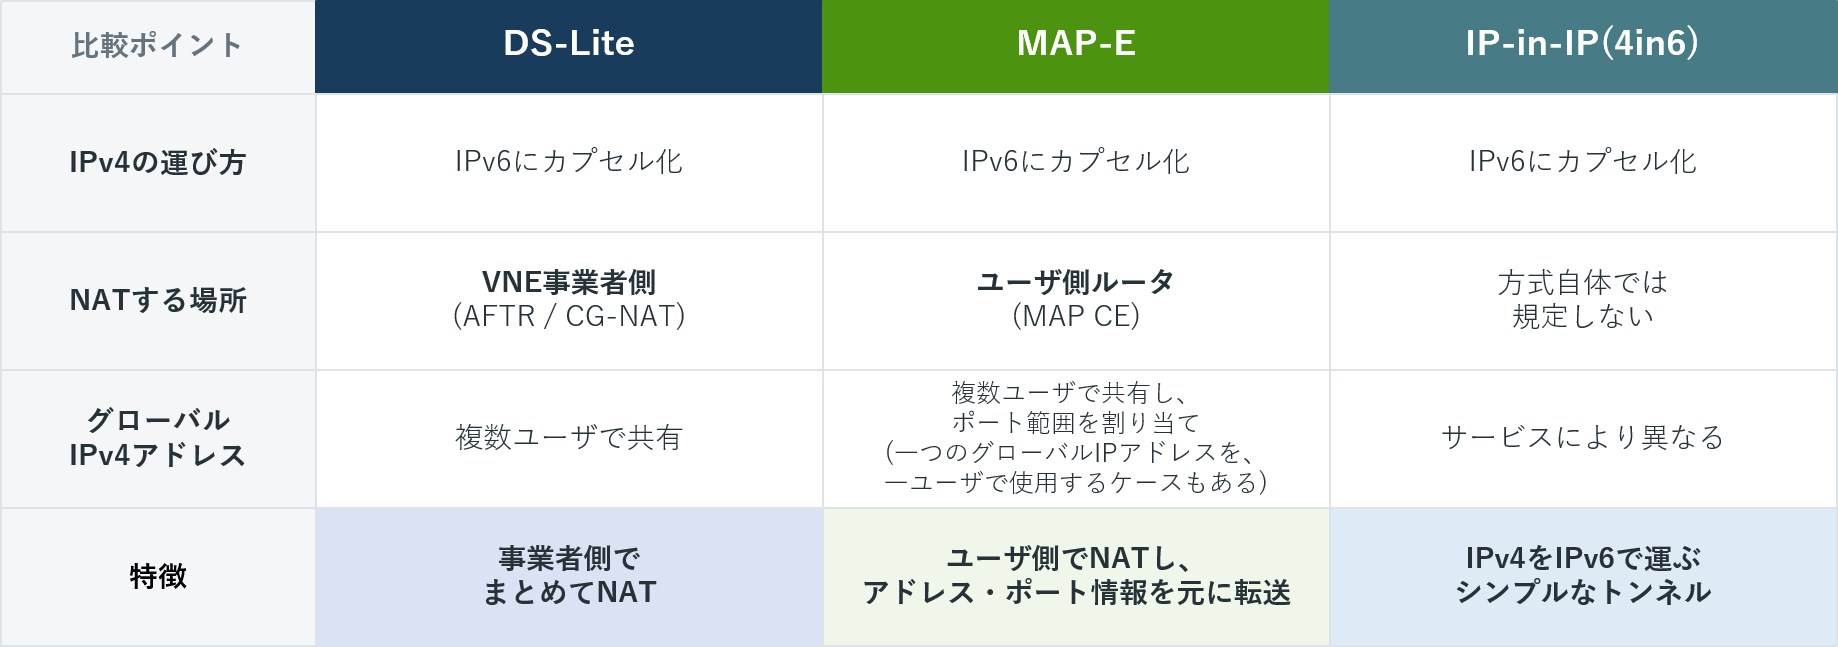
「DS-Lite」や「MAP-E」と呼ばれる方式の他、「IP-in-IP(4in6)」というトンネリング方式があります。ほかにもIPv4 over IPv6を実現する仕組みはあるのですが、今回はこの3つに注目したいと思います。
- DS-Lite(Dual-Stack Lite)
IPv4のパケットをIPv6の中にカプセル化してVNE事業者側まで運ぶ方式
IPv4のアドレスの変換は事業者側の設備で行う
複数のユーザでグローバルIPv4アドレスを共有するため、ユーザ側のルータに専用のIPv4アドレスが割り当てられないことが一般的 - MAP-E(Mapping of Address and Port with Encapsulation)
DS-Lite同様、IPv4パケットをIPv6の中にカプセル化して運ぶ方式
DS-Liteとの違いは、IPv4のアドレス変換をユーザ側のルータで行う点
一つのグローバルIPv4アドレスを複数のユーザで共有し、それぞれに利用可能なポート番号の範囲を割り当てるという特徴がある - IP-in-IP
IPv4のパケットをIPv6の中にカプセル化して、VNE事業者側まで運ぶトンネリング方式
アドレス変換やIPv4アドレスの割り当てについては、利用するVNEやサービスによって異なる
図にまとめると以下のようになります。
VNE事業者
VNEとは「Virtual Network Enabler」の略で、ISPなどに対してIPv6 IPoEの接続基盤を提供する事業者のことです。
インターネットを利用するときに利用者はISPと契約することが一般的ですが、その裏側ではVNEがNTT東西のフレッツ網と接続して、IPoEによるインターネット接続を実現するためのネットワーク基盤を提供していることがあります。
そして重要なのが、このVNE事業者や契約するサービスの種類によって、採用されているIPv4 over IPv6の方式が異なるということです。それぞれの方式にはNATポイントが違うといった点などがあるというのは上述の通りですが、IPv4 over IPv6を利用する場合にはまず契約するサービスがどの方式を採用しているのかを確認する必要があります。そのうえで、利用するルータがその方式に対応しているかを確認することが重要です。
つまり、「IPoE対応ルータならどのIPoEサービスでも使える」わけではないですし、「すべてのIPoE方式がどのVNE事業者でも提供されている」わけでもないということです。
勘の良い方なら気づかれたかと思いますが、Meraki MXも、すべてのIPoE方式に対応しているわけではありません。
Meraki MXとIPoE
冒頭でもお伝えした通り、Firmware version 26.2.1以降においてMeraki MXはIPoEに対応しました。26.2以降ですので、ファームウェアをこのバージョン(以降)にできないモデルでは、IPoE接続を利用できません。
こちらのMerakiドキュメント内で"Maximum Runnable Firmware"がcurrentになっていないモデル、例えばMX64などでは利用することができません。
また、便宜上セキュリティアプライアンスシリーズということでMeraki MXと記載しておりますが、テレワーカーシリーズのZシリーズとCisco セキュアルータ 8000シリーズも、MX firmwareで稼働していますので、IPoEに対応します。
そして、ここが重要なポイントですが、MXで利用できる方式は「DS-Lite 」と「IP-in-IP」です。
MAP-Eは利用できませんのでご注意ください。
IPoEを利用するための追加ライセンスは不要です。今まで同様、Meraki機器を利用するためのライセンスが適切に適用されている環境であれば、追加コスト不要でIPoEが利用できます。また、Enterpriseライセンスから利用可能です(Co-term, Subscription, Per-deviceどの形態でも利用可能です)。
まとめ
今回は、IPoEやそれを実現するための技術について解説しました。「聞いたことはあるけどイマイチ分からない...」と思っていた方にとって、ちょっと分かる内容になっていましたら幸いです。
次回のブログでは、実際にMeraki MXをIPoE接続してみた内容について投稿予定です!
お楽しみに!
他のおすすめ記事はこちら
著者紹介

SB C&S株式会社
技術本部 第2技術統括部 第1技術部 1課
福田 睦