こんにちは、SB C&S中田です。
今回はタイトルにもある通り、FlashArrayのファイル機能「FA File」についてです。
FA Fileがどのような機能か、については以前に投稿しました下記の記事をご一読いただけますと幸いです。
【実践!FlashArray】第8回 「FA Fileの基本機能」
さて、こちらのFA Fileですが、以前に比べてここ1,2年ほどで大幅な機能拡張が入りました。
特に大きな変更点が、デフォルトで有効化されるようになった、という点です。以前まではメーカーへの使用用途の申請、ならびにメーカーからの有効化操作が必要となっていましたが、現在はPurity//FA 6.8.2以降であればどなたでも利用していただけるようになりました。これは、機能が成熟したことにより各種用途で問題なく利用できるようになったことが背景にあります。
このような背景をベースとして、今回はFA Fileを社内ファイルサーバーとして問題なく使えるかどうか、という部分に主眼を置き、下記について調査いたしました。
- ローカルユーザー管理
- ADユーザーベースのアクセス制御
- ABE動作確認
- 2バイト文字対応
- ネットワーク障害時の挙動確認
- CA(継続的可用性)動作確認
- Quota関連
- 監査機能関連
その結果の一部として、パートナー様からもよく質問のあるQuota・監査機能に関して検証結果を公開します。
※今回掲載の検証は、掲題のとおりPurity//FA 6.12.2環境での実施ですが、一部検証についてはPurity//FA 6.10.3環境にて実施しています。
今回書ききれなかった検証等については、ぜひ弊社担当営業などを経由してお問合せいただければ幸いです。
今回の検証環境について
今回は下記のような環境を作成し、検証を実施しました。
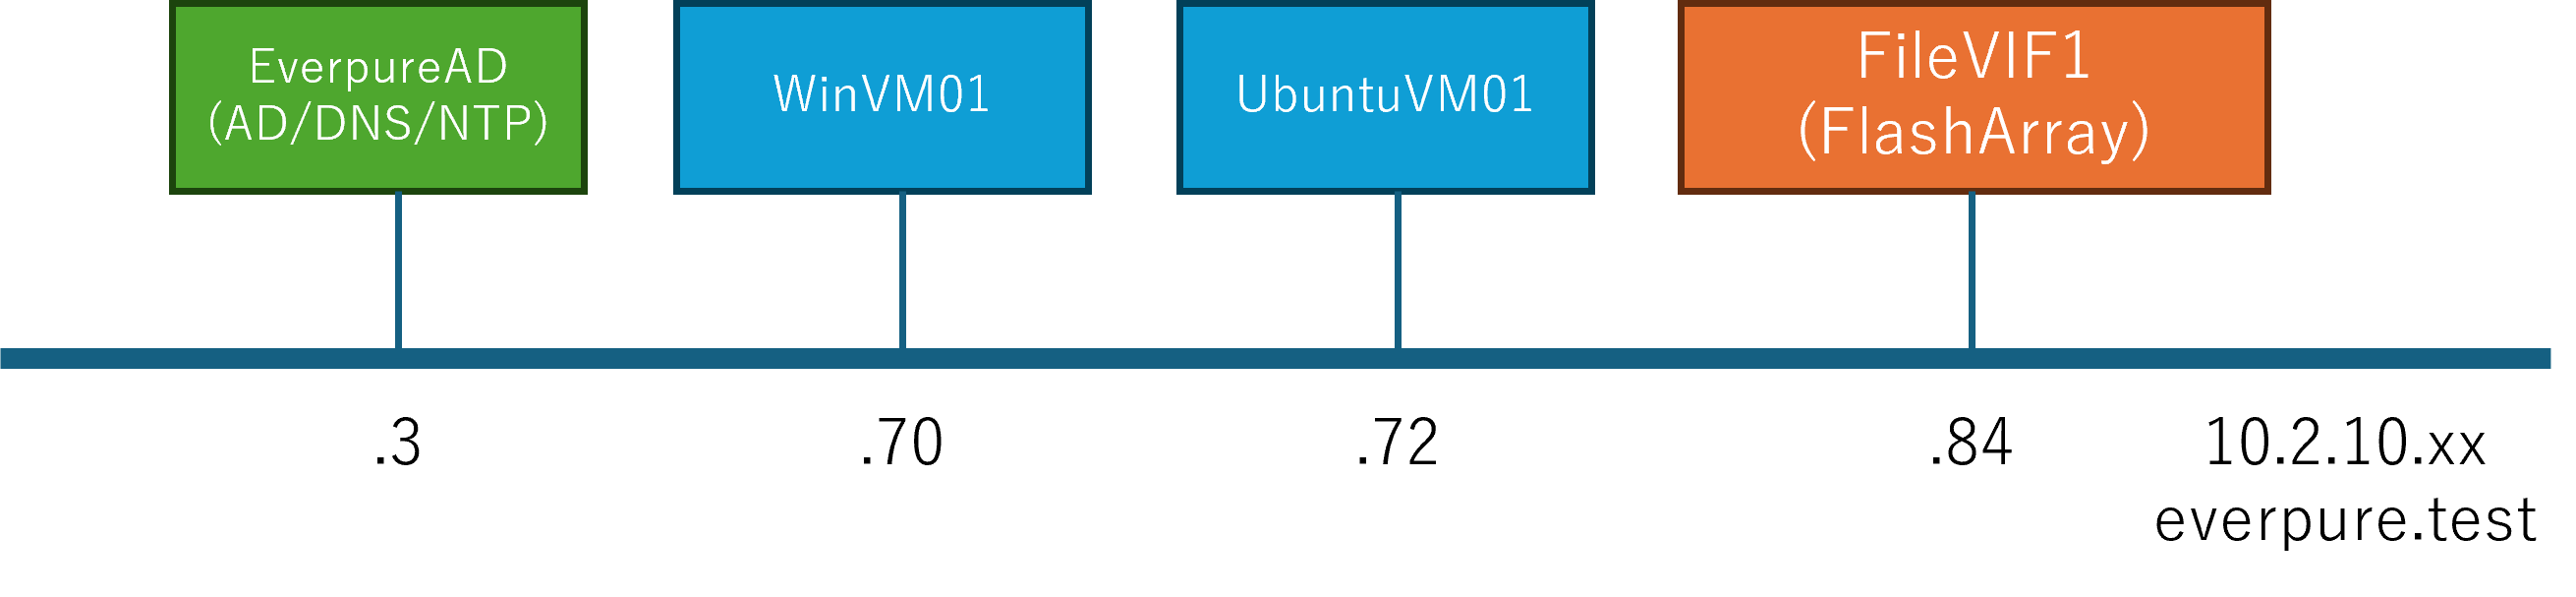
AD/DNS/NTPサーバー(EverpureAD)には、各Windows仮想マシンおよびUbuntu仮想マシン、FlashArray上で作成されるファイルサーバー(server)をドメイン参加させています。
またFA Fileでは、ファイルサーバーのユーザー認証要素として下記をサポートしています。
- NFS
- Active Directory、LDAP、ローカルユーザー、マッピング無効化、Kerberos v5(for NFS4.1)
- SMB
- Active Directory、ローカルユーザー
上記からも分かる通り、LinuxとWindowsの混在環境ではADもしくはローカルユーザーのみのサポートとなります。そのため今回の検証ではAD環境での利用を前提とした検証を行いました。
Directory Quotaのネスト検証
FlashArrayでは、Quotaをネストする形で設定することが可能です。
Managed Directoryには容量の概念がないため、基本的にはDirectory Quotaを使って容量を制限する使い方が想定されます。
今回は、下記のような形でQuotaをネストした場合のカウントのされ方について確認しました。
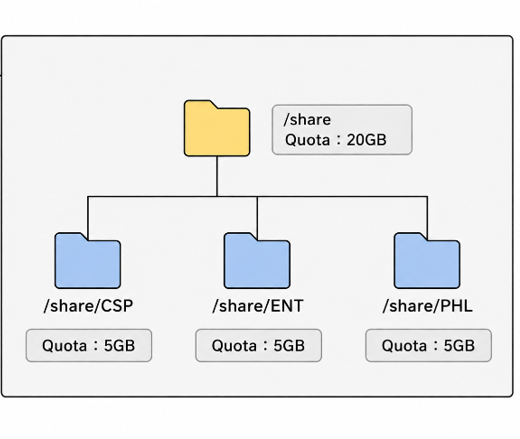
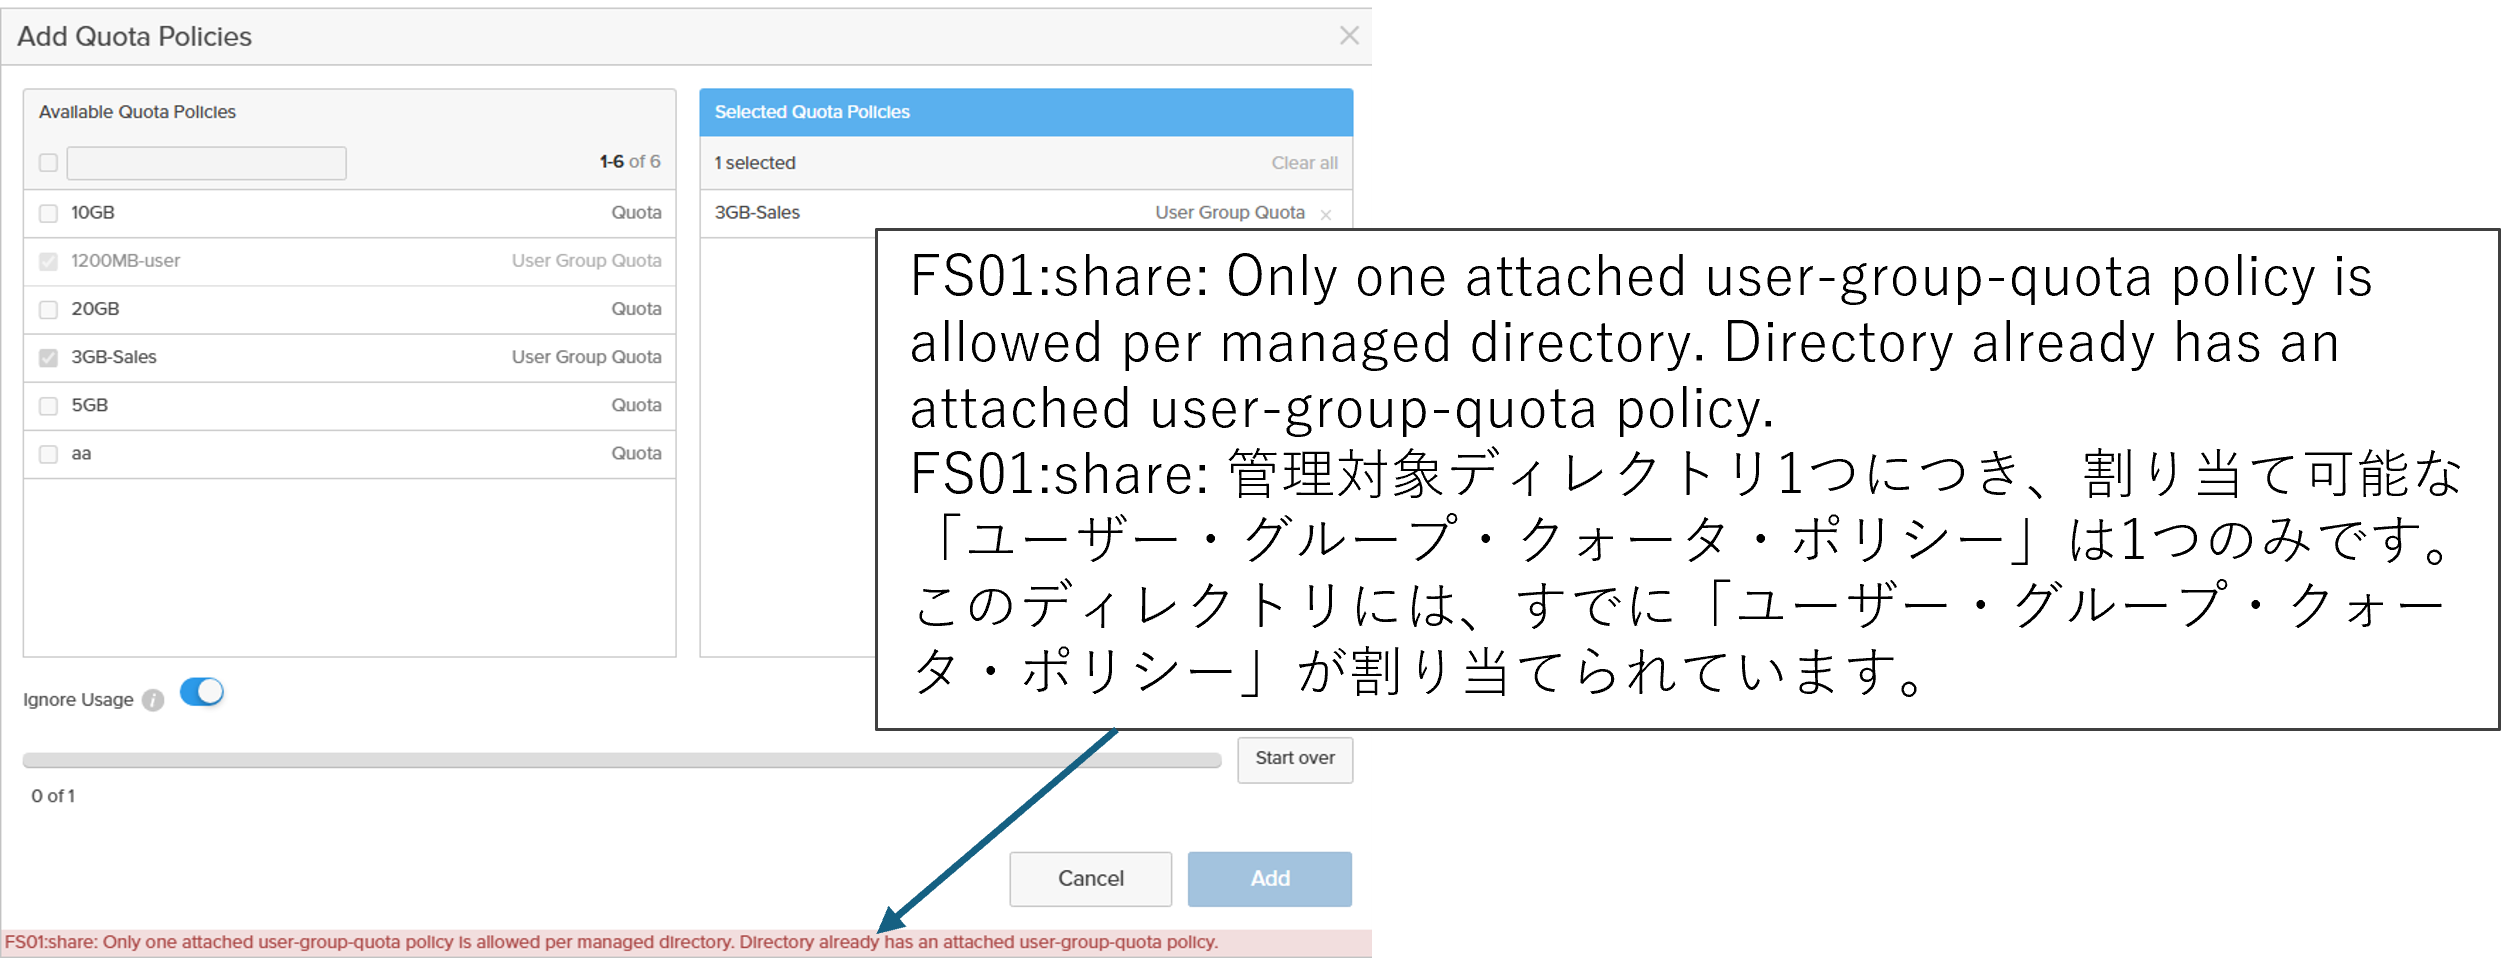
※Directory Quota・User/Group Quotaは、それぞれ一つのManaged Directoryに一つしか割り当てることはできません。(User/ Group Quotaとの併用は可能)そのため、ハードQuotaとソフトQuotaの併用など複数ルールを設けたい場合には、1つのUser Default Quotaに対して複数のルールを指定する使い方になります。
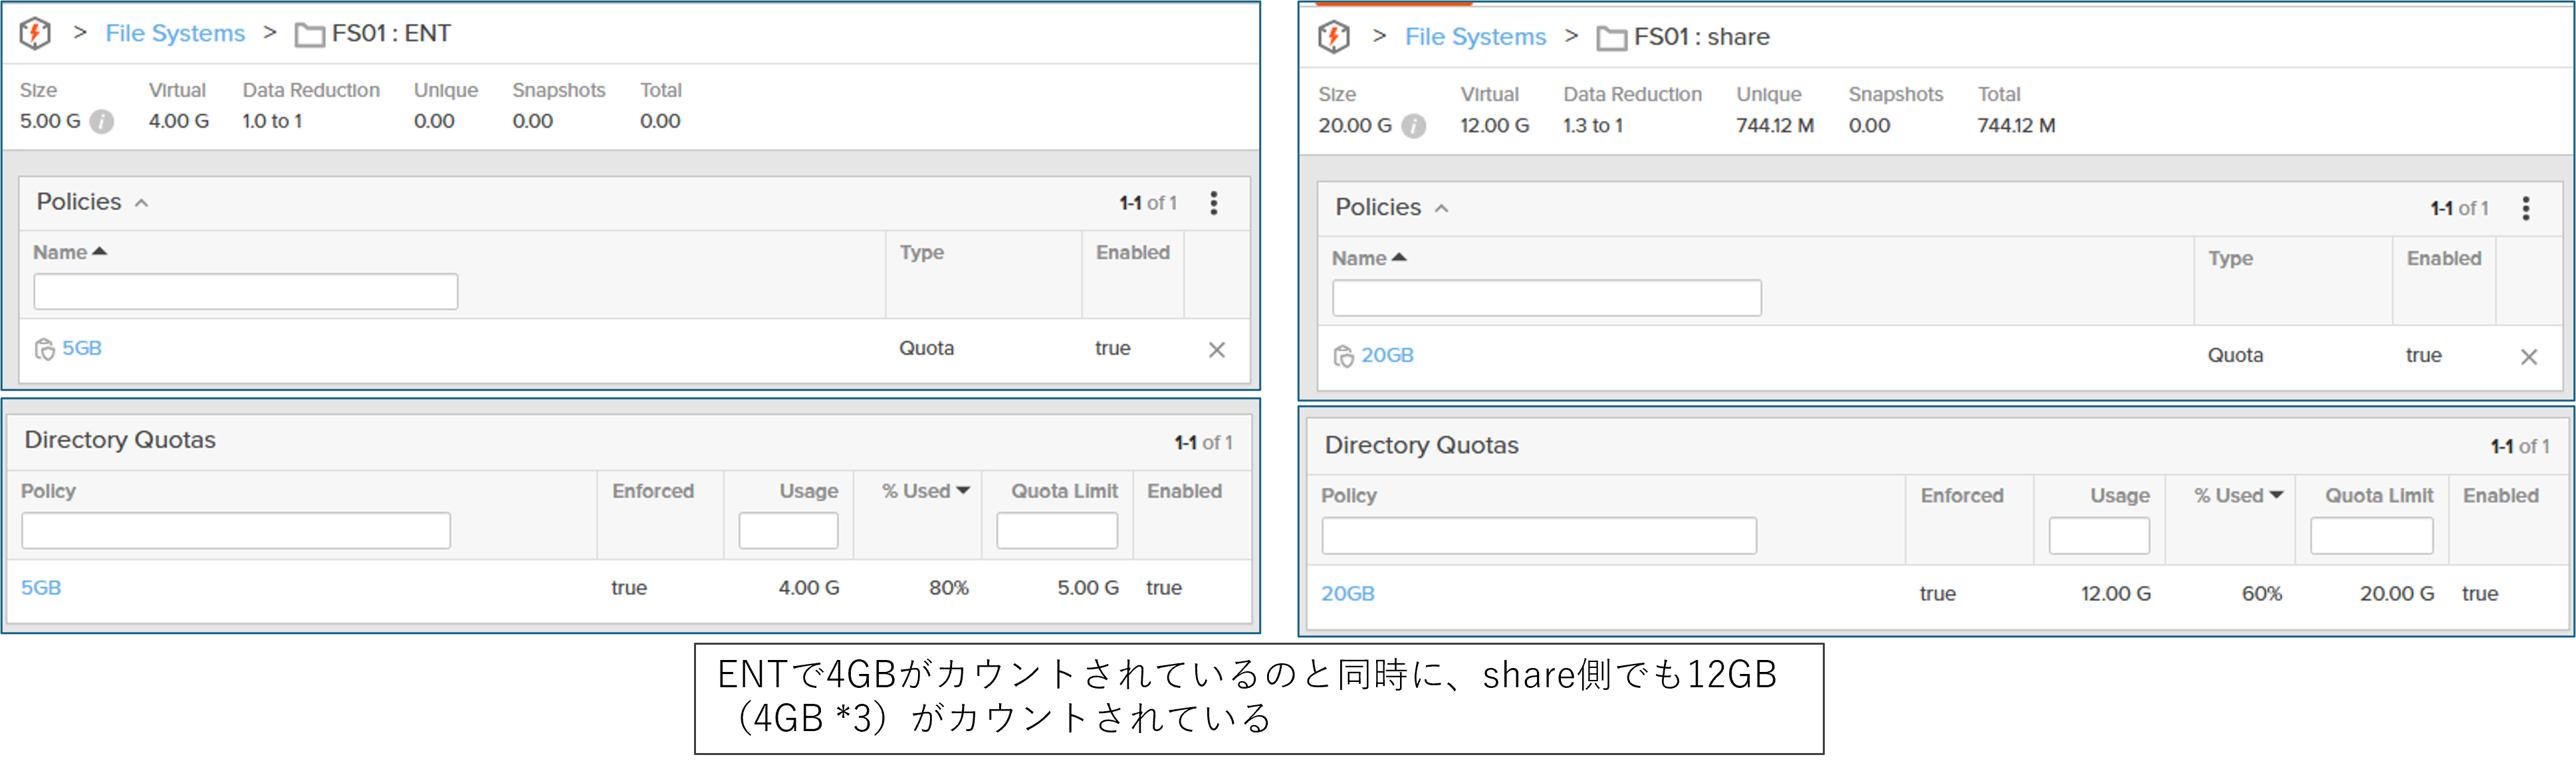
上記のCSP、ENT、PHLの配下にそれぞれ4GBのファイルを作成したところ、下記のように/shareのQuotaと、配下のディレクトリのQuotaの両方でカウントされることが確認できました。
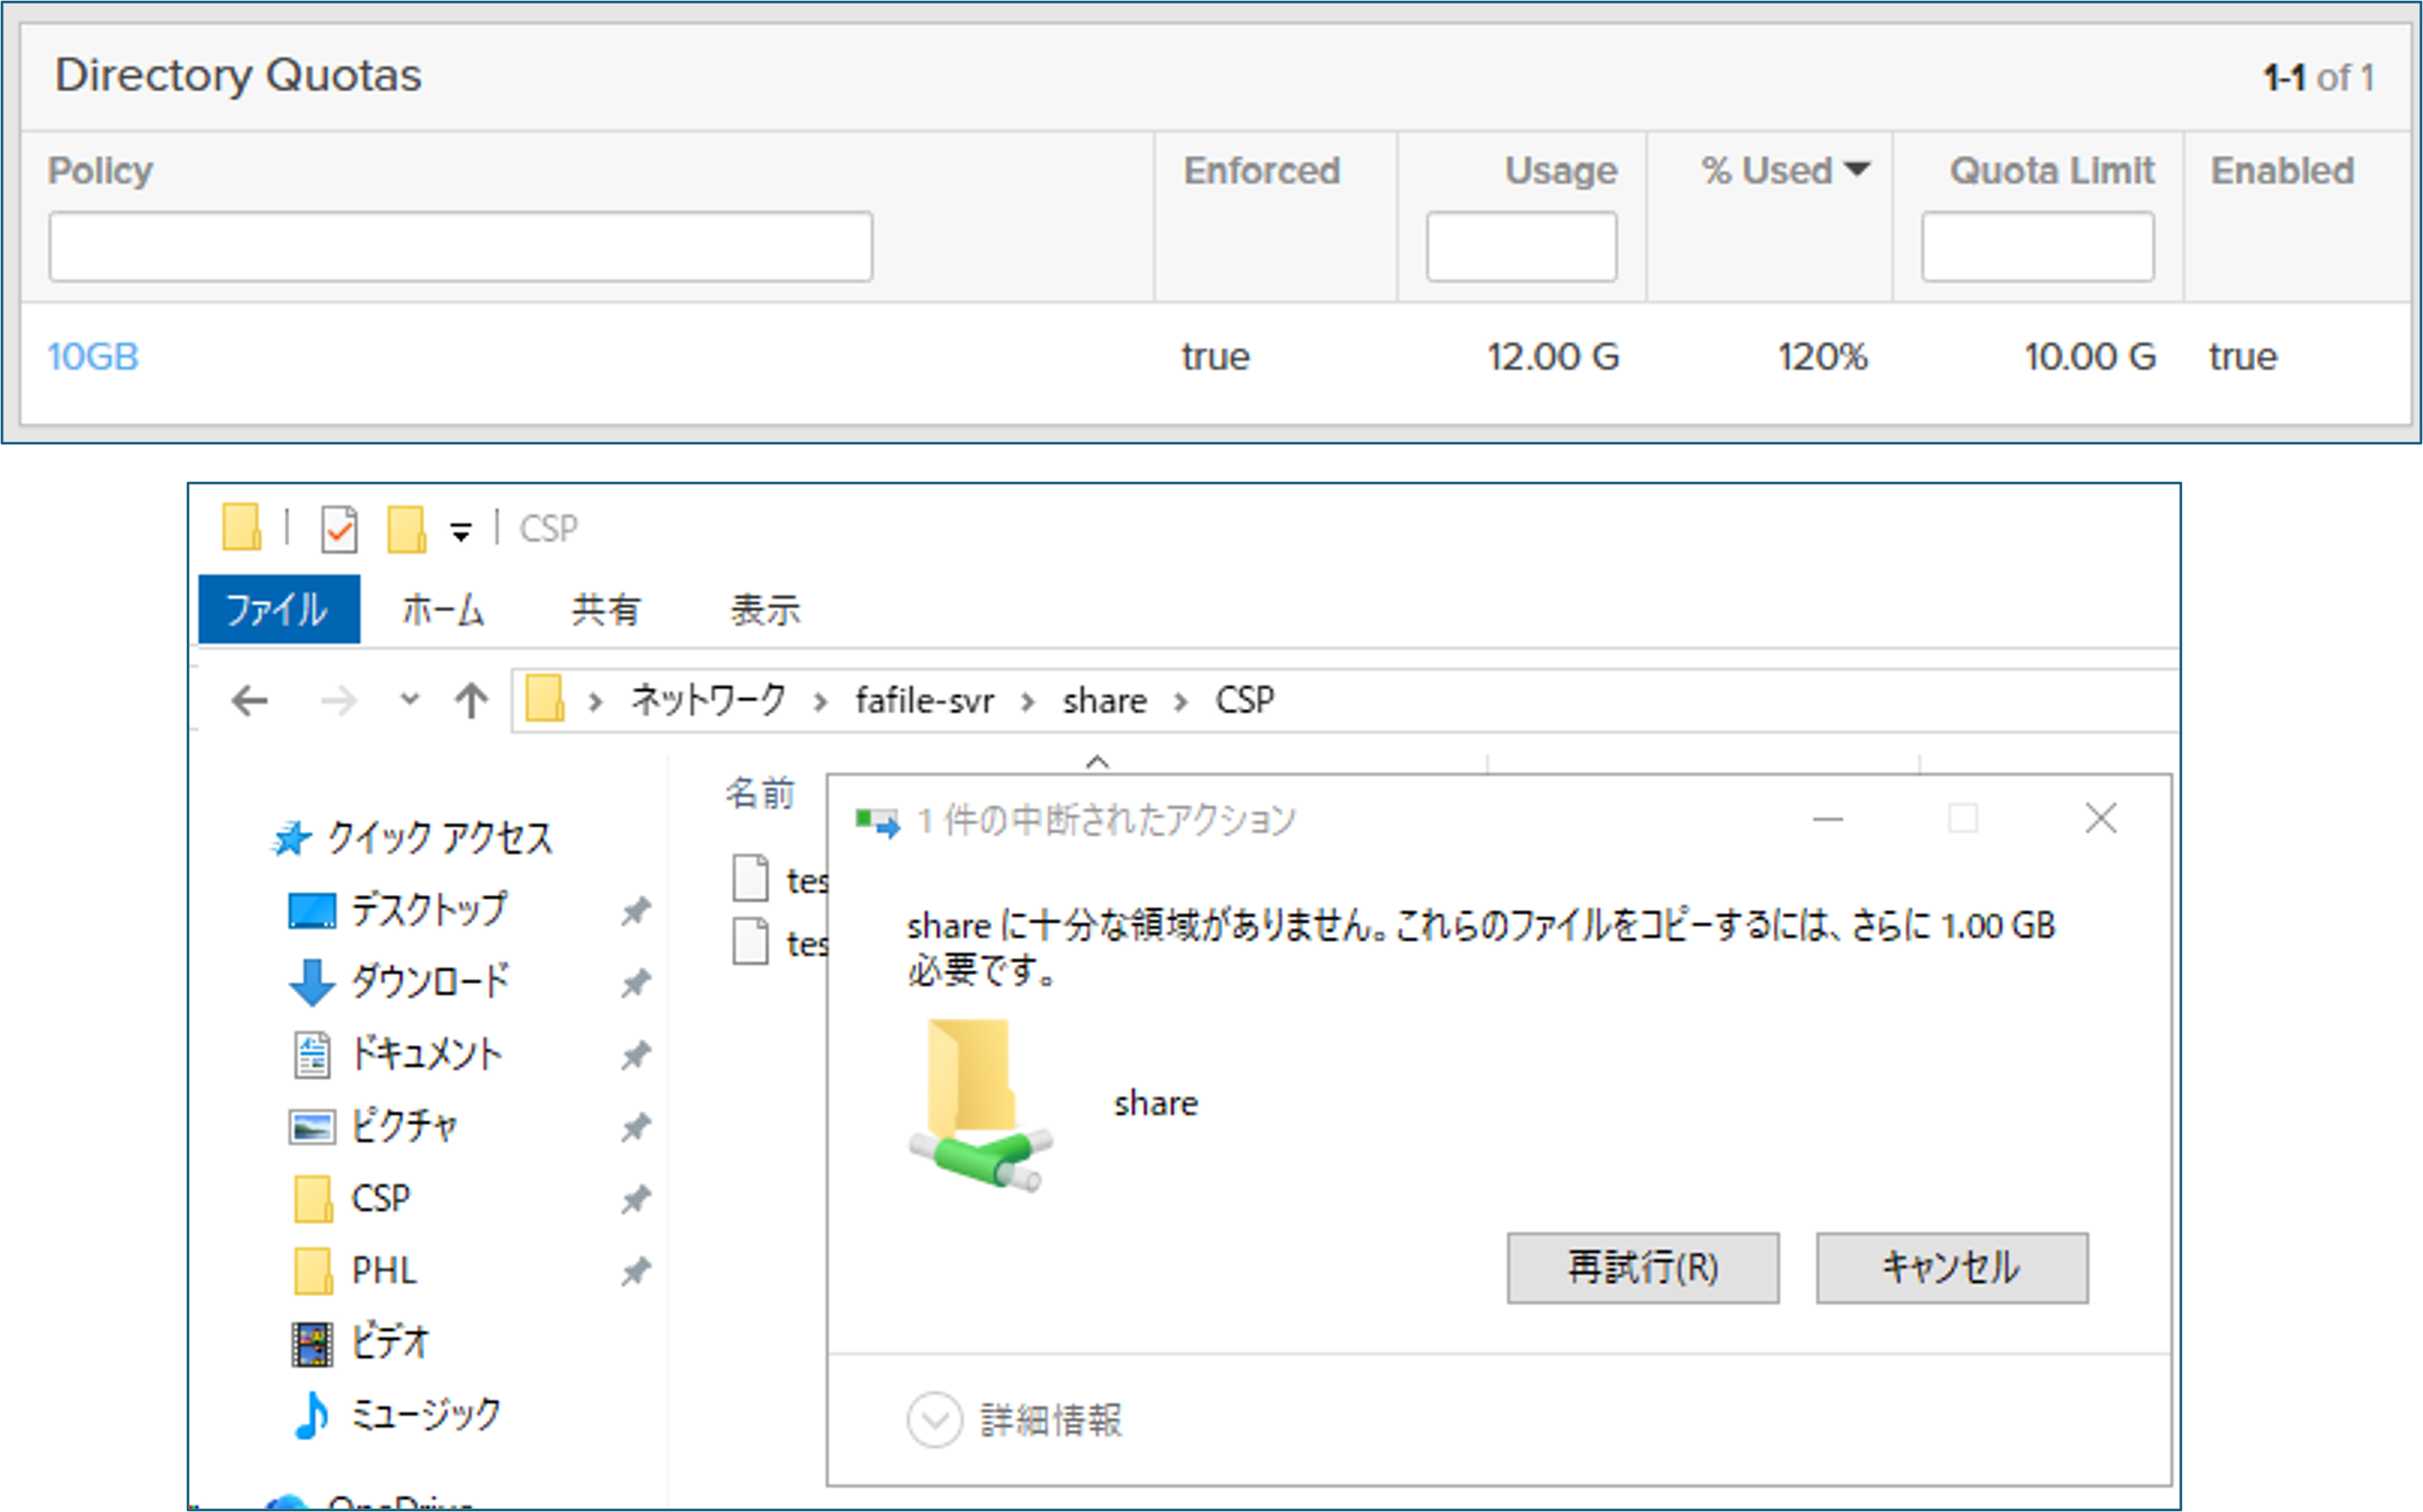
また、親ディレクトリのQuotaを「ignore Usage」(現在時点で設定値を超えていてもQuota Policyを割り当てられる設定)で10GBに指定し、子ディレクトリに書き込みを行ったところ、子ディレクトリ側のQuotaは制限に達していない状態でも、それ以上の書き込みができなくなっていることが確認できました。
User/GroupベースでのQuota制御検証
User/GroupベースでのQuota制御は、6.8.7より追加された機能です。Ruleの対象指定は下記から選択し、入力します。
| ルールタイプのオプション | 説明 |
|---|---|
| Specific User Quota | 特定のユーザー(名前、UID、またはユーザーSIDで指定)を対象とし、そのユーザーが管理対象ディレクトリ内で使用できるストレージ容量の合計を制限します。特定のユーザー割り当て量が一致する場合、その割り当て量がそのユーザーに対する他の割り当て量よりも優先されます。 |
| User Group Membership | 指定されたグループに所属するすべてのユーザーに適用されます。ユーザーがグループメンバーシップの上限が設定されている複数のグループに所属している場合、最も制限の厳しい(最も低い)グループメンバーシップの上限が適用されます。 |
| User Default Quota | 特定のユーザー割り当て量またはグループメンバーシップ割り当て量に一致するものが存在しない場合に、すべてのユーザーに適用される代替制限。 |
| Specific Group | 特定のグループ(名前、GID、またはグループSIDで指定)を対象とし、管理対象ディレクトリ内におけるそのグループメンバー全員の合計使用量を制限します。これはグループのデフォルト設定を上書きします。 |
|
Group Default Quota |
特定のグループ割り当てが存在しない場合に、すべてのグループに適用される代替制限。 |
上記から複数ルールを設定し、作成したポリシーをManaged Directoryに割り当てる形で利用します。
また複数のルールを設定した場合は、対象が狭いルールほど優先される形となります。(specific user > user-group-member > user-default > specific group > group-default)
[参考]
上記にてServerに紐づけたAD上にて、fauser01とfauser02を作成し、両方ともグループ「Sales」に所属させました。
そして、/Sales配下にそれぞれのマネージドディレクトリを作成し、fauser01,fauser02はそれぞれ2GBまでしかファイルを書き込めないよう制限をかけました。
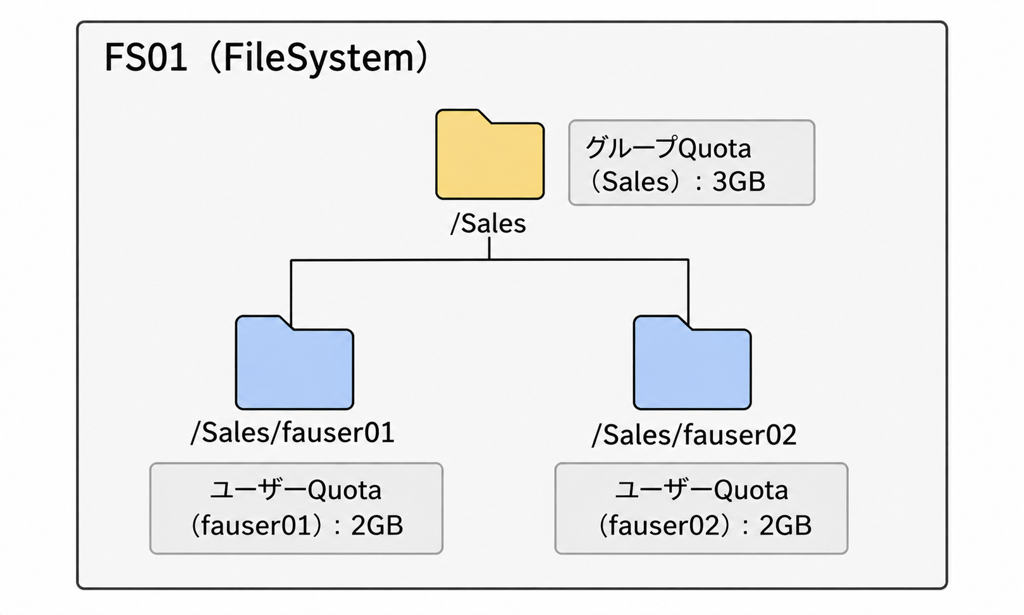
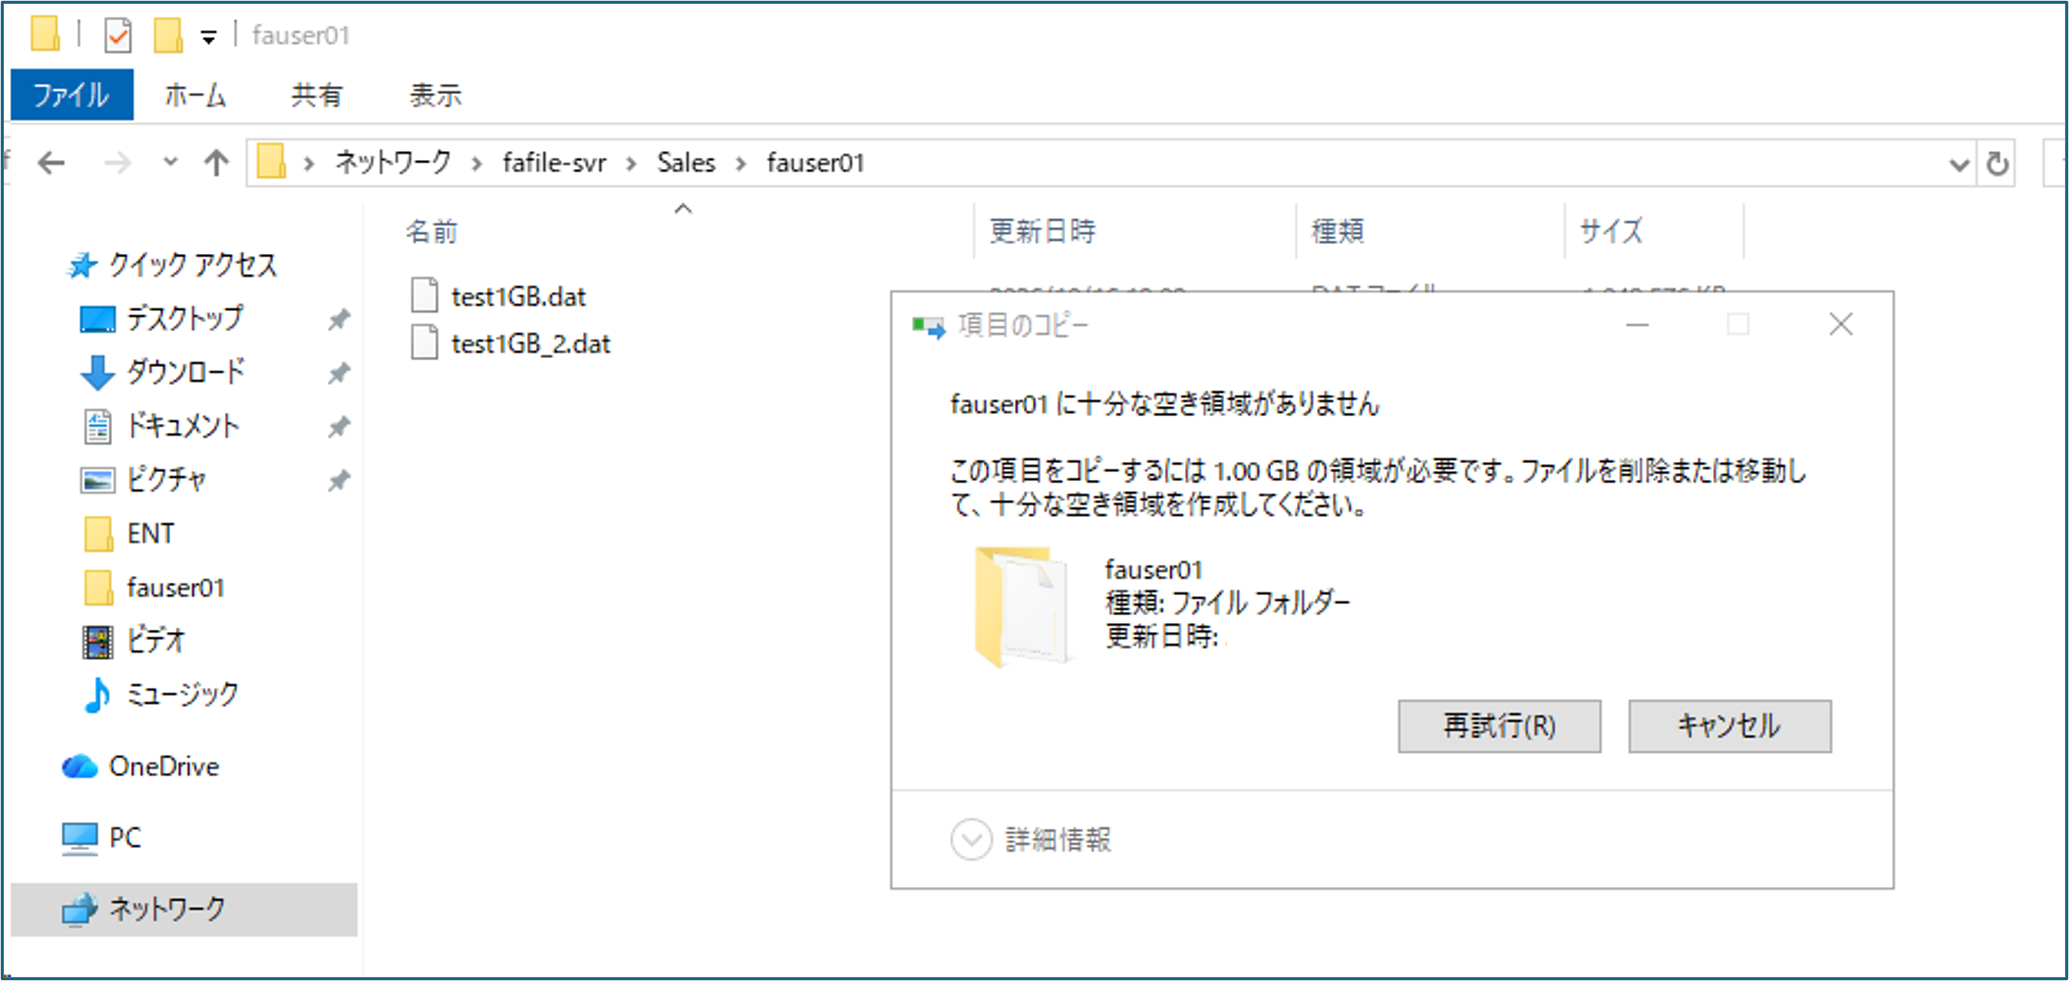
結果、下記のようにfauser01は2GBを自身のディレクトリに書いたあと、もう一度1GBのファイルを書き込もうとすると、User Quotaに引っかかり書き込めないことが確認できました。
しかし、Salesに対してかけたGroup Quotaに関しては、Salesのグループで使用量が計上される動作は確認できず、ファイルの書き込みができました。
これは、ドメイン上のユーザーのデフォルトのプライマリグループがDomain Usersになっているためです。
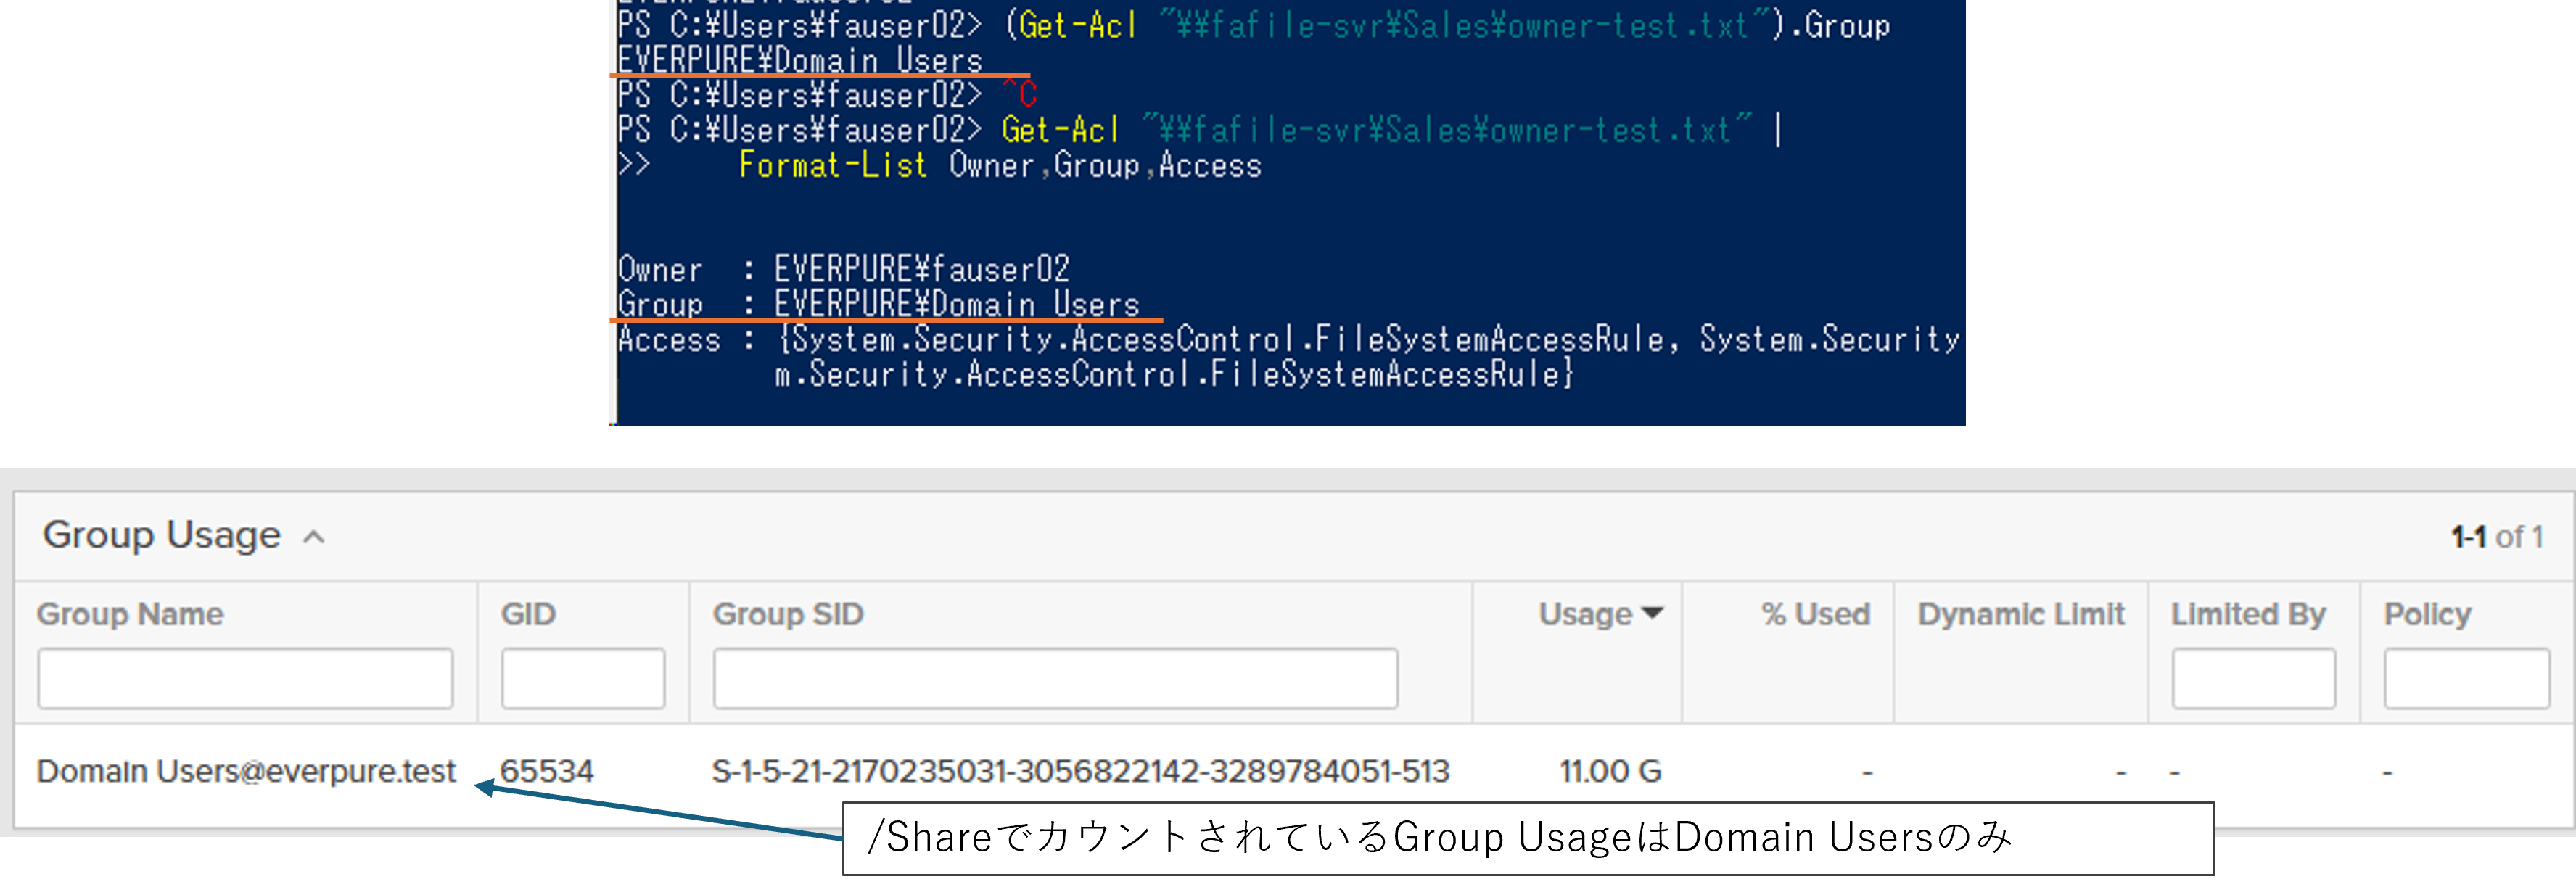
しかし、これは別にFA Fileだからどうという話ではなく、他社のストレージでも同様の動作をします。
本番環境では、プライマリグループを変える運用は他システムの兼ね合いもあるため取りたくないと思うので、実際にはDirectory Quotaと書き込み権限の制限を組み合わせるなどによって対応する形になると思います。
そしてこれは検証中に気づきましたが、リリース当初はCLIからしか設定できなかったUser/Group Quotaですが、GUIからも設定ができるようになっていました。
また、User Quota関連の操作についてはFlashArray側での反映に数秒~数十秒の遅延があります。(遅延の間は上限に達していても書き込みができてしまう)
あまり本番環境に影響するシチュエーションはないかと思いますが、検証環境ではご注意ください。
監査ログの確認
FlashArrayは、6.6.11以降Managed Directoryに対するファイル操作の監査がサポートされています。
またこの際ログの出力先として、FA FileのManaged Directoryをエクスポート先として設定するか、syslogサーバーをエクスポート先として指定するかを設定することができます。
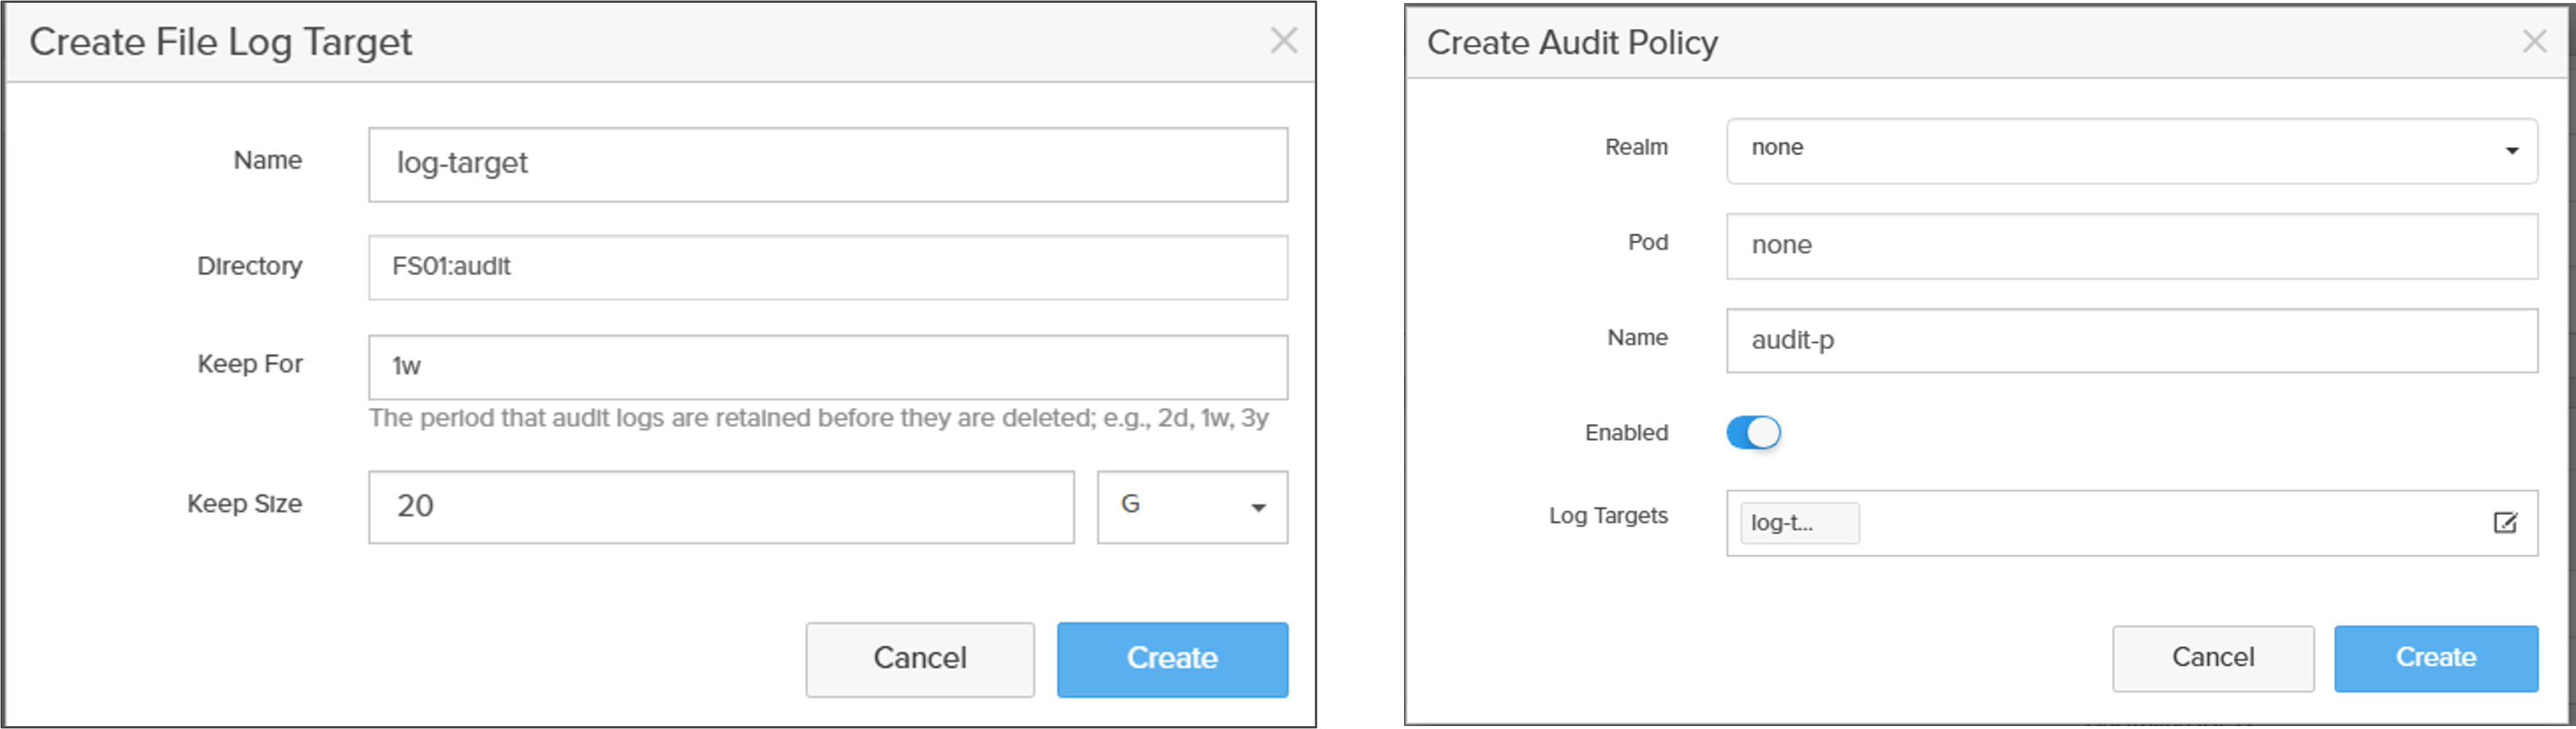
今回はManaged Directoryに監査ログ用のディレクトリを作成後、Windowsクライアント側からSACLを設定し、エクスポートされたlogがどのように見えるかを確認しました。
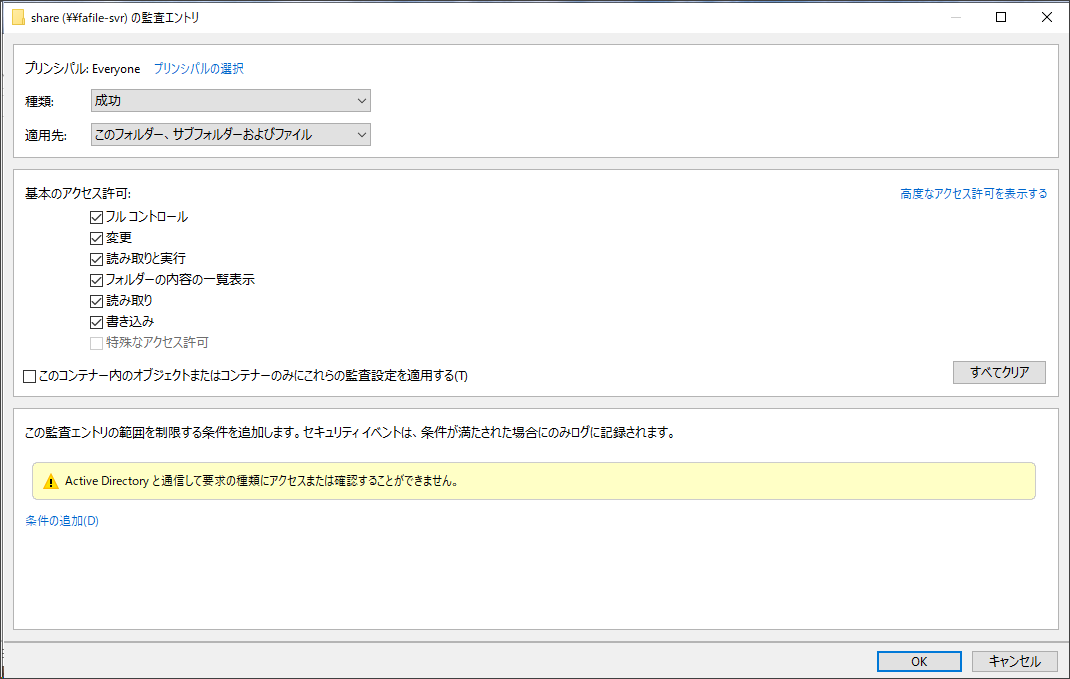
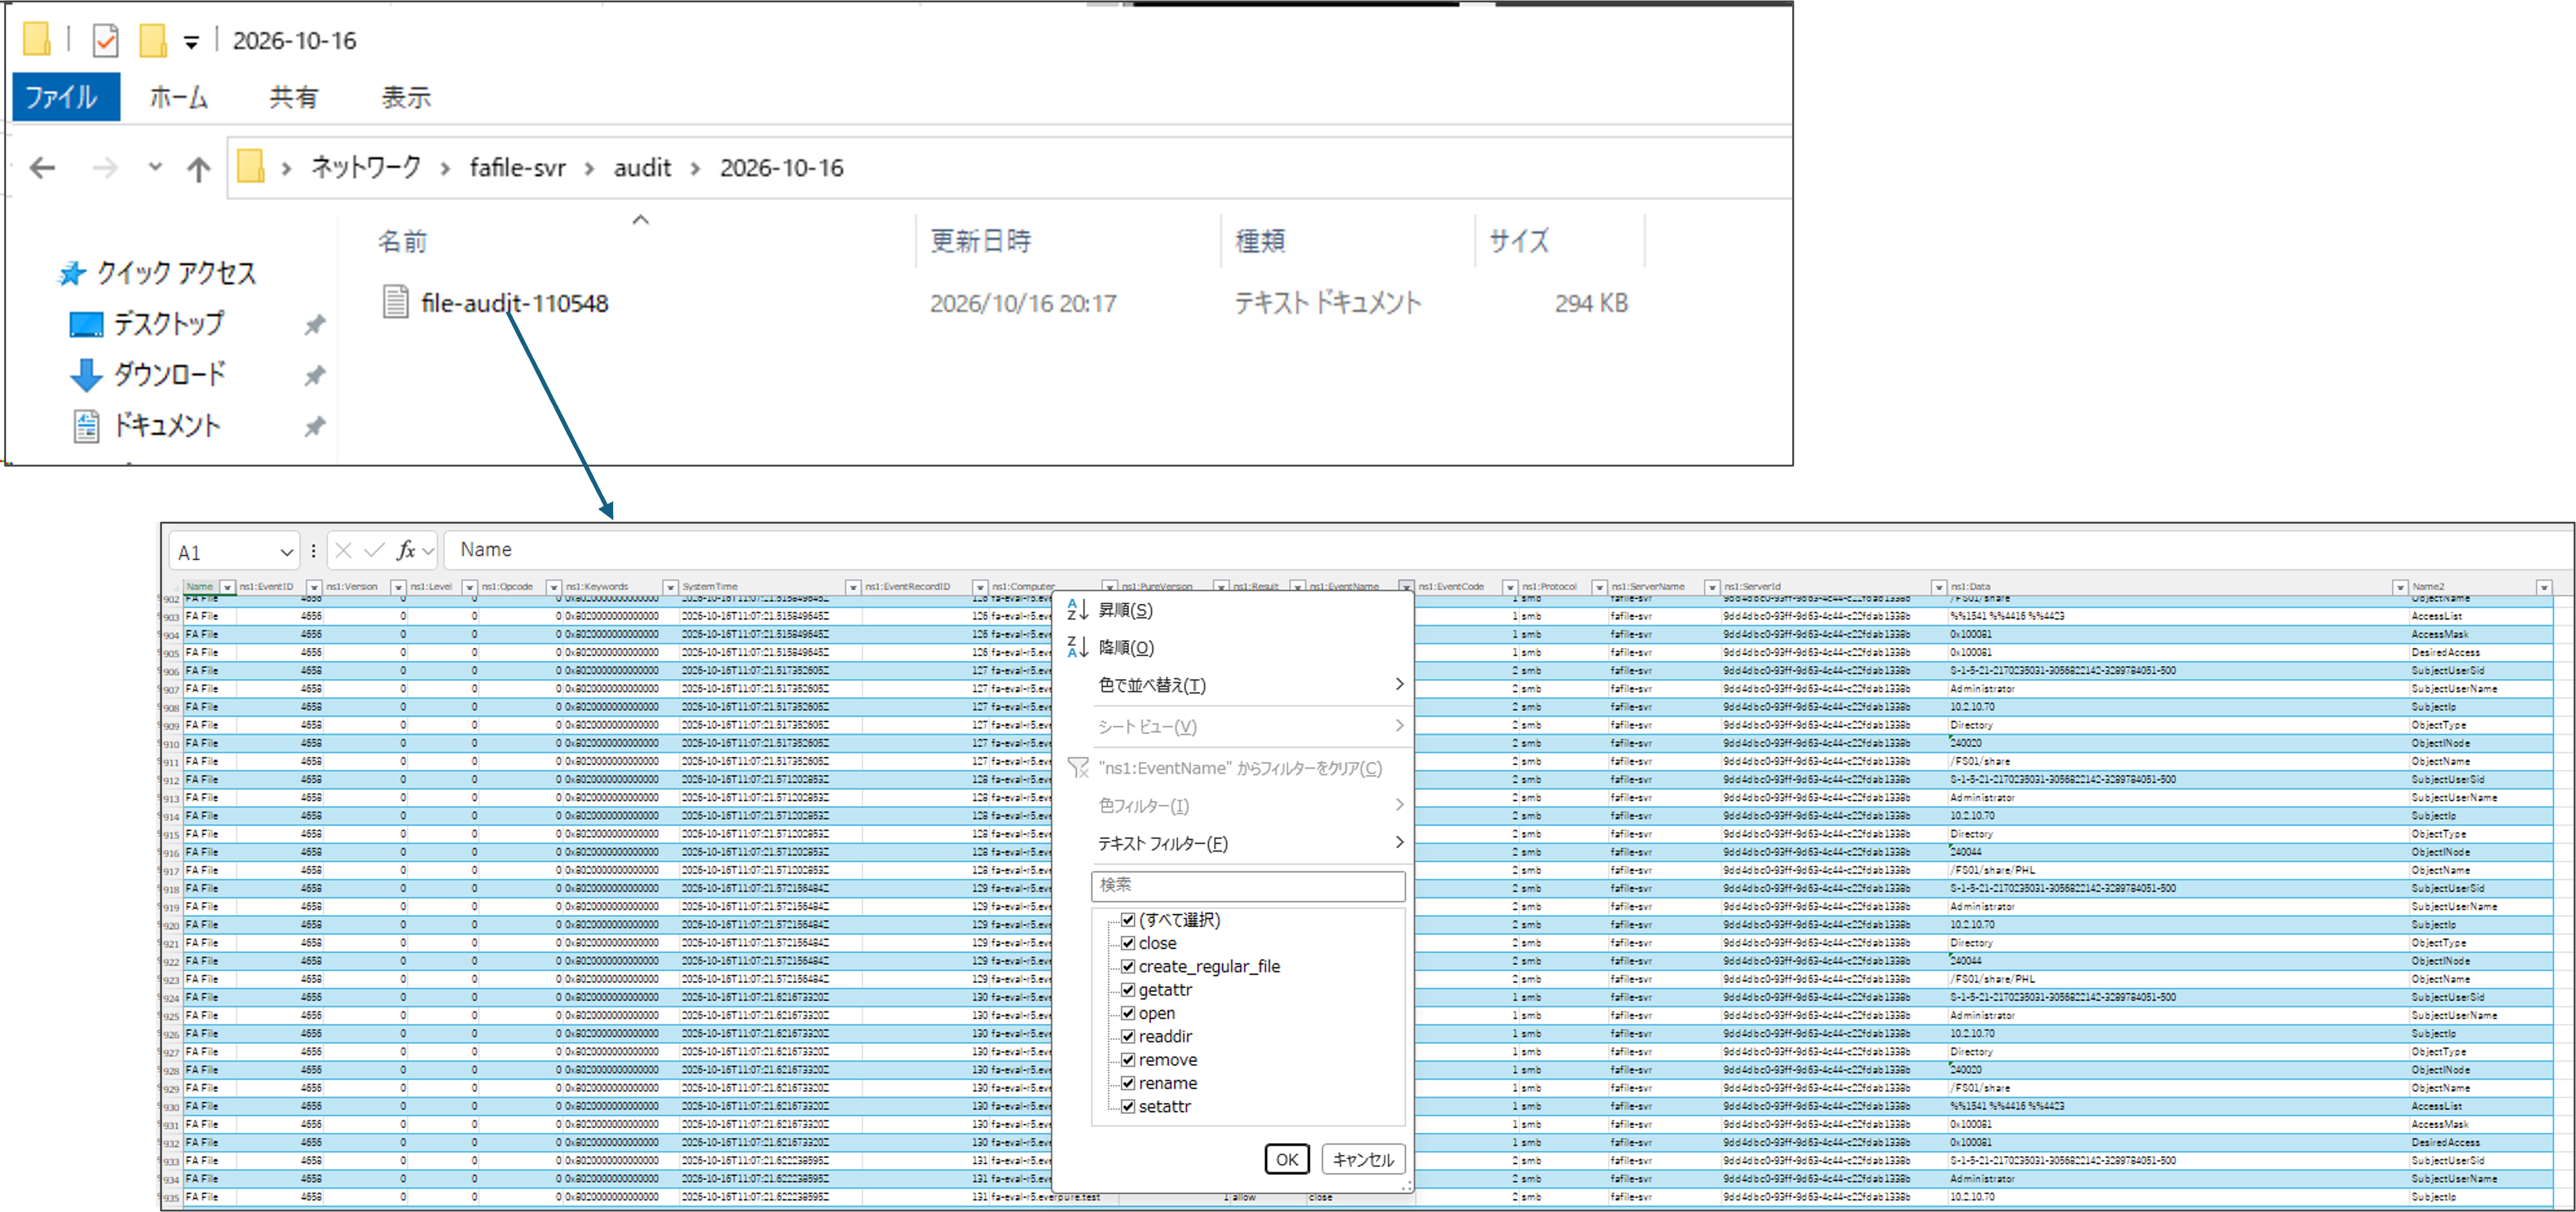
ログの出力先では、ログは日毎にフォルダ分けされて出力されています。中身をみるとxml形式で保存されており、SACLに設定した内容が記録されていることが確認できました。
まとめ
今回は、新しい機能の中でも需要の高そうな部分として、Quota関連と監査ログ関連に絞って検証を行いました。
最近はFlashArrayのファイル案件の相談も増えてきていますが、今回の検証を通じて一通りの機能は使えるようになっていると実感しました。
一方で、ファイル関連では今回紹介した部分に関しても、それ以外に関しても、ブロックと比較すると込み入った要件が多くあるかと思います。
もしそのような案件相談や検証のご要望がある場合は、弊社にて実施しているFA Fileハンズオンや検証機の貸出等、弊社担当営業経由でお気兼ねなくご相談ください。
Everpureに関する全ての記事はこちらから!
著者紹介
SB C&S株式会社
ICT事業本部 技術本部 第1技術統括部 第1技術部 2課
中田 浩嗣 - Hirotsugu Nakata -
VMware担当を経て、現在ストレージ担当の中でもPure Storageを専任に担当するプリセールスエンジニア